
HTTP/3 у 2026 році: як працює QUIC, коли він підвищує продуктивність і як його увімкнути
Дізнайтеся, чим HTTP/3 та QUIC відрізняються від HTTP/2, у яких випадках вони підвищують продуктивність веб-сайтів, а також як увімкнути та перевірити роботу HTTP/3 за допомогою Cloudflare, NGINX, curl та інструментів розробника в браузері.
HTTP/3 — це стандартизований веб-протокол, який підтримують основні браузери, мережі доставки контенту та сучасне серверне програмне забезпечення. Але чи є він швидшим за HTTP/2? Чи покращує він показники Core Web Vitals? І як власник веб-сайту може перевірити, чи він насправді працює?
HTTP/3 змінює транспортний рівень, що використовується для доставки веб-контенту. Він може зменшити навантаження на з’єднання та покращити продуктивність у мережах, де трапляються втрати пакетів. Він не може компенсувати неефективний JavaScript, завеликі зображення або повільний код додатків.
У цьому посібнику пояснюється, що таке цей протокол, які його практичні переваги та обмеження, а також як безпечно його увімкнути та протестувати.
Що таке HTTP/3?
HTTP/3 — це третя основна версія Протоколу передачі гіпертексту. Він зберігає звичні HTTP-запити, відповіді, методи, коди статусу та URL-адреси.
Головна відмінність полягає у транспортному рівні. HTTP/1.1 та HTTP/2 зазвичай працюють через TCP, тоді як HTTP/3 використовує QUIC через UDP. QUIC забезпечує надійну доставку, мультиплексні потоки, управління з’єднаннями та інтегровану безпеку на рівні TLS 1.3.
HTTP/3 було стандартизовано в RFC 9114, а базовий транспорт QUIC описано в RFC 9000.
HTTP/1.1, HTTP/2 та HTTP/3
| Характеристика | HTTP/1.1 | HTTP/2 | HTTP/3 |
|---|---|---|---|
| Протокол передачі | TCP | TCP | QUIC через UDP |
| Мультиплексовані потоки HTTP | Ні, не в межах одного з’єднання | Так | Так |
| Безпечний транспорт | Зазвичай використовується TLS для HTTPS | Зазвичай використовується TLS для HTTPS | TLS 1.3, інтегрований із QUIC |
| Блокування початку потоку (head-of-line blocking) у різних потоках | Не застосовується таким самим чином | Так | Уникається між незалежними потоками QUIC |
| Міграція з’єднання | Не є властивою для TCP | Не є властивою для TCP | Підтримується QUIC |
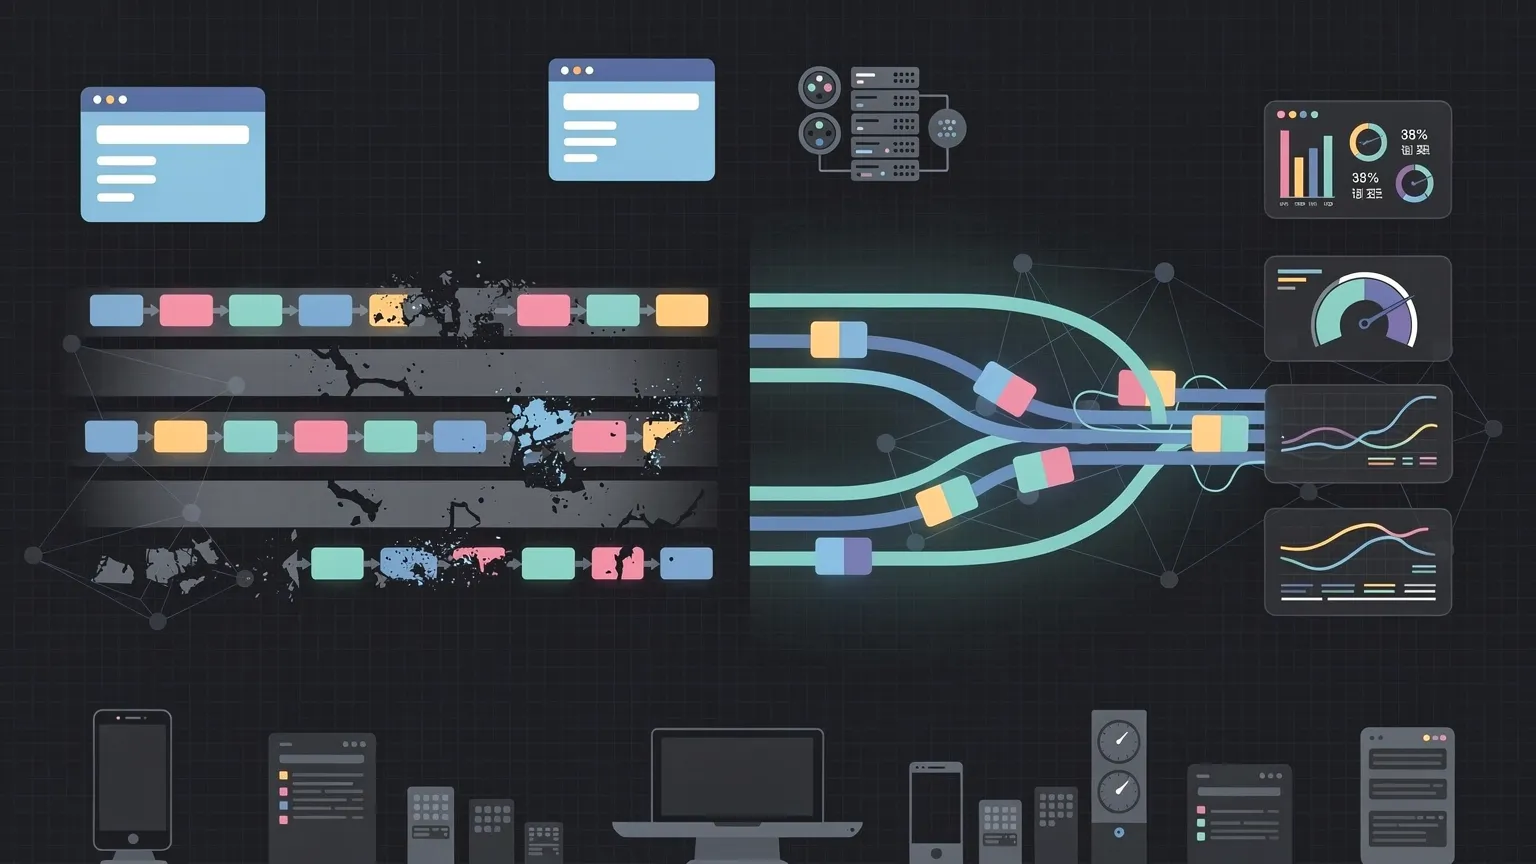
HTTP/2 мультиплексує кілька запитів в одному TCP-з’єднанні, але TCP надає впорядкований потік байтів. Коли втрачається сегмент TCP, дані, що надходять після нього, не можуть бути доставлені до додатка в порядку, доки не будуть відновлені відсутні байти. Це може спричинити затримку декількох незалежних потоків HTTP/2.
QUIC відстежує порядок передачі даних незалежно для кожного потоку. Втрата, що впливає на один потік, не обов’язково перешкоджає доставці вже отриманих даних в іншому. Втрата пакетів все одно вимагає відновлення, а контроль перевантаження залишається важливим; HTTP/3 не робить ненадійні мережі чарівним чином надійними.
Чому QUIC може встановлювати з’єднання швидше
TCP встановлює транспортне з’єднання до завершення обміну даними TLS. QUIC поєднує транспортні та криптографічні переговори, що потенційно скорочує кількість циклів обміну даними, необхідних для встановлення безпечного з’єднання.
Перевага залежить від затримки в мережі та повторного використання з’єднання. Вона може бути більш помітною в мобільних мережах або при з’єднаннях на великі відстані, ніж у випадку швидкого локального з’єднання.
QUIC також підтримує відновлення сеансу та опціональну ранню передачу даних 0-RTT, але HTTP/3 не означає автоматичного увімкнення 0-RTT.
Чи справді HTTP/3 покращує продуктивність веб-сайтів?
Може, особливо в мережах із втратами або великою затримкою, а також для сторінок, що одночасно передають кілька ресурсів. На стабільному з’єднанні з низькою затримкою HTTP/2 може вже працювати дуже добре.
HTTP/3 потенційно може покращити показники завантаження, такі як Largest Contentful Paint (LCP), коли затримки в мережі суттєво впливають на час завантаження. Він не вирішує безпосередньо проблему повільних обробників подій JavaScript, що спричиняють низький показник Interaction to Next Paint (INP), а також не запобігає Cumulative Layout Shift (CLS) за своєю суттю.
Немає гарантії, що увімкнення HTTP/3 покращить оцінку Lighthouse або позиції в пошуковій видачі. Оцініть фактичний користувацький досвід до та після зміни.
Як браузери виявляють HTTP/3
Браузери можуть дізнатися про кінцеву точку HTTP/3 через заголовок відповіді Alt-Svc:
Alt-Svc: h3=":443"; ma=86400Це повідомляє про наявність HTTP/3 на порту 443 із терміном актуальності альтернативної служби (alternative-service) 86 400 секунд. Клієнти можуть спочатку використовувати HTTP/2, а потім спробувати HTTP/3 під час наступного з’єднання. Записи DNS HTTPS є ще одним механізмом виявлення.
Повідомлення про наявність HTTP/3 не є доказом того, що він працює. Сервер або CDN повинні приймати трафік QUIC на оголошеній кінцевій точці.
Варіант 1: Увімкнення HTTP/3 за допомогою Cloudflare
Для веб-сайтів, які вже проходять через проксі-сервер Cloudflare, найпростішим варіантом може бути увімкнення HTTP/3 на периферії. Перегляньте поточні інструкції на панелі управління Cloudflare у розділі налаштувань швидкості та оптимізації протоколів.
Cloudflare описує підтримку HTTP/3 у своїх тарифних планах, за умови дотримання відповідних вимог до зони та сертифіката.
Важливо: Використання HTTP/3 між браузером і Cloudflare не означає, що з’єднання від Cloudflare до вашого сервера походження також використовує HTTP/3. Сервер-джерело на базі Joomla або WordPress може продовжувати обслуговувати запити за протоколами HTTP/2 або HTTP/1.1, тоді як відвідувачі використовують HTTP/3 для підключення до CDN.
Дивіться документацію Cloudflare щодо HTTP/3.
Варіант 2: Увімкнути HTTP/3 безпосередньо в NGINX
NGINX підтримує HTTP/3 за допомогою ngx_http_v3_module, запровадженого в NGINX 1.25.0. Перевірте фактично встановлену збірку; сам номер версії не є доказом того, що модуль вбудовано в компіляцію.
nginx -V 2>&1Знайдіть --with-http_v3_module. Ознайомтеся з документацією щодо встановленої версії та реалізації TLS/QUIC.
Спрощена конфігурація для сумісної нової збірки може містити:
server {
    listen 443 ssl;
    listen 443 quic reuseport;

    server_name example.com;
    http2 on;

    ssl_certificate /etc/nginx/certs/fullchain.pem;
    ssl_certificate_key /etc/nginx/certs/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    add_header Alt-Svc 'h3=":443"; ma=86400' always;

    root /var/www/example.com/public;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
Це ілюстрація, а не повна робоча конфігурація. Адаптуйте шляхи до сертифікатів, маршрутизацію, директиви безпеки та кореневий каталог веб-сайту. Для WordPress або Joomla збережіть існуючі правила PHP-FPM та перенаправлення, замість того щоб замінювати їх статичним прикладом.
Модуль HTTP/3 для NGINX у офіційній документації позначено як експериментальний, тому переконайтеся в його поточному статусі та ретельно протестуйте його перед розгортанням у виробничому середовищі.
Відкрийте UDP-порт 443
Звичайний HTTPS зазвичай використовує TCP-порт 443; QUIC використовує UDP-порт 443. Брандмауер або балансувальник навантаження, який пропускає TCP, але блокує UDP, може завадити роботі HTTP/3 навіть тоді, коли звичайний HTTPS працює без проблем.
Перевірте правила брандмауера хосту, групи безпеки хмарних середовищ, конфігурацію хостинг-провайдера та проксі-сервери вище за ланцюгом.
Перевірте правильність конфігурації NGINX перед перезавантаженням:
sudo nginx -tЯкщо конфігурація є недійсною, не перезавантажуйте виробничі служби.
Офіційне посилання: Модуль NGINX HTTP/3.
Тестування HTTP/3 за допомогою curl
Підтримка HTTP/3 залежить від того, як було скомпільовано curl. Спочатку перевірте його можливості:
curl --versionЩоб вимагати використання HTTP/3 без переходу на альтернативний протокол:
curl --http3-only -I https://example.com/Щоб спробувати встановити з’єднання за HTTP/3, дозволивши перехід на альтернативний протокол:
curl --http3 -I https://example.com/Друга команда може виконатися успішно з використанням HTTP/2 або HTTP/1.1, тому сам факт успіху не є доказом використання HTTP/3.
Виведіть версію, про яку домовлено:
curl --http3 -o /dev/null -s -w '%{http_version}\n' https://example.com/Вивід 3 вказує, що для цього запиту було використано HTTP/3. Див. документацію щодо HTTP/3 для curl.
Перевірка HTTP/3 у браузері
Відкрийте інструменти розробника браузера, виберіть панель «Мережа» та увімкніть стовпець «Протокол». Залежно від браузера, узгоджені протоколи можуть відображатися як h3, h2 або http/1.1.
Ви також можете перевірити час навігації:
const navigation = performance.getEntriesByType('navigation')[0];
console.log(navigation?.nextHopProtocol);
Для запитів на ресурси:
for (const resource of performance.getEntriesByType('resource')) {
    console.log(resource.name, resource.nextHopProtocol);
}
Обмеження часу міждоменного доступу до ресурсів можуть приховувати деякі деталі. При використанні CDN браузер зазвичай відображає з’єднання з браузером, а не протокол між CDN та джерелом.
А як щодо безпеки 0-RTT?
Опціональна функція 0-RTT у QUIC дозволяє надсилати певні дані на ранній стадії відновлення з’єднання, що потенційно зменшує затримку.
Однак ранні дані можуть бути відтворені. Додатки не повинні вважати, що дії, чутливі до повторного відтворення, безпечно обробляти без відповідних заходів захисту.
Операції, такі як платежі, зміни в обліковому записі та інші запити, що змінюють стан, вимагають особливої обережності. Запити GET не повинні несподівано змінювати стан. Увімкнення HTTP/3 не вимагає увімкнення 0-RTT.
Розглядайте 0-RTT як окреме рішення щодо безпеки.
Поширені проблеми з HTTP/3
Браузер все ще використовує HTTP/2
Перевірте, чи HTTP/3 правильно оголошено, чи доступний UDP-порт 443, чи версія сервера підтримує QUIC і чи браузер мав можливість виявити альтернативну службу.
HTTP/3 працює в одній мережі, але не працює в іншій
Деякі корпоративні мережі, VPN або брандмауери обмежують UDP-трафік. Залишайте HTTP/2 доступним для клієнтів, які не можуть підключитися за допомогою QUIC.
HTTP/3 працює через CDN, але не на сервері-джерелі
Це може бути нормальним явищем. CDN може завершувати з’єднання HTTP/3 і підключатися до сервера-джерела, використовуючи іншу версію HTTP.
HTTP/3 увімкнено, але продуктивність не змінилася
Перевірте повільні запити до бази даних, сторінки, що не кешуються, великі ресурси, виконання JavaScript та процес рендерингу. Транспорт — це лише одна зі складових загальної продуктивності.
Чи слід увімкнути HTTP/3 на веб-сайтах WordPress та Joomla?
HTTP/3 — це, в основному, функція сервера або CDN, а не функція системи управління контентом (CMS). Joomla та WordPress, як правило, не потребують окремого коду PHP-додатку для подачі контенту через HTTP/3.
Якщо зріла CDN-мережа або хостингова платформа вже підтримує цей протокол, увімкнення та тестування HTTP/3 може бути доцільним.
Якщо ця зміна вимагає заміни стабільного серверного стеку або проведення експериментального обслуговування, зважте операційний ризик проти очікуваного приросту продуктивності.
Не надавайте пріоритету HTTP/3 над очевидними вузькими місцями, такими як повільний PHP, неефективне кешування, надмірна кількість JavaScript або занадто великі зображення.
Як оцінити вигоду
Порівняйте HTTP/2 та HTTP/3 за подібних умов, включаючи затримку мережі, втрату пакетів, стан кешу, контент та регіон розміщення сервера.
Виміряйте час встановлення з’єднання, час до першого байта, завантаження ресурсів та продуктивність сторінки для реальних користувачів. За можливості сегментуйте результати за типами пристроїв та умовами мережі.
Один синтетичний тест на потужному настільному комп’ютері не є достатнім доказом того, що ця зміна принесе користь відвідувачам.
Висновок
HTTP/3 — це значуща еволюція веб-транспорту. QUIC зменшує блокування на початку черги на транспортному рівні між незалежними потоками, підтримує ефективне встановлення безпечного з’єднання та може підвищити надійність у складних мережах.
Його переваги не є універсальними. HTTP/2 залишається корисним, і надійний резервний варіант є необхідним.
Увімкніть HTTP/3, оскільки він покращує вимірювану частину вашої інфраструктури, а не тому, що новіший номер протоколу автоматично означає швидший веб-сайт.