
Як виявити несанкціоновані зміни файлів на вашому веб‑сайті за допомогою PHP
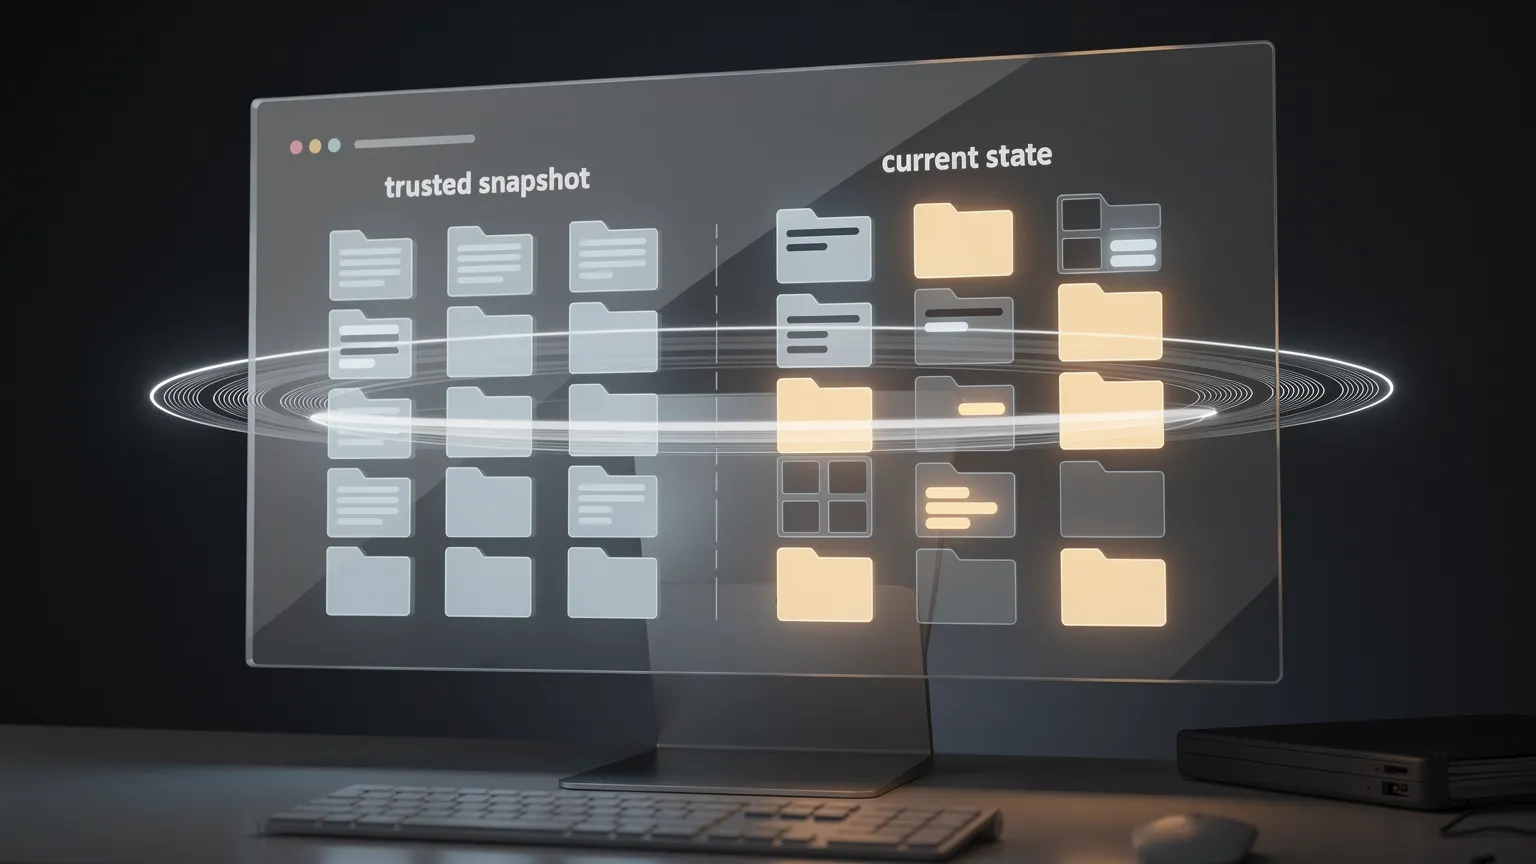
Дізнайтеся, як виявити неочікувані зміни у PHP‑файлах вашого веб‑сайту, використовуючи легкий монітор цілісності файлів. Створіть практичний сканер PHP, порівняйте довірені знімки, і визначте змінені, додані або видалені файли без Composer.
Як виявити несанкціоновані зміни файлів на вашому сайті з PHP
Уявіть, що ви відкриваєте свій сайт вранці і помічаєте, щось змінилося. Сторінка перенаправляє відвідувачів, PHP-файл містить незнайомий код, або плагін поводиться інакше, незважаючи на відсутність запланованого оновлення.
Які files змінилися? Перевіряти сотні вручну нереально. Моніторинг цілісності файлів (FIM) порівнює поточну файлову систему з надійним знімком. Цей урок створює невеликий PHP-сканер для користувацьких сайтів, розширень та хостингу зі спільним доступом, без Composer або бази даних.
1. Що таке моніторинг цілісності файлів?
Монітор записує шляхи та криптографічні хеші вибраних файлів, потім перевіряє їх знову. Він повідомляє про ДОДАНО, ЗМІНЕНО та ВИДАЛЕНО files. Ці відмінності є підставами для розслідування, а не доказами атаки: нормальні розгортання також змінюють files.
Наприклад:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
Пізніший скан може повідомити:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Ключова вимога — надійна база. Якщо сайт було скомпрометовано до початкового знімка, malicious files можуть вже бути записані як нормальні.
2. Створити сканер або використовувати існуючий інструмент?
Перш ніж писати код, перевірте вашу платформу. On WordPress, WP-CLI перевіряє core files за допомогою офиційних checksum:
wp core verify-checksums
wp plugin verify-checksums --all
Команда плагінів переважно охоплює плагіні, розташовані в репозитарії WordPress.org; користувацькі та комерційні плагіні потребують іншого посилання. On Joomla, встановлені розшення, такі як Akeeba Admin Tools, пропонують моніторинг змін файлів. Git-менеджовані додатки також можуть порівнювати розгорнуті артефакти з схваленим випуском.
| Ситуація | Точка старту |
|---|---|
| WordPress core та плагіни з репозитарію | WP-CLI checksum verification |
| Joomla з постійними потребами безпеки | Встановлене безпекове розшення |
| Користувацький PHP-сайт або користувацькі розшення | Маленький PHP-сканер цілісності |
| Кілька серверів, що потребують централізованих сповіщень | Спеціалізована платформа моніторингу |
| Розгортання з контролем версій | Надійний збірка або випусковий артефакт |
Користувацький сканер цінний, коли потрібна фокусована перевірка власного коду і ви можете підтримувати його базу та сповіщення.
3. Чому SHA-256?
PHP надає hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Результат — 64-символьний шістнадцятковій діжест вмісту файлу. Змінений файл майже завжди продукує інший діжест. Ми можемо зберігати компактну карту відносних шляхів до SHA-256 замість дублювання кожного файлу.
Підпадаючий діжест доводить відповідність з reference, не те, що reference або file є надійним. Створіть початковий знімок з відомого доброго розгортання, перевіреного відносно源代码 або схваленого випускового пакету.
4. Створити легкий PHP-сканер цілісності файлів
Створіть integrity-check.php поза публічним веб-каталогом, поруч з захищеним JSON baseline:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Скрипт має дві команди: baseline створює початковий знімок, а scan порівнює його. Він повідомляє про відмінності, не видаляючи або замінюючи files сайту. Ця версія також генерує форматований лог та cron-дружівний вивід, описані в розділі 7.
Повний PHP-скрипт (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Сканер пропускає символічні посилання та поширені генеровані директорії. Перегляньте виключення обережно: writable directory, що містить executable PHP, може бути важливим для моніторингу. База та логи мають бути недоступні для веб-сервера та захищені від несанкціонованих записів.
5. Запуск першого скану
Редагуйте $siteRoot та $baselinePath, щоб вони відповідали вашому хостинг-аккаунту. Переконайтеся, що приватний існує і є writable для користувача CLI.
Після перевірки, що сайт відповідає відому доброму випуску, створіть baseline:
php /home/account/private/integrity-check.php baselineПриклад:
Baseline created: 428 filesЗапустіть порівняння:
php /home/account/private/integrity-check.php scanБез змін скан завершується успішно і мовчить. Змініть безпечний PHP-файл на staging installation і запустіть його знову. Сканер згенерує звіт, який ідентифікує змінений файл.
6. Розуміння результатів
- ДОДАНО: моніторований file існує зараз, але не в baseline.
- ЗМІНЕНО: той самий шлях існує в обох знімках, але SHA-256 діжест відрізняється.
- ВИДАЛЕНО: file, записаний в baseline, відсутній.
Спочатку перевірте історію розгортання та оновлень розширень. Якщо відмінність непояснюється, порівняйте file з його схваленою Git-версією або випусковим пакетом. Розслідуйте чутливий код, такий як інтеграції оплати, негайно. Зберігайте відповідні докази, а не blindly замінюйте production files.
7. Автоматизація перевірок цілісності та отримання email-сповіщень
Ручні перевірки корисні під час розробки. Запланований скан корисніший, коли він зберігає читаемий звіт і відправляє його по електронній пошті лише коли щось змінилося.
Більшість панелей контролю хостингу пропонують cron-задачі. Повний скрипт з розділу 4 вже реалізує необхідну поведінку:
- Поточні хеші розрахунку.
- Порівняння з захищеною baseline.
- Якщо немає відмінностей, вийти мовчки.
- Інакше, зберегти форматований звіт у приватному
logs/директорії. - Друкувати той самий звіт на стандартний вивід, щоб налаштований cron-mailer міг його доставити.
Приклад plain-text звіту
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Зберіганий лог може бути:
/home/account/private/logs/integrity-2026-11-19-030000.logЦей звіт працює однаково добре в текстовому редакторі, cron-сповіщенні поштою або інцидент-тікеті.
Розклад сканера
Традиційний cron-запис для щоденного скану о 3 годині ранку:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Замініть адресу та шляхи на свої. Поведінка Cron's MAILTO залежить від реалізації cron та функціонуючого транспорту пошти; деякі спільні хостинг-провайдери замість цього надають сповіщення по електронній пошті в панелі контролю. Скрипт не відправляє email сам. Він друкує звіт для того, щоб scheduler міг його доставити.
Коди виходу корисні для майбутніх інтеграцій:
| Код | Значення |
|---|---|
0 |
Чистий скан; без виводу |
1 |
Помилка сканера; повідомлення на stderr |
2 |
Виявлено відмінності; звіт на stdout |
Звичайний cron-mailer зазвичай відправляє email, коли завдання виводить щось, а не лише через nonzero exit status. Саме тому скрипт друкує лише при змінах або помилках.
Контроль логів
Невирішена відмінність з'являється знову при кожному скані, що може генерувати повторні звіти. Встановіть розумний термін зберігання (наприклад, 30 днів) за допомогою звичайних інструментів обслуговування, та розгляньте дедуплікацію сповіщень, якщо розширюєте сканер. Прикладний скрипт зберігає звіти, але не реалізує автоматичне очищення логів.
Ніколи не оновлюйте baseline автоматично, щоб заглушити сповіщення: спочатку розслідуйте.
Тестування сповіщення
On staging, створіть надійну baseline, змініть безпечний PHP-файл, запустіть скан і переконайтеся, що з'явився лог. Потім запустіть заплановане завдання і перевірте email. Відновіть тестовий file і переконайтеся, що скан повертається до чистого стану.
Якщо лог існує, але email не надійшлі, перевірте налаштування cron-сповіщень хостингу та доставку пошти. Сканування файлів та транспорт пошти незалежні.
8. Обробка легітимних оновлень без лжепопереджень
Нормальне розгортання може змінити десятки файлів. Сканер повідомляє про ці зміни, але ви не повинні трактувати їх як вторження.
Безпечний робочий процес: розгорте схвалений випуск, перевірте його вміст відносно надійного джерела, зберігте попередню baseline, створіть нову baseline, потім поновіть заплановані перевірки.
Прикладний скрипт навмисне відмовляється переписувати існуючу baseline. Щоб замінити її після схваленого випуску, архівуйте старе посилання безпеку перед створенням нового.
Для Git-менеджованих проектів сильніша опція — генерувати очікувані хеші файлів зі схваленого збірки або CI/CD артефакту і доставляти це посилання незалежно від production сервера.
9. Знайте обмеження
Періодичні пропускають тимчасові зміни. Файл, змінений і відновлений між перевірками, може залишитися непомітним.
Baseline може бути атакований. Зломувач з достатнім доступом, щоб змінити files та reference data, може приховати змінності. Тримайте незалежну надійну копію для важливих сайтів.
Охоплення селективне. Наш приклад моніторує PHP, JS, CSS та .htaccess files, але не бази даних, облікові записи, конфігурацію cron або інші можливі типи файлів. Його виключення потребують свідомого перегляду.
Моніторинг цілісності — не аналіз malware. Змінений хеш говорить, що file відрізняється, а не чи зміна є malicious.
Комбінуйте перевірки цілісності з оновленнями, обмеженим доступом, бекапами, логами додатків та відповідними безпековими інструментами.
10. Коли варто вибрати професійне рішення
Користувацький PHP-сканер компактний, перевірений і легко інтегрується в процес розгортання користувацького додатка. Але ви відповідаєте за надійні baseline, виключення, доставку сповіщень, зберігання логів і розслідування.
Встановлені продукти моніторингу можуть пропонувати панелі, історію сповіщень, централізовану звітність та розширені функції реагування на інциденти. Для WordPress та Joomla, почніть з оцінки можливостей, вже доступних через вашу платформу та безпекові розшення.
Оберіть найменш надійне рішення, що покриває ваші операційні потреби.
11. Практичний контрольний список
- [ ] Перевірте початкові files відносно надійного випуску перед створенням baseline.
- [ ] Зберігайте скрипт, reference та звіти поза публічним веб-каталогом.
- [ ] Перегляньте моніторовані розшення та виключені директорії.
- [ ] Використовуйте обмежені дозволи файлової системи.
- [ ] Протестуйте додані, змінені та видалені files на staging.
- [ ] Підтвердьте виконання cron та фактичну доставку email.
- [ ] Зберігайте логи та моніторте помилки сканера.
- [ ] Відновлюйте baseline лише після схваленого розгортання.
- [ ] Розслідуйте несподівані заміни замість автоматичного видалення files.
Заключення: дізнайтеся, що змінилося, перш ніж досліджувати чому
Сканер цілісності文件ів допомагає розробникам швидко виявляти несподівані зміни на сайті. Нативні хеш-функції PHP роблять порівняння простим; справжня цінність — в надійні baseline, регулярні перевірки, читаемі сповіщення та контрольований процес розгортання.
Для користувацьких PHP-сайтів та розширень вищерозглянутий легкий скрипт є хорошим початком без Composer або бази даних. Для WordPress та Joomla встановлені перевірки безпеки та інструменти можуть бути кращим першим вибором.