
Hur man upptäcker obehöriga filändringar på din webbplats med PHP
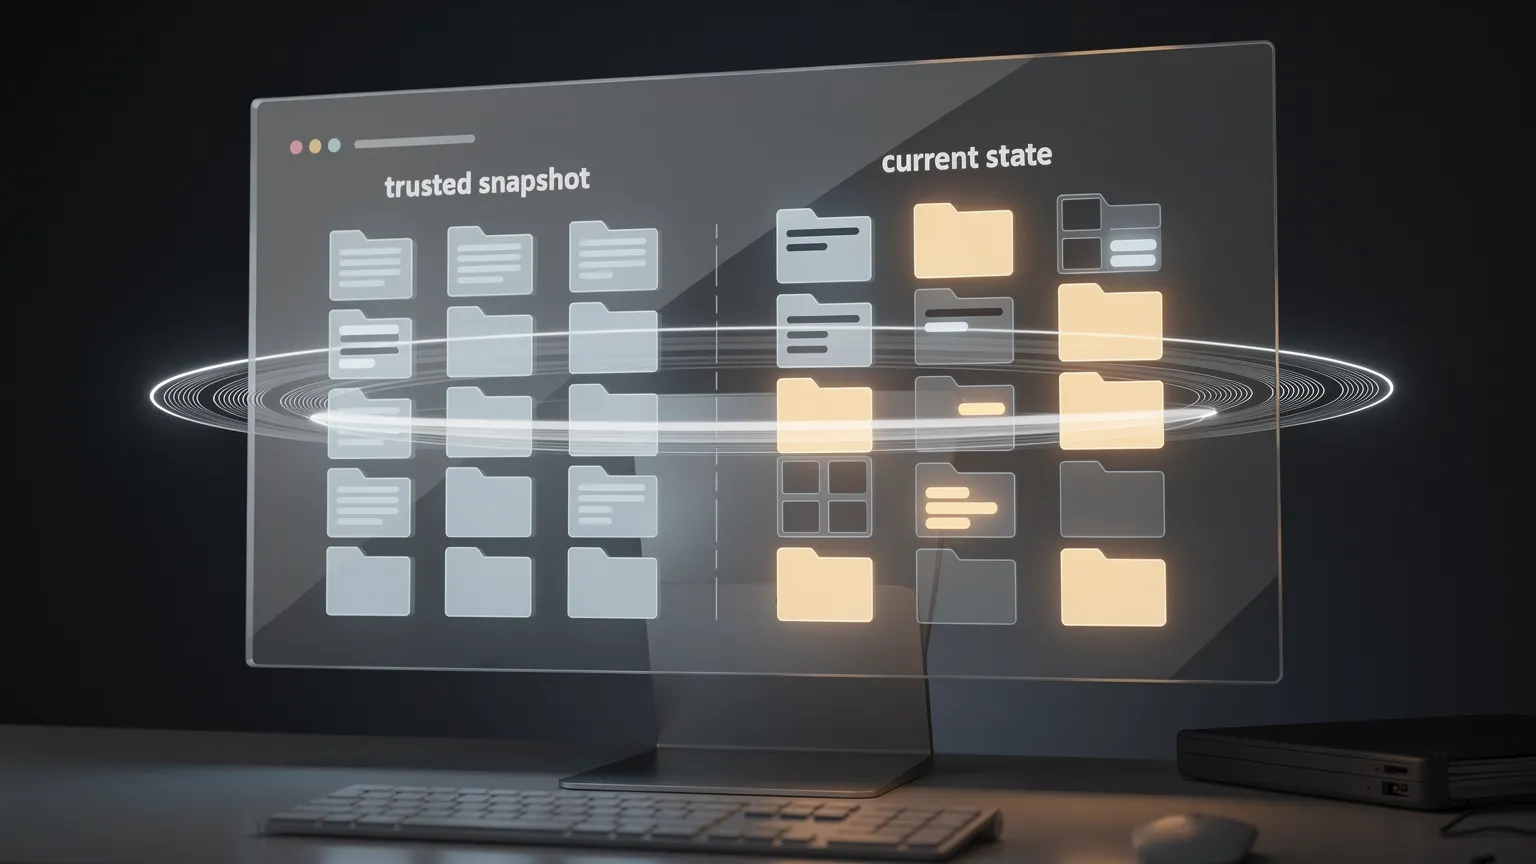
Lär dig hur du upptäcker oväntade förändringar i dina webbplats PHP-filer med en lättvikts filintegritetsmonitor. Bygg en praktisk PHP-skanner, jämför betrodda ögonblicksbilder, och identifiera modifierade, tillagda eller borttagna filer utan Composer.
Hur du upptäcker obehöriga filändringar på din webbplats med PHP
Tänk dig att öppna din webbplats en morgon och upptäcka att något har ändrats. En omsida odirigerar besökare, en PHP-fil innehåller okänd kod, eller en plugin beter sig annorlunda trots ingen planerad uppdatering.
Vilka filer har ändrats? Att kontrollera hundratals manuellt är olönsamt. Filintegritetsövervakning (FIM) jämför nuvarande filsystem mot en betrodd ögonblicksbild. Den här handledningen bygger en liten PHP-skanner för anpassade webbplatser, tillägg och delad hosting, utan Composer eller databas.
1. Vad är filintegritetsövervakning?
En monitor sparar sökvägar och kryptografiska hashvärden för valda filer, och kontrollerar dem sedan igen. Den rapporterar TILLAGT, ÄNDRADE och RADERADE filer. Dessa skillnader är undersökningsledtrådar, inte bevis för en attack: normala distributioner ändrar också filer.
Till exempel:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
En senare skanning kan rapportera:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Det avgörande kravet är en betrodd baslinje. Om en webbplats har ändrats innan den initala ögonblicksbilden, kan skadliga filer redan vara registrerade som normala.
2. Bygg en skanna eller använd ett befintligt verktyg?
Innan kodning, kontrollera din plattform. På WordPress verifierar WP-CLI kärnfilerna mot officiella checksummor:
wp core verify-checksums
wp plugin verify-checksums --all
Kommandot för plugin täcker främst plugins som hostas på WordPress.org-repositoriet; anpassade och kommersiella plugins kräver en annan referens. På Joomla, etablerade tillägg som Akeeba Admin Tools erbjuder filförändringsövervakning. Git-hanterade applikationer kan också jämföra distribuerade artefakt mot en godkänd release.
| Situation | Starting point |
|---|---|
| WordPress core and repository plugins | WP-CLI checksum verification |
| Joomla with ongoing security needs | Established security extension |
| Custom PHP site or custom extensions | Small PHP integrity scanner |
| Several servers requiring centralized alerts | Dedicated monitoring platform |
| Version-controlled deployment | Trusted build or release artifact |
Ett anpassat script är värdefellt när du behöver en fokuserad kontroll av din egen kod och kan underhålla dess baslinje och varningar.
3. Varför SHA-256?
PHP ger hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Resultatet är en 64-teckens hexadigital digest av filinnehållet. En ändrad fil kommer med största sannolikhet att producera en annan digest. Vi kan därmed lagra en kompakt karta av relativa sökvägar till SHA-256-värden istället för att duplicera varje fil.
En matchande digest visar konsistens med referensen, inte att referensen eller filen är betrodd. Ställ in den initiala ögonblicksbilden från en känd godkänd distribution, helst kontrollerad mot källkontroll eller ett godkänt release-paket.
4. Bygg en lättvätt PHP-filintegritetsskanner
Skapa integrity-check.php utanför den offentliga webbkatalogen, bredvid en skyddad JSON-baslinje:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Scriptet har två kommandon: baseline skapar den initiala ögonblicksbilden och scan jämför den. Den rapporterar skillnader utan att radera eller ersätta webbplatsfiler. Den här versionen genererar också den formaterade loggen och cron-vänliga utdata som beskrivs i avsnitt 7.
Komplett PHP-script (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Skannern hoppar över symboliska länkar och vanliga genererade kataloger. Granska exklusionar noggrant: en skrivbar katalog som innehåller körbar PHP kan vara viktig att övervaka. Baslinjen och loggarna måsta vara otillgängliga för webbservern och skyddade mot obehöriga skrivningar.
5. Kör den första skanningen
Redigera $siteRoot och $baselinePath för att matcha ditt hostingkonto. Se till att den privata katalogen finns och är skrivbar av CLI-användaren.
Efter att ha verifierat att webbplatsen matchar en känd godkänd release, skapa baslinjen:
php /home/account/private/integrity-check.php baselineExempel:
Baseline created: 428 filesKör en jämförelse:
php /home/account/private/integrity-check.php scanUtan ändringar, avslutar skanningen framgångsrikt och tystnar. Ändra en ofarlig PHP-fil på en staging-installation och kör den igen. Skannern genererar en rapport som identifierar den ändrade filen.
6. Förstå resultaten
- TILLAGT: en övervakad fil finns nu men inte i baslinjen.
- ÄNDRADE: samma sökväg finns i båda ögonblicksbilderna, men dess SHA-256 digest skiljer sig.
- RADERADE: en fil registrerad i baslinjen saknas.
Kontrollera först distributions- och tilläggsuppdateringshistorik. Om en skillnad är oklar, jämför filen med dess godkända Git-revision eller release-paket. Utred känslig kod, som betalningsintegrationer, snarast. Bevara relevante bevis istället för att blindly ersätta produktionsfiler.
7. Automatisera integritetskontroller och få e-postvarningar
Manuella hjälp under utveckling. En schemalagd skanning är mer användbar när den spar en läsbar rapport och skickar den per e-post endast när något ändras.
De flesta hosting-kontrollpaneler erbjuder cron-jobb. Det kompletta scriptet i avsnitt 4 implement redan det nödvändiga beteendet:
- Beräkna nuvarande fil-hashvärden.
- Jämför med den skyddade baslinjen.
- Om det inte finns några skillnader, avsluta tyst.
- Annars, spara en formaterad rapport under den privata
logs/-katalogen. - Skriv ut samma rapport till standardutdata så att en konfigurerad cron-mailer kan leverera den.
Exempel på enkeltext-rapport
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Den sparade loggen kan vara:
/home/account/private/logs/integrity-2026-11-19-030000.logDenna rapport fungerar lika bra i en textredigerare, ett cron-meddelande via e-post, eller en incidentbiljett.
Schemalägg skannern
En traditionell crontab-post för en daglig 3 AM skanning:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Byta ut adressen och sökvägarna mot dina egna. Cronens MAILTO beteende beror på cron-implementeringen och en fungerande mailtransport; vissa delade värdar erbjuder istället e-postvarningar i kontrollpanelen. Scriptet skickar inte e-post själv. Den skriver ut en rapport för schemaläggaren att leverera.
| Code | Meaning |
|---|---|
0 |
Ren skanning; ingen utdata |
1 |
Skannerfel; meddelande på standard fel |
2 |
Skillnader upptäckta; rapport på standard utdata |
En konventionell cron-mailer skickar vanligtvis e-post när ett jobb producerar utdata, inte bara för att dess avslutningsstatus är icke-noll. Det är därför scriptet endast skriver ut vid ändringar eller fel.
håll loggar under kontroll
En olöst skillnad visas igen vid varje skanning, så den kan generera upprepade rapporter. Ställ in en rimlig kvarhållningsperiod (t.ex. 30 dagar) med dina vanliga underhållsverktyg, och överväg varningsavduplicering om du utökar skannern. Exempelscriptet spar rapporter men implementerar inte automatisk loggrening.
Uppdatera aldrig baslinjen automatiskt för att tysta varningar: undersök först.
Testa varningen
På staging, skapa en betrodd baslinje, ändra en ofarlig PHP-fil, kör skanningen och bekräfta att en logg visas. Utlösa sedan den schemalagda uppgiften och kontrollera e-posten. Återställ testfilen och bekräfta att skannern återgår till ett rent tillstånd.
Om en logg finns men ingen e-post ankommer, kontrollera värdens cron-varningsinställning och mailleverans. Fil-skanning och e-posttransport är oberoende.
8. Hantera legitima uppdateringar utan falska larm
En normal distribution kan ändra dussintal filer. Skannern bör rapportera dessa ändringar, men du bör inte treat dem som en intrusion.
Ett säkert arbetsflöde är: distribuerar en godkänd release, verifiera dess innehåll mot den betroda källan, behåll den tidigare baslinjen, skapa en ny baslinje, återuppta sedan schemalagda kontroller.
Exempelscriptet vägrar med avsikt att skriva över en befintlig baslinje. För att ersätta den efter en godkänd release, arkivera den gamla referensen säkert innan du skapar den nya.
För Git-hanterade projekt, är ett starkare alternativ att generera de förväntade fil-hashvärdena från en godkänd bygg- eller CI/CD-artefakt och leverera den referensen oberoende av produktionsservern.
9. Känn gränserna
- Periodiska skanningar missar till temporära ändringar. En fil ändrad och återställd mellan kontroller kan gå obemärkt.
- Baslinjen kan attackeras. En inbrottstju med tillräcklig åtkomst att ändra både filer och referensdata kan dölja ändringar. Håll en oberoende betrodd kopia för viktiga webbplatser.
- Täckningen är selektiv. Vårt exempel övervakar PHP, JS, CSS och
.htaccess-filer, men inte databaser, användarkonton, cron-konfiguration eller varje möjlig filtyp. Dess exklusionar behöver en medveten granskning. - Integritetsövervakning är inte malware-analys. En ändrad hash säger att en fil skiljer sig, inte om ändringen är skadlig.
Kombinera integritetskontroller med uppdateringar, begränsad åtkomst, backups, applikationsloggar och lämpliga säkerhetsverktyg.
10. När du ska välja en professionell lösning
En anpassad PHP-skanner är kompakt, auditbar och enkel att integrera i en custom applikations distributionsprocess. Men du är ansvarig för betroda baslinjer, exklusionar, varningsleverans, loggkvarhållning och utredning.
Etaberade övervakningsprodukter kan erbjuda dashboards, varningshistorik, centraliserad rapportering och bredare incident-svarsfunktioner. För WordPress och Joomla, börja med att granska möjligheter som redan är tillgängliga via din plattform och säkerhetstilägg.
Välj den minsta tillförlösbara lösningen som täcker dina operativa behov.
11. Praktisk checklist
- [ ] Verifiera de initala filerna mot en betrodd release innan du skapar baslinjen.
- [ ] Lagra scriptet, referensen och rapporterna utanför den offentliga webbkatalogen.
- [ ] Granska övervakade tillägg och exkluderade kataloger.
- [ ] Använd begränsade filsystemrättigheter.
- [ ] Testa tillagda, ändrade och raderade filer på staging.
- [ ] Bekräfta cron-körning och faktisk e-postleverans.
- [ ] Behåll loggar och övervakning skannerfel.
- [ ] Återskapa baslinjen endast efter en godkänd distribution.
- [ ] Utred oväntade ändringar istället för att radera filer automatiskt.
Slutsats: vet vad som ändrats innan du utred varför
En filintegritetsskanner hjälper utvecklare att identifiera oväntade webbplatsändringar snabbt. PHP:s inbyggda hashfunktioner gör jämförelsen enkel; det rädda värdet ligger i en betrodd baslinje, regelbundna kontroller, läsbara varningar och ett kontrollerat distributionsarbetsflöde.
För anpassade PHP-webbplatser och tillägg, är det lätta scriptet ovan en bra startpunkt utan Composer eller databas. För WordPress och Joomla, etablerade verifierings- och säkerhetsverktyg kan vara ett bättre första val.