
GitHub Actions OIDC: Hur du säkrar dina distributioner utan långvariga hemligheter
Lär dig hur du stärker säkerheten för GitHub Actions-distributioner med OIDC. Ersätt långvariga molnuppgifter med kortlivade tokens, begränsa åtkomst med IAM-förtroendepolicys och skydda dina CI/CD-pipelines.
GitHub Actions OIDC: Hur du säkrar dina distributioner utan långlivade hemligheter
Att distribuera ett program från GitHub Actions kräver vanligtvis åtkomst till extern infrastruktur. Ett arbetsflöde kan ladda upp filer till Amazon S3, publicera containrar eller uppdatera molnresurser. Traditionellt lagrar team en molnåtkomstnyckel i GitHub Secrets. Det fungerar, men en långlivad autentiseringsuppgift förblir användbar för en angripare om ett arbetsflöde, ett beroende eller en logg exponerar den.
OpenID Connect (OIDC) hjälper till att stärka CI/CD-säkerheten genom att ersätta långlivade molnautentiseringsuppgifter med tillfällig åtkomst som endast beviljas auktoriserade arbetsflödesidentiteter. Det minskar exponering av autentiseringsuppgifter, begränsar obehörig åtkomst och stödjer mer strikt kontrollerade produktionsdistributioner.
Den här handledningen förklarar säkerhetsfördelarna, visar en praktisk AWS-konfiguration och identifierar de skyddsmekanismer du fortfarande behöver. OIDC är ingen magisk säkerhetsväxel: förtroendepolicy, rollbehörigheter och arbetsflödeskontroller spelar lika stor roll som tokenutbytet.
Varför distributionssäkerhet spelar roll
CI/CD-pipeliner är privilegerad automatisering. De kan ha möjlighet att ersätta produktionskod, ladda upp resurser, läsa distributionskonfigurationer eller ändra infrastruktur. En komprometterad pipeline kan därmed ha större påverkan än en komprometterad utvecklararbetsstation.
Tre vanliga risker förtjänar särskild uppmärksamhet:
- Exponering av autentiseringsuppgifter: en statisk molnnyckel stulen från en byggmiljö kan förbli giltig tills någon återkallar den.
- Överdriven behörighet: en distributionsautentiseringsuppgift med administratörsbehörigheter kan påverka orelaterade tjänster.
- Obehörig distribution: en olitlig gren eller ett olidigt arbetsflöde kan få produktionsåtkomst om identitetskontroller är för breda.
OIDC adresserar en del av detta problem genom att knyta autentisering till en kortlivad, verifierbar arbetsflödesidentitet. Det ersätter inte minstbehörighets-IAM, kodgranskning eller miljöskydd.
Vad är OIDC i GitHub Actions?
OpenID Connect är ett identitetslager byggt på OAuth 2.0. GitHub Actions kan begära en signerad JSON Web Token (JWT) från GitHubs OIDC-leverantör:
https://token.actions.githubusercontent.com
Token innehåller påståenden som beskriver jobbets identitet och körningskontext. En molnidentitetstjänst validerar tokens signatur, utfärdare, målgrupp och relevanta påståenden och bestämmer sedan om tillfälliga autentiseringsuppgifter ska utfärdas.
Den externa tjänsten måste uttryckligen lita på den avsedda GitHub-arbetsflödesidentiteten. Att bara aktivera OIDC i en YAML-fil ger inte åtkomst.
Se GitHubs OIDC-dokumentation.
Statiska autentiseringsuppgifter vs OIDC: säkerhetsjämförelse
| Säkerhetsövervägande | Långlivad åtkomstnyckel | OIDC-federation |
|---|---|---|
| Permanent molnautentiseringsuppgift i GitHub | Vanligtvis krävs | Krävs inte för stödda leverantörer |
| Autentiseringsuppgifts livslängd | Till utgång eller återkallande | Tillfällig session |
| Rotationsansvar | Teamet måste hantera nyckellivscykeln | Molnleverantören utfärdar kortlivade autentiseringsuppgifter |
| Identitetsbegränsningar | Beroende av lagring av autentiseringsuppgifter och IAM | Förtroendepolicy kan begränsa arbetsflödesidentitet |
| Auktorisering | IAM-behörigheter | IAM-behörigheter krävs fortfarande |
| Återstående risk | Stöld och återanvändning av statisk nyckel | Komprometterat auktoriserat arbetsflöde eller brett förtroende |
OIDC minskar risken och effekten av stöld av autentiseringsuppgifter; det eliminerar inte varje hemlighet. Applikationer kan fortfarande behöva databaslösenord, signeringsnycklar eller tredjeparts-API-token.
Hur OIDC-autentiseringsflödet fungerar
- Ett auktoriserat GitHub Actions-jobb begär en identitetstoken.
- GitHub utfärdar en signerad JWT för det jobbet.
- Arbetsflödet presenterar token för molnidentitetstjänsten.
- Molnleverantören validerar token och utvärderar dess konfigurerade förtroendevillkor.
- Om identiteten är tillåten utfärdar leverantören tillfälliga autentiseringsuppgifter.
- Arbetsflödet använder dessa autentiseringsuppgifter inom rollens tillåtna omfång.
Molnleverantören måste avvisa en token vars ämne, målgrupp eller andra nödvändiga villkor inte matchar. Den valideringen är gränsen mellan en säker distribution och en som litar för mycket.
Steg 1: Konfigurera GitHubs OIDC-leverantör i AWS
AWS IAM stöder OpenID Connect-identitetsleverantörer. Skapa en identitetsleverantör med:
| Inställning | Värde |
|---|---|
| Leverantörs-URL | https://token.actions.githubusercontent.com |
| Målgrupp | sts.amazonaws.com |
| Leverantörstyp | OpenID Connect |
Målgruppen identifierar den avsedda mottagaren av token. AWS-autentiseringsuppgiftsåtgärden använder normalt sts.amazonaws.com.
Se AWS IAM OIDC-rollkonfiguration.
Steg 2: Begränsa vem som kan anta distributionsrollen
Skapa en IAM-roll vars förtroendepolicy tillåter sts:AssumeRoleWithWebIdentity endast från GitHub-identitetsleverantören och den avsedda arbetsflödesidentiteten.
Följande exempel använder GitHubs traditionella grenbaserade ämnesformat:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "arn:aws:iam::123456789012:oidc-provider/token.actions.githubusercontent.com"
      },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "token.actions.githubusercontent.com:aud": "sts.amazonaws.com",
          "token.actions.githubusercontent.com:sub": "repo:example-org/example-app:ref:refs/heads/main"
        }
      }
    }
  ]
}
Ersätt AWS-kontonummer, organisation och repository.
Kopiera inte ämnesvillkoret blint. GitHub har infört ett oföränderligt standardämnesformat för repositories skapade efter den 15 juli 2026. Kontrollera det faktiska ämnesformatet som används av din repository och konfigurera AWS för att matcha det. Miljöbaserade arbetsflöden kan också använda en annan ämnesform. Se GitHubs OIDC-tokenreferens.
En restriktiv förtroendepolicy är ett av de viktigaste sätten att förhindra att obehöriga arbetsflöden får produktionsautentiseringsuppgifter. Undvika jokertecken-ämnen som av misstag auktoriserar orelaterade repositories eller kontexter.
Steg 3: Begränsa vad rollen kan göra
Förtroende avgör vem som får anta en roll. IAM-behörigheter avgör vad rollen kan göra efter autentisering.
För en distribution som bara laddar upp filer till en S3-bucket är en förenklad policy:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:PutObject"],
      "Resource": "arn:aws:s3:::example-deploy-bucket/*"
    }
  ]
}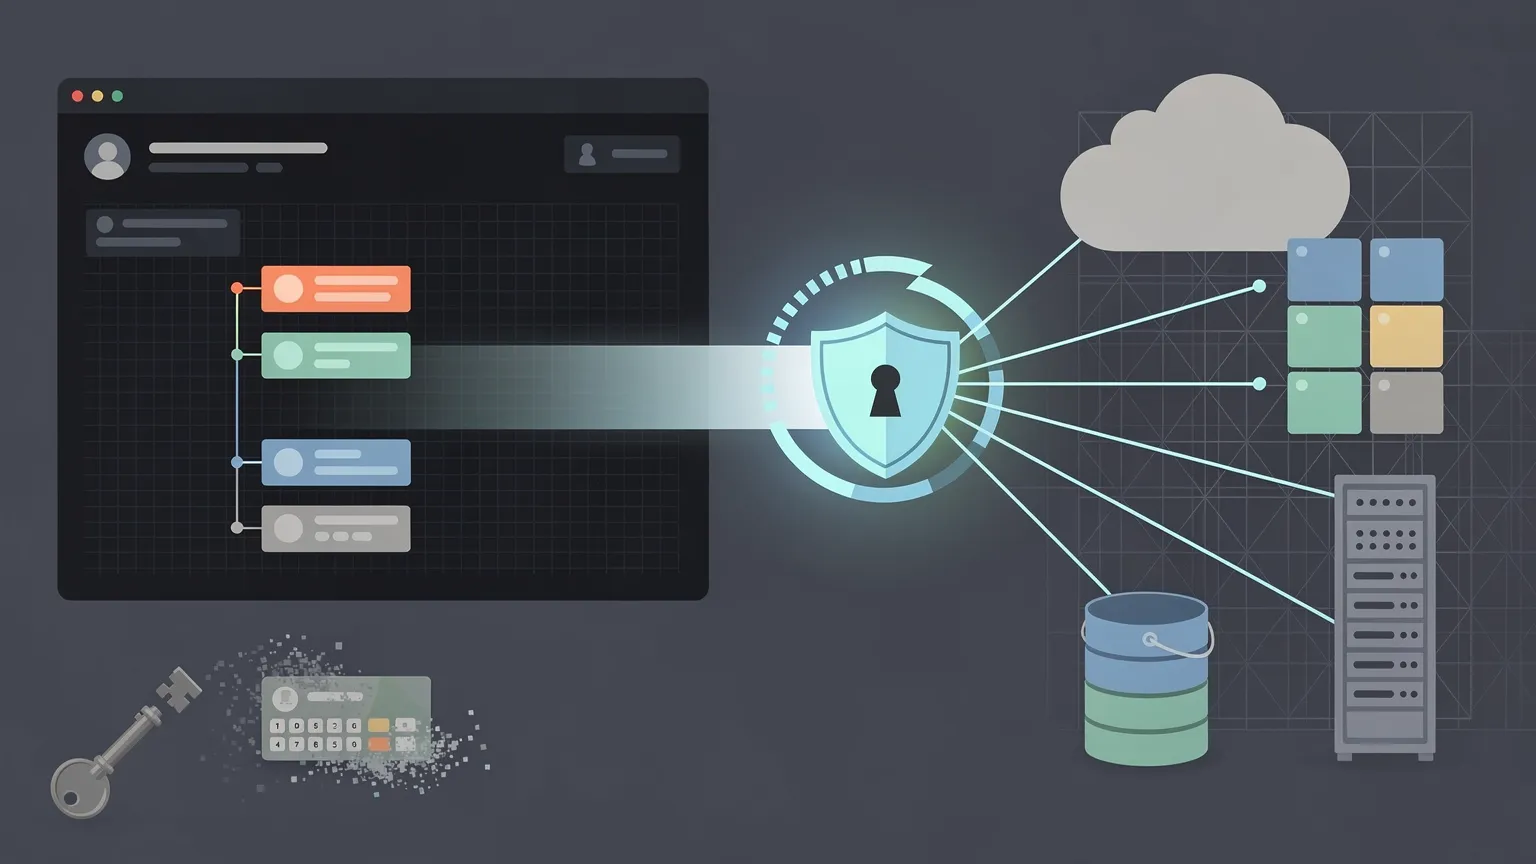
Det här exemplet tillåter uppladdning av objekt, inte kontoadministration eller bucket-radering. Om din distribution också tar bort föråldrade filer eller listar bucket-innehåll, bevilja endast de ytterligare operationer som krävs, såsom begränsade s3:DeleteObject eller s3:ListBucket.
Bevilja aldrig AdministratorAccess enbart för att få en distribution att fungera. Tillfälliga autentiseringsuppgifter med överdriven behörighet kan fortfarande orsaka allvarliga skador.
Steg 4: Begär tillfälliga autentiseringsuppgifter från ett arbetsflöde
Ett distributionsjobb måste tillåtas att begära en OIDC-token. Följande exempel laddar upp en förbyggd dist/-katalog till S3:
name: Deploy website

on:
  push:
    branches:
      - main

permissions:
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest

    permissions:
      contents: read
      id-token: write

    steps:
      - name: Checkout repository
        uses: actions/checkout@v4

      - name: Configure AWS credentials
        uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/github-deploy-role
          aws-region: eu-west-1

      - name: Deploy website
        run: |
          aws s3 cp ./dist/ s3://example-deploy-bucket/ --recursive
Exemplet använder major-version action-referenser för läsbarhet. I produktion, granska aktuella stödda versioner och fäst gärna tredjeparts-åtgärder till fullständiga commit-SHAs. Exemplet antar att webbplatsen redan har byggts in i dist/.
Observera vad som saknas: ingen permanent AWS-åtkomstnyckel eller hemlig åtkomstnyckel lagras i arbetsflödet.
Den officiella AWS-autentiseringsuppgiftsåtgärden byter ut OIDC-token mot tillfälliga AWS-autentiseringsuppgifter.
Steg 5: Förstå id-token: write
Den här behörigheten:
permissions:
  id-token: write
tillåter ett jobb att begära en GitHub OIDC-identitetstoken. Den ger inte sjalv jobbet behörighet att skriva till GitHub-repositories eller komma åt AWS.
Molnleverantören bestämmer fortfarande om den litar på identiteten, och IAM-rollen styr fortfarande vilka operationer som är tillåtna.
Bevilja id-token: write endast till jobb som faktiskt autentiserar mot molnet. Bygg-, lint- och testjobb behöver det generellt inte.
Steg 6: Skydda produktionsmiljöer
OIDC kan inte kompensera för ett auktoriserat arbetsflöde som kör skadlig kod. Om en angripare kan ändra ett betrott distributionsarbetsflöde eller köra ogranskad kod i den kontexten kan de kunna få tillfälliga autentiseringsuppgifter.
GitHub Environments kan lägga till kontroller som distributionsgrensbegränsningar och krävda granskare, med reservations för repository-inställningar och plan-tillgänglighet.
jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production

    permissions:
      contents: read
      id-token: write
När arbetsflödet använder en miljö kan OIDC-ämnet identifiera den miljön snarare än en gren. Uppdatera IAM-förtroendepolicyn för att matcha de faktiska påståendena och skydda själva miljön.
För produktion, kombinera begränsade identiteter med grenvskydd, kodgranskning, begränsade arbetsflödesbehörigheter och miljögodkännanderegler där det är lämpligt. Detta är hur OIDC blir en del av en starkare distributionssäkerhetsposition snarare än bara en autentiseringsuppgiftsersättning.
Steg 7: Verifiera den antagna identiteten och testa avvisningar
Efter att ha konfigurerat AWS-autentisering, lägg till ett diagnostiskt steg:
- name: Verify AWS identity
  run: aws sts get-caller-identity
Kontrollera att svaret identifierar det avsedda AWS-kontot och distributionsrollen. Kommandot avslöjar inte den hemliga åtkomstnyckeln.
Testa också att en obehörig gren, repository eller miljö inte kan anta produktionsrollen. En misslyckad obehörig distribution är ett lyckat säkerhetstest.
Logga inte råa OIDC-tokens eller tillfälliga autentiseringsuppgifter under felsökning.
Vanliga OIDC-säkerhets- och konfigurationsfel
Saknad id-token: write
Jobbet kan inte begära en OIDC-token om det inte har behörigheten. Jobbnivå-behörigheter kan åsidosätta arbetsflödesnivå-behörigheter.
AWS returnerar AccessDenied för rollantagande
Kontrollera identitetsleverantören, målgruppen, roll-ARN och ämnesvillkoret. I synnerhet, verifiera det faktiska GitHub-ämnesformatet snarare än att anta att varje repository använder samma standard.
Autentisering lyckas, men uppladdning misslyckas
Förtroenderelationen kan vara korrekt medan rollen saknar de krävda S3-behörigheterna. Åtgärda den smalt avgränsade IAM-behörighetspolicyn snarare än att utöka identitetsförtroendet.
Produktionsåtkomst tillåts från för många kontexter
Ett jokertecken-ämne eller otillräckliga miljöbegränsningar kan göra produktionsautentiseringsuppgifter tillgängliga för arbetsflöden som aldrig borde få dem. Begränsa förtroendepolicyn och testa obehöriga fall.
En pull request kan inte distribuera
Pull requests kan ha andra påståenden och oliten kod. Försvaga inte produktionsförtroendevillkor bara för att låta en pull request anta distributionsrollen. Kör validering separat från produktionsdistribution.
Kan du använda OIDC med Azure eller Google Cloud?
Ja. Federationsmekanismen är liknande, men identitetskonfigurationen skiljer sig åt.
| Moln | Federationsmekanism | GitHub-åtgärd |
|---|---|---|
| AWS | IAM OIDC-leverantör och roll | aws-actions/configure-aws-credentials |
| Microsoft Azure | Federerade identitetsautentiseringsuppgifter | azure/login |
| Google Cloud | Workload Identity Federation | google-github-actions/auth |
Azure kopplar vanligtvis en federerad autentiseringsuppgift till ett program eller en hanterad identitet. Google Cloud använder en workload identity pool och provider, med direkt resursåtkomst eller tjänstekonto-personifiering beroende på konfigurationen.
Varje plattform har sin egen målgrupp, ämnesmatchning och auktoriseringsregler. Granska leverantörens nuvarande officiella dokumentation innan du kopierar ett exempel.
Vad gäller PHP-webbplatser på traditionell hosting?
Inte varje webbhotell accepterar GitHub OIDC-identiteter. Delad hosting och hanterad PHP-hosting kan fortfarande använda SSH-nycklar, SFTP-autentiseringsuppgifter, distributionswebhooks eller leverantörs-API-token.
Att aktivera OIDC i GitHub Actions ersätter inte automatiskt en SSH-nyckel om destinationsservern saknar federationsmekanism.
Där OIDC inte är tillgängligt, använd ett dedikerat distributionskonto, smalt avgränsade behörigheter, skyddade hemligheter och autentiseringsuppgiftsrotation. Begränsa filsystem- och kommandoåtkomst där det är möjligt.
Säkerhetsmålet är minsta behörighet och begränsad exponering av autentiseringsuppgifter, oavsett om OIDC stöds eller inte.
Distributionssäkerhetschecklista
Innan distribution till produktion, verifiera att:
- OIDC-utfärdaren och målgruppen är korrekt konfigurerade.
- Förtroendepolicyn matchar endast den avsedda repositoryn och distributionskontexten.
- Ämnesvillkoret speglar din repositorys faktiska GitHub-tokenformat.
- IAM-rollen har endast de behörigheter som krävs av distributionen.
- Endast distributionsjobb får
id-token: write. - Produktionsgrenar och miljöer har lämpligt skydd.
- Tredjeparts-åtgärder granskas och fästs gärna till oföränderliga commit-SHAs.
- Olitade pull requests kan inte anta produktionsroller.
- Obehöriga grenar och repositories misslyckas med autentisering.
- Tokens och tillfälliga autentiseringsuppgifter loggas eller lagras aldrig onödigt.
Vanliga frågor
Är OIDC säkrare än statiska AWS-åtkomstnycklar?
Det minskar exponeringen för stöld av långlivade autentiseringsuppgifter. Starka förtroendepolicys, begränsade behörigheter och skyddade arbetsflöden är fortfarande avgörande.
Eliminerar OIDC GitHub Secrets?
Det ersätter vissa molnautentiseringsuppgifter, inte varje programhemlighet eller API-nyckel.
Vad ger id-token: write?
Det låter ett arbetsflöde begära en identitetstoken. Molnbehörigheter bestäms separat av leverantören.
Kan olitade pull requests använda produktions-OIDC-autentiseringsuppgifter?
De borde inte. Konfigurera restriktiva förtroendevillkor och håll produktionsdistributioner separata från oliten kod.
Fungerar OIDC med valfri hosting-leverantör?
Nej. Destinationstjänsten eller en identitetsbroker måste stödja och lita på GitHubs OIDC-tokens.
Slutsats: stärka säkerheten, inte bara autentiseringen
GitHub Actions OIDC är ett effektivt sätt att öka distributionssäkerheten för stödda molntjänster. Det eliminerar behovet av att behålla permanenta molnnycklar i GitHub, möjliggör kortlivad åtkomst och låter molnförtroendepolicys begränsa vilka arbetsflöden som kan distribuera.
Men den starkaste designen kombinerar OIDC med minstbehörighets-IAM, skyddade miljöer, granskad arbetsflödeskod och explicita tester som obehöriga identiteter avvisas.
Målet är inte bara att ersätta en hemlighet. Det är att säkerställa att endast rätt arbetsflöde kan komma åt de rätta resurserna, med minsta möjliga behörigheter och under kortast praktiska tid.