
GitHub Actions OIDC: Как обезопасить ваши развертывания без долгоживущих секретов
Узнайте, как усилить безопасность развертываний GitHub Actions с помощью OIDC. Замените долгоживущие облачные учетные данные на токены с коротким сроком действия, ограничьте доступ с помощью политик доверия IAM и защитите ваши CI/CD пайплайны.
GitHub Actions OIDC: как защитить свои развертывания без долгоживущих секретов
Развертывание приложения из GitHub Actions обычно требует доступа к внешней инфраструктуре. Рабочий процесс может загружать файлы в Amazon S3, публиковать контейнеры или обновлять облачные ресурсы. Традиционно команды хранят облачный ключ доступа в секретах GitHub. Это работает, но долгоживущий凭证 остаётся полезным для атакующего, если рабочий процесс, зависимость или лог раскрывают его.
OpenID Connect (OIDC) помогает усилить безопасность CI/CD, заменяя долгоживущие облачные凭证 на временный доступ, предоставляемый только авторизованным удостоверениям рабочих процессов. Это снижает риск раскрытия凭证, ограничивает несанкционированный доступ и поддерживает более жёстко контролируемые производственные развертывания.
В этом руководстве объясняются преимущества безопасности, показывается практическая конфигурация AWS и указываются защиты, которые всё ещё необходимы. OIDC не является волшебным переключателем безопасности: политика доверия, разрешения роли и контроли рабочего процесса имеют не меньшее значение, чем обмен токенами.
Почему безопасность развертывания важна
Конвейеры CI/CD — это привилегированная автоматизация. Они могут заменять производственный код, загружать активы, читать конфигурации развертывания или изменять облачную инфраструктуру. Следовательно, скомпрометированный конвейер может оказать большее влияние, чем скомпрометированный рабочая станция разработника.
Три общих риска заслуживают особого внимания:
- Раскрытие凭证: статический облачный ключ, украденный из среды сборки, может оставаться действительным до тех пор, пока его не отменят.
- Чрезмерные привилегии:凭证 доступа к развертыванию с администраторскими правами может повлиять на независимые services.
- Несанкционированное развертывание: ненадёжная ветка или рабочий процесс может получить доступ к производству, если проверки удостоверения слишком широкие.
OIDC решает часть этой проблемы, привязывая аутентификацию к кратковременному, проверяемому удостоверению рабочего процесса. Он не заменяет IAM с наименьшими привилегиями, код-ревью или защиту среды.
Что такое OIDC в GitHub Actions?
OpenID Connect — это слой удостоверений, построенный на OAuth 2.0. GitHub Actions могут запрашивать подписанный JSON Web Token (JWT) от поставщика OIDC GitHub:
https://token.actions.githubusercontent.com
Токен содержит claims, описывающие удостоверение задания и контекст выполнения. Служба облачной удостоверения проверяет подпись токена, issuer, audience и соответствующие claims, затем решает, выдаёт ли она временные凭证.
Внешняя служба явно должна доверять нужному удостоверению GitHub Actions. Просто включение OIDC в YAML-файл не предоставляет доступа.
См. документацию GitHub по OIDC.
Статические凭证 vs OIDC: сравнение безопасности
| Рассмотрение безопасности | Долгоживущий ключ доступа | OIDC-федерация |
|---|---|---|
| Постоянный облачный凭证 в GitHub | Обычно требуется | Не требуется для поддерживаемых поставщиков |
| Срок действия凭证 | До истечения или отмены | Временная сессия |
| Ответственность за ротацию | Команда должна управлять жизненным циклом ключа | Облачный поставщик выдаёт кратковременные凭证 |
| Ограничения удостоверения | Зависит от хранения凭证 и IAM | Политика доверия может ограничивать удостоверение рабочего процесса |
| авторизация | Разрешения IAM | Разрешения IAM всё ещё требуются |
| Оставшийся risk | Кража и повторное использование статического ключа | Скомпрометированный авторизованный рабочий процесс или широкая доверия |
OIDC снижает риск и последствия кражи凭证; он не устраняет каждый секрет. Приложения могут всё ещё требовать паролей баз данных, ключей подписи или токенов сторонних API.
Как работает поток аутентификации OIDC
- Authorизованный задание GitHub Actions запрашивает токен удостоверения.
- GitHub выдаёт подписанный JWT для этого задания.
- Рабочий процесс представляет токен службе облачной удостоверения.
- Облачный поставщик проверяет токен и оценивает настроенные условия доверия.
- Если удостоверение разрешено, поставщик выдаёт временные凭证.
- Рабочий процесс использует эти凭证 в пределах разрешённой области роли.
Облачный поставитель должен отклонять токен, если subject, audience или другие обязательные условия не соответствуют. Эта проверка является границей между безопасным развертыванием и тем, что слишком много доверяет.
Шаг 1: Настройка поставщика OIDC GitHub в AWS
AWS IAM поддерживает поставщиков удостоверений OpenID Connect. Создайте поставщика удостоверения, используя:
| Настройка | Значение |
|---|---|
| URL поставщика | https://token.actions.githubusercontent.com |
| Аудитория | sts.amazonaws.com |
| Тип поставщика | OpenID Connect |
Аудитория идентифицирует предполагаемого получателя токена. Действие凭证 AWS обычно использует sts.amazonaws.com.
См. конфигурацию роли AWS OIDC.
Шаг 2: Ограничить, кто может предполагать роль развертывания
Создайте IAM-роль, политика доверия которой разрешает sts:AssumeRoleWithWebIdentity только от поставщика удостоверения GitHub и нужного удостоверения рабочего процесса.
Следующий пример использует традиционный формат subject GitHub, основанный на ветке:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "arn:aws:iam::123456789012:oidc-provider/token.actions.githubusercontent.com"
      },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "token.actions.githubusercontent.com:aud": "sts.amazonaws.com",
          "token.actions.githubusercontent.com:sub": "repo:example-org/example-app:ref:refs/heads/main"
        }
      }
    }
  ]
}
Замените номер аккаунта AWS, организацию и репозиторий.
Не копируйте условие subject слепо. GitHub ввёл неизменяемый формат subject по умолчанию для репозиториев, созданных после 15 июля 2026 года. Проверьте фактический формат subject, используемый вашим репозиторием, и настройте AWS соответственно. Рабочие процессы, основанные на среде, также могут использовать другую форму subject. Оconsultируйте справочник по токенам GitHub OIDC.
Ограничительная политика доверия — один из самых важных способов предотвращения несанкционированных рабочих процессов, получения производственных凭证. Избегайте подстановок, случайно авторизующих независимые репозитории или контексты.
Шаг 3: Ограничить, что роль может делать
Доверия определяет, кто может предполагать роль. Разрешения IAM определяют, что роль может делать после аутентификации.
Для развертывания, которое только загружает файлы в один бакет S3, упрощённая политика:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:PutObject"],
      "Resource": "arn:aws:s3:::example-deploy-bucket/*"
    }
  ]
}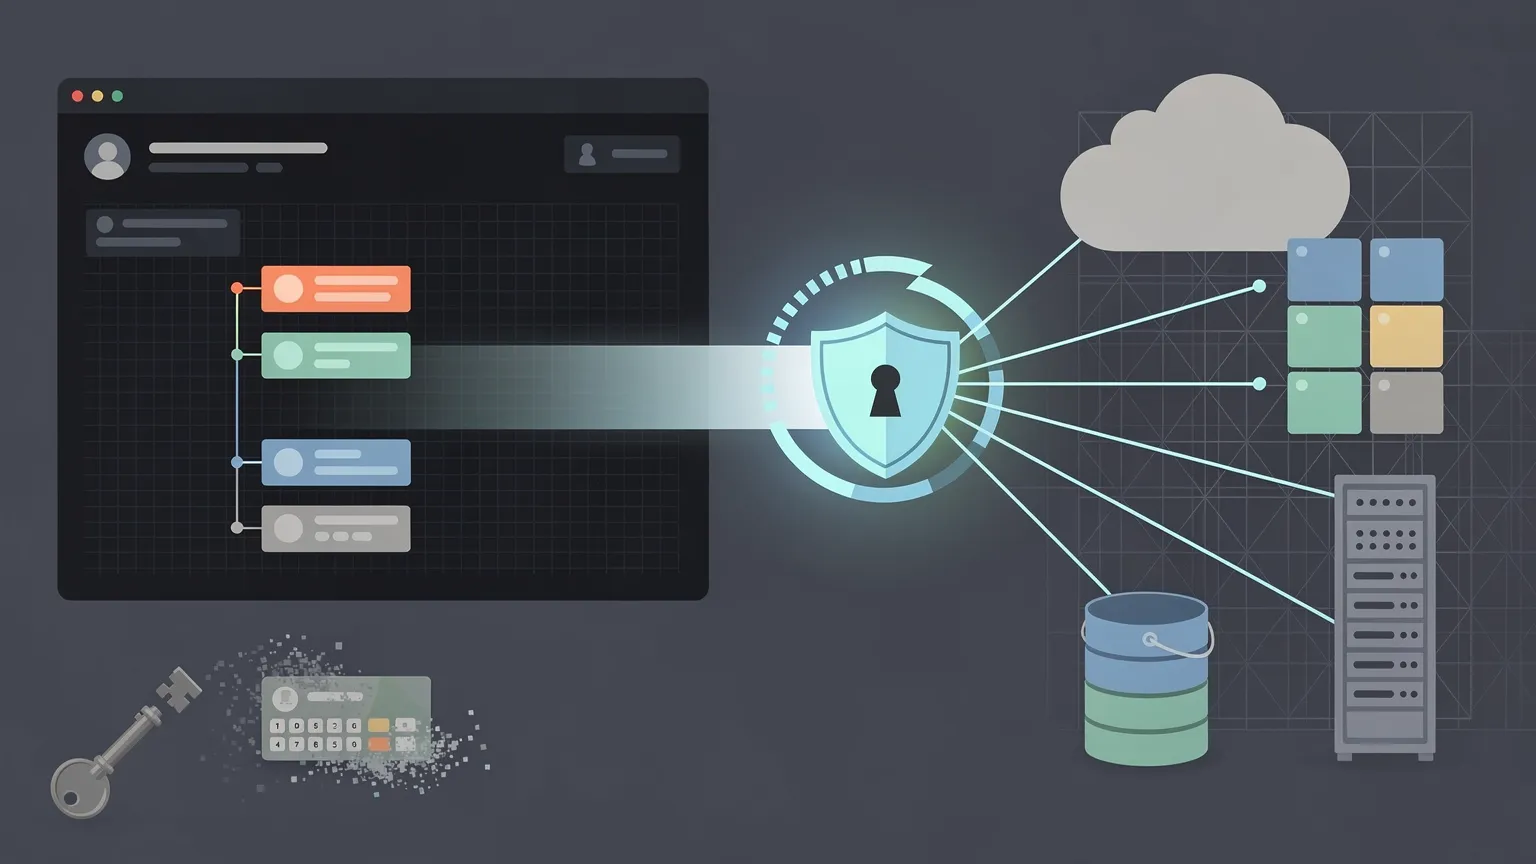
Этимер разрешает загрузку объектов, не администраторское управление или удаление бакета. Если ваше развертывание также удаляет устаревшие файлы или перечисляет содержимое бакета, предоставьте только дополнительные операции, например,限定 s3:DeleteObject или s3:ListBucket.
Никогда не granting AdministratorAccess просто для того, чтобы заставить развертывание работать. Временные凭证 с избыточными правами всё ещё могут нанести серьёзный ущерб.
Шаг 4: Запросить временные凭证 из рабочего процесса
Задание развертывания должно быть разрешено запрашивать OIDC-токен. Следующий пример загружает предварительно собранный dist/ в S3:
name: Deploy website

on:
  push:
    branches:
      - main

permissions:
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest

    permissions:
      contents: read
      id-token: write

    steps:
      - name: Checkout repository
        uses: actions/checkout@v4

      - name: Configure AWS credentials
        uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/github-deploy-role
          aws-region: eu-west-1

      - name: Deploy website
        run: |
          aws s3 cp ./dist/ s3://example-deploy-bucket/ --recursive
Пример использует ссылки на действия основной версии для читаемости. В производстве проверьте текущие поддерживаемые версии и желательно закрепите сторонние действия на полных commit SHAs. Пример предполагает, что веб-сайт уже gathered в dist/.
Заметите, что отсутствует: постоянный AWS доступный ключ или секретный ключ доступа не хранится в рабочем процессе.
Официальное действие凭证 AWS обменивает OIDC-токен на временные凭证 AWS.
Шаг 5: Понять id-token: write
Это разрешение:
permissions:
  id-token: write
позволяет заданию запрашивать OIDC-удостоверение GitHub. Оно не само по себе даёт заданию разрешение писать в репозитории GitHub или доступ к AWS.
Облачный поставитель всё ещё решает, доверять ли удостоверению, и IAM-роль контролирует, какие операции разрешены.
Предоставляйте id-token: write только заданиям, которые действительно аутентифицируются в облаке. Задания сборки, линта и тестирования обычно не нуждаются в нём.
Шаг 6: Защитить производственные среды
OIDC не может компенсировать авторизованный рабочий процесс, выполняющий вредоносный код. Если атакующий может изменить доверенный рабочий процесс развертывания или выполнить нерецензируемый код в этом контексте, он может получить временные凭证.
Среды GitHub могут добавить контроли, такие как ограничения веток развертывания и обязательные ревьюеры, в зависимости от настроек репозитория и доступности плана.
jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production

    permissions:
      contents: read
      id-token: write
Когда рабочий процесс использует среду, OIDC-субъект может идентифицировать эту среду, а не ветку. Обновите политику доверия IAM, чтобы соответствовать фактическим claims и защищайте саму среду.
Для-production комбинируйте ограниченные удостоверения с защитой веток, код-ревью, ограниченными разрешениями рабочих процессов и правилами одобрения среды, где уместно. Вот как OIDC становится частью более сильной позиции безопасности развертывания, а не просто заменой凭证.
Шаг 7: Проверить предполагаемое удостоверение и тестировать отклонения
После настройки аутентификации AWS добавьте диагностику:
- name: Verify AWS identity
  run: aws sts get-caller-identity
Проверьте, что ответ идентифицирует нужный аккаунт AWS и роль развертывания. Команда не раскрывает секретный ключ доступа.
Также протестируйте, что ненадёжная ветка, репозиторий или среда не могут предполагать производственную роль. Неудачное несанкционированное развертывание — успешный тест безопасности.
Не логируйте сырые OIDC-токены или временные凭证 при отладке.
Распространённые ошибки безопасности и конфигурации OIDC
Отсутствие id-token: write
Задание не может запросить OIDC-токен, если у него нет разрешения. Разрешения на уровне задания могут переопределять разрешения на уровне рабочего процесса.
AWS возвращает AccessDenied для предполагания роли
Проверьте поставщика удостоверения, аудиторию, ARN роли и условие subject. В частности, проверьте фактический формат subject GitHub, а не предполагайте, что каждый репозиторий использует один и тот же формат по умолчанию.
Аутентификация succeeds, но загрузка fail
Отношения доверия могут быть правильными, но роли не хватает разрешений S3. Исправьте узко scoped IAM-разрешения, а не расширяйте доверие удостоверения.
Производственный доступ разрешен из слишком многих контекстов
Подстановка subject или недостаточные ограничения среды могут сделать производственные凭证 доступными для рабочих процессов, которые никогда не должны их получить. Ограничьте политику доверия и тестируйте несанкционированные случаи.
Pull request не может развертываться
Pull request могут иметь разные claims и ненадёжный код. Не ослабляйте условия доверия производства, чтобы разрешить pull request предполагать роль развертывания. Запускайте проверку отдельно от производственного развертывания.
Можно ли использовать OIDC с Azure или Google Cloud?
Да. Механизм федерации аналогичен, но конфигурация удостоверения отличается.
| Облако | Механизм федерации | GitHub действие |
|---|---|---|
| AWS | IAM OIDC поставщик и роль | aws-actions/configure-aws-credentials |
| Microsoft Azure | Federated identity credentials | azure/login |
| Google Cloud | Workload Identity Federation | google-github-actions/auth |
Azure обычно связывает федеральные凭证 с приложением или управляемым удостоверением. Google Cloud использует пул удостоверений нагрузки и поставщика, с прямым доступом к ресурсам или имитацией Service Account в зависимости от настройки.
У каждой платформы свой audience, subject matching и правила авторизации. Проверьте текущую официальную документацию поставщика, avant копировать пример.
Что насчёт PHP-сайтов на традиционном хостинге?
Не каждый веб-хост поддерживает удостоверения GitHub OIDC. Общий хостинг и управляемый PHP-хостинг могут всё ещё использовать SSH-keys, SFTP-凭证, веб-хуки развертывания или токены API поставщика.
Включение OIDC в GitHub Actions не автоматически заменяет SSH-ключ, если сервер назначения не имеет механизма федерации.
Где OIDC недоступен, используйте выделенную учётную запись развертывания, узко scoped разрешения, защищенные секреты и ротацию凭证. Ограничьте доступ к файловой системе и командам, где возможно.
Цель безопасности — наименьшие привилегии и ограниченное раскрытие凭证, независимо от того, поддерживается ли OIDC.
Чек-лист безопасности развертывания
Перед развертыванием в production проверьте, что:
- Идентификатор OIDC и audience настроены правильно.
- Политика доверия соответствует только нужному репозиторию и контексту развертывания.
- Условие subject отражает фактический формат токена GitHub вашего репозитория.
- Роль IAM имеет только разрешения, необходимые для развертывания.
- Только задания развертывания получают
id-token: write. - Производственные ветки и среды имеют соответствующую защиту.
- Сторонние actions проверены и желательно закреплены на неизменяемых commit SHAs.
- Ненадёжные pull request не могут предполагать производственные роли.
- Неавторизованные ветки и репозитории терпят неудачу аутентификации.
- Токены и временные凭证 никогда не логируются и не хранятся понапрасну.
Часто задаваемые вопросы
OIDC безопаснее, чем статические AWS access keys?
Он снижает риск кражи долгоживущих凭证. Сильные политики доверия, ограниченные разрешения и защищённые рабочие процессы всё ещё необходимы.
OIDC устраняет GitHub Secrets?
Он заменяет некоторые凭证 облачной аутентификации, не каждый секрет приложения или API-ключ.
Что даёт id-token: write?
Он позволяет рабочему процессу запросить токен удостоверения. Облачные разрешения определяются отдельно поставщиком.
Могут ли ненадёжные pull request использовать производственные OIDC-凭证?
Не должны. Настройте ограничительные условия доверия и держите производственные развертывания отдельно от ненадёжного кода.
Работает ли OIDC с любым хостом?
Нет. Служба назначения или посредник удостоверений должна поддерживать и доверять токенам GitHub OIDC.
Заключение: укреплять безопасность, а не просто аутентификацию
GitHub Actions OIDC — эффективный способ повысить безопасность развертывания для поддерживаемых облачных служб. Он устраняет необходимость хранить постоянные облачные ключи в GitHub, позволяет получить кратковременный доступ и даёт облачным политикам доверия ограничивать, какие рабочие процессы могут развертываться.
Но самая сильная комбинация включает OIDC с IAM с наименьшими привилегиями, защищёнными средами, ревьюированным кодом рабочих процессов и явными тестами, что неавторизованные удостоверения отклоняются.
Цель — не просто заменить секрет. Убедиться, что только правильный рабочий процесс может получить доступ к правильным ресурсам, с минимальными правами и на кратчайший практически возможный срок.