
Cum să detectați modificările neautorizate ale fișierelor pe site-ul dvs. cu PHP
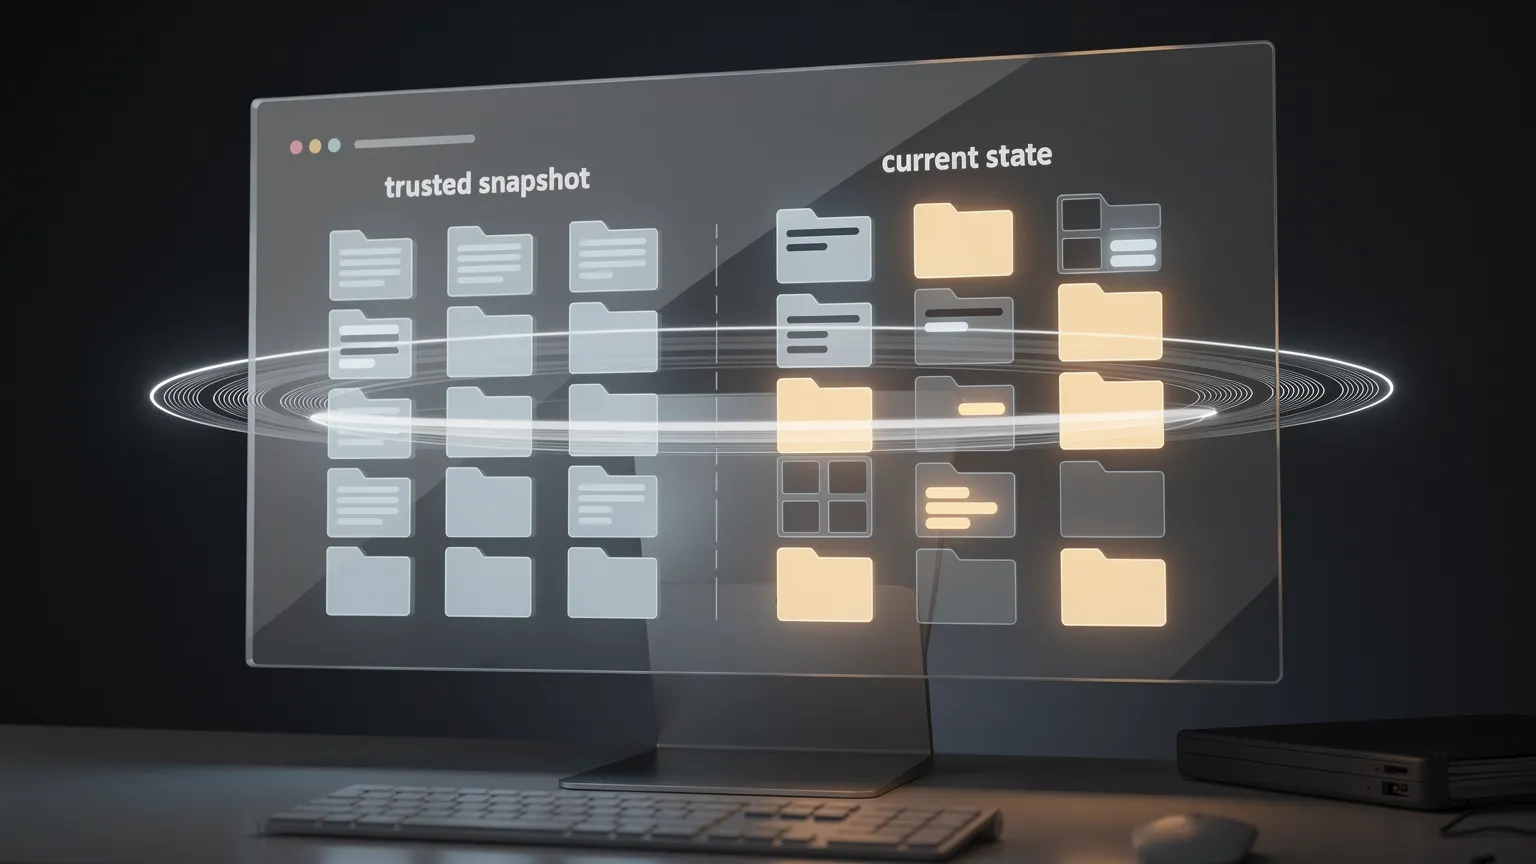
Învață cum să detectezi modificări neașteptate ale fișierelor PHP ale site-ului tău folosind un monitor de integritate a fișierelor ușor. Construiește un scanner PHP practic, compară instantanee de încredere și identifică fișierele modificate, adăugate sau șterse fără Composer.
Cum detecti modificările neautorizate de fișiere pe site-ul tău cu PHP
Imaginează că deschizi site-ul tău o dimineață și descoperi ceva a s-a schimbat. O pagină redirecționează vizitatorii, un fișier PHP conține cod necunoscut sau un plugin se comportă diferit, în ciuda unei actualizări planificate.
Care fișiere s-au schimbat? Verificarea sute de fișiere manual este irațională. Monitorul de integritate a fișierelor (FIM) compară sistemul de fișiere actual cu o imagine de rezumat de încredere. Acest tutorial construiește un scanner PHP mic pentru site-uri personalizate, extensii și hosting partajat, fără Composer sau bază de date.
1. Ce este monitorul de integritate a fișierelor?
Un monitor înregistrează căile și hash-urile criptografice ale fișierelor selectate, apoi le verifică din nou. Raportează fișiere ADDED, MODIFIED și DELETED. Aceste diferențe sunt indicii de investigație, nu dovezi de atac: implementările normale și schimbă și fișiere.
De exemplu:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
O scanare ulterioară ar putea raporta:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Cererea esențială este o imagine de bază de încredere. Dacă un site a fost compromis înainte de snapshot-ul inițial, fișierele rău ar putea fi deja înregistrate ca normale.
2. Construiești un scanner sau folosești un instrument existent?
Înainte de a scrie cod, verifică platforma ta. Pe WordPress, WP-CLI verifică fișierele centrale împotriva checksum-urilor oficiale:
wp core verify-checksums
wp plugin verify-checksums --all
Comanda pluginului acoperă în principal plugin-urile hostate în repository-ul WordPress.org; plugin-urile personalizate și comerciale necesită o altă referință. Pe Joomla, extensii estabilite precum Akeeba Admin Tools oferă monitorizarea modificărilor fișierelor. Aplicațiile gestionate cu Git pot compara și artifact-urile implementate cu o versiune aprobată.
| Situație | Punct de plecare |
|---|---|
| WordPress central și plugin-uri din repository | Verificarea checksum-urilor WP-CLI |
| Joomla cu nevoi de securitate în curs | Extensie de securitate estabilă |
| Site PHP personalizat sau extensii personalizate | Scanner mic de integritate PHP |
| Mai multe servere care necesită alertări centralizate | Platformă dedicată de monitorizare |
| Implementare cu versionare | Artefact de build sau versiune aprobată |
Un script personalizat este valoros atunci când ai nevoie de o verificare focalizată pentru propriul cod și poți menține imaginea de bază și alertele.
3. De ce SHA-256?
PHP oferă hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Resultul este un digest hexadecimal de 64 de caractere pentru conținutul fișierului. Un fișier modificat va produce aproape cu certitudine unui alt digest. Prin urmare, putem stoca o mapare compactă de căi relative la valori SHA-256 în loc să duplicăm fiecare fișier.
Un digest potrivit dovedește consistența cu referința, nu că referința sau fișierul sunt de încredere. Stabileste snapshot-ul inițial din o implementare cunoscută ca bună, preferabil verificată față de controlul sursă sau un pachet de versiune aprobat.
4. Construiești un scanner PHP ușor de monitorizat fișierelor
Creează integrity-check.php în afara directorului web public, alături unei imagini de bază JSON protejate:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Scriptul are două comenzi: baseline creează snapshot-ul inițial și scan îl compară. Raportează diferențele fără a șterge sau înlocui fișierele site-ului. Această versiune generează și jurnalul formatat și output-ul prietenos pentru cron descris în secțiunea 7.
Script complet PHP (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Scannerul omite legăturile simbolice și directoriile generate obișnuite. Revizuiește excluziile cu atenție: un director scriabil care conține PHP executabil ar putea fi important de monitorat. Imaginea de bază și jurnalele trebuie să fie inaccessibile serverului web și protejate împotriva scrierilor neautorizate.
5. Rulează prima scanare
Editează $siteRoot și $baselinePath pentru a potrivi contul tău de hosting. Asigură-te că directorul privat există și este scriuibil de căre utilizatorul CLI.
După ce verifici că site-ul corespunde unei versiuni cunoscute ca bune, creează imaginea de bază:
php /home/account/private/integrity-check.php baselineExemplu:
Baseline created: 428 filesRulează o comparație:
php /home/account/private/integrity-check.php scanFără modificări, scanarea se termină cu succes și rămâne tăcută. Modifică un fișier PHP inofensiv pe o instalare staging și rulează din nou. Scannerul va genera un raport care identifică fișierul modificat.
6. Înțelege rezultatele
- ADDED: un fișier monitorat acum există, dar nu în imaginea de bază.
- MODIFIED: același cale există în ambele snapshot-uri, dar digestul SHA-256 diferă.
- DELETED: un fișier înregistrat în imaginea de bază lipsește.
Întâi verifică istoricul implementărilor și a actualizărilor ale extensiilor. Dacă o diferență nu este explicată, compară fișierul cu revizia săsa sau pachetul de versiune aprobat. Investighește prompt cu cod sensibil, cum ar fi integrările de plată. Păstrează dovediile relevante în loc să înlocuiți manual fișierele de producere.
7. Automatizează verificările de integritate și primește alerte prin email
Verificările manuale ajută în timpul dezvoltării. O scanare programată este mai utilă atunci când salvează un raport citibil și îl trimite prin email doar când ceva se schimbă.
Majoritatea panourilor de control ale hostingului oferă job-uri cron. Scriptul complet din secțiunea 4 implementează deja comportarea necesară:
- Calculează hash-urile actuale ale fișierelor.
- Compară cu imaginea de bază protejată.
- Dacă nu există diferențe, ieșește tăcut.
- Altfel, salvează un raport formatat sub directorul privat
logs/. - Afișează același raport la standard output, astfel încât un cron mailer configurat să-l poată livra.
Exemplu de raport pe text simplu
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Jurnalul salvat ar putea fi:
/home/account/private/logs/integrity-2026-11-19-030000.logAcest raport funcționează la fel bine în editor de text, în email-ul de notificare pentru cron sau în ticheta de incidente.
Programați scannerul
O înregistrare tradițională crontab pentru o scanare zilnică de la 3 AM:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Înlocuiește adresa și căile cu propriile. Comportamentul Cron MAILTO depinde de implementarea cron și de un transport de mail funcționant; pentru unii hostinguri partajate, în schimb, emailurile de notificare sunt oferite în panoul de control. Scriptul nu trimite email singur. Scrie un raport pentru scheduler să-l livreze.
Codurile de ieșire sunt utile pentru viitoare integrări:
| Cod | Sens |
|---|---|
0 |
Clean scan; no output |
1 |
Scanner error; message on standard error |
2 |
Differences detected; report on standard output |
O conformă de cron mailer trimite de obicei emailul atunci când un job produce output, nu doar pentru că statusul său de ieșire nu este zero. De aceea scriptul afișează doar la modificări sau erori.
Întinre jurnalele sub control
O diferență nerezolvată apare din nou la fiecare scanare, așa că poate genera rapoarte repetate. Setează un perioadă de reținere sensată (de exemplu, 30 de zile) folosind instrumentele normale de mentenanță și ia în considerare deduplicarea alertelor dacă extinzi scannerul. Scriptul de exemplu salvează rapoarte, dar nu implementează curățarea automată a jurnalelor.
Nu actualiza imaginea de bază automat pentru a stinge alertele: investighează mai întâi.
Testează notificarea
Pe staging, creează o imagine de bază de încredere, modifică un fișier PHP inofensiv, rulează scanarea și confirmă că apare un jurnal. Apoi declanșează task-ul programat și verifică emailul. Restaurează fișierul de test și confirmă că scannerul revine la o stare curată.
Dacă există un jurnal, dar nu ajunge emailul, verifică setările de notificare cron ale gazdăului și transportul de mail. Scanarea fișierelor și transportul de email sunt independente.
8. Gestionează actualizările legitime fără false alarme
O implementare normală poate modifica zeci de fișiere. Scannerul ar trebui să raporteze aceste modificări, dar nu ar trebui să le trateze ca o întrudare.
Un flux de lucru sigur este: implementează o versiune aprobată, verifică conținutul ei față de sursa de încredere, păstrează imaginea de bază anterioară, creează o nouă imagine de bază și reia verificările programate.
Scriptul de exemplu refuză deliberat să înlocuiască o imagine de bază existentă. Pentru a o înlocui după o versiune aprobată, arhivează vechea referință în siguranță înainte de a crea noua.
Pentru proiecte gestionate cu Git, o opțiune mai puternică este generarea hash-urilor de fișiere așteptate dintr-o versiune de build aprobată sau un artefact CI/CD și livrarea acelei referințe independent de serverul de producere.
9. A înțelege limitările
Scanările periodice ignoră modificările temporare. Un fișier alterat și restabilitat între verificări poate fi ignorat.
Imaginea de bază poate fi atacată. Un intruzăș cu acces suficient pentru a altera atât fișierele, cât și datele de referință poate ascunde modificările. Păstrează o copie independentă de încredere pentru site-uri importante.
Acoperirea este selectivă. Exemplul nostru monitorizează fișiere PHP, JS, CSS și .htaccess, dar nu bazenele de date, conturile de utilizator, configurarea cron sau fiecare tip de fișier posibil. Excluziile trebuie revizuite deliberat.
Monitorizarea de integritate nu este analiza malware. O hash modificată spune că un fișier diferă, nu dacă modificarea este rău.
Combino verificările de integritate cu actualizări, acces restrâns, copii de rezervă, jurnalele aplicației și unu instrumente de securitate adecvate.
10. Când să alegi o soluție profesională
Un scanner PHP personalizat este compact, auditabil și ușor de integrat în procesul de implementare al unei aplicații PHP personalizate. Dar tu ești responsabil pentru imaginile de bază de încredere, excluziile, livrarea alertelor, păstrarea jurnalelor și investigații.
Produsele de monitorizare estabilite pot oferi panouri, istorii de alertă, raportări centralizate și caracteristici extinse de răspuns la incident. Pentru WordPress și Joomla, începe prin revizuirea capacităților deja disponibile prin platformă și extensiile de securitate.
Alege cea mai mică soluție de încredere care acoperă nevoile tale operaționale.
11. Lista de verificare practică
- [ ] Verifică fișierele inițiale față de o versiune de încredere înainte de a crea imaginea de bază.
- [ ] Stochează scriptul, referința și rapoartele în afara directorului web public.
- [ ] Revizuiește extensiile monitorizate și directoriile excluse.
- [ ] Folosește permisiuni restrânsă de sistem de fișiere.
- [ ] Testează fișierele ADDED, MODIFIED și DELETED pe staging.
- [ ] Confirmă execuția cron și livrarea reală a emailurilor.
- [ ] Păstrează jurnalele și monitorizează erorile scannerului.
- [ ] Reconstruiește imaginea de bază doar după o implementare aprobată.
- [ ] Investighește modificările neașteptate în loc să ștergi fișiere automat.
Concluzie: știi ce s-a schimbat înainte de a investiga de ce
Un scanner de integritate a fișierelor ajută dezvoltatorii să identifică rapid modificările neașteptate ale site-ului. Funcțiile native de hash ale PHP fac comparația simplă; valoarea reală rezidă în imaginea de bază de încredere, verificările regulate, alertele citibile și un flux de lucru controlat de implementare.
Pentru site-urile și extensiile PHP personalizate, scriptul ușor de mai sus este un punct de plecare util, fără Composer sau bază de date. Pentru WordPress și Joomla, instrumente stabilite de verificare și securitate pot fi o primă alegere mai bună.