
PHP를 사용하여 귀하의 웹사이트에서 무단 파일 변경을 감지하는 방법
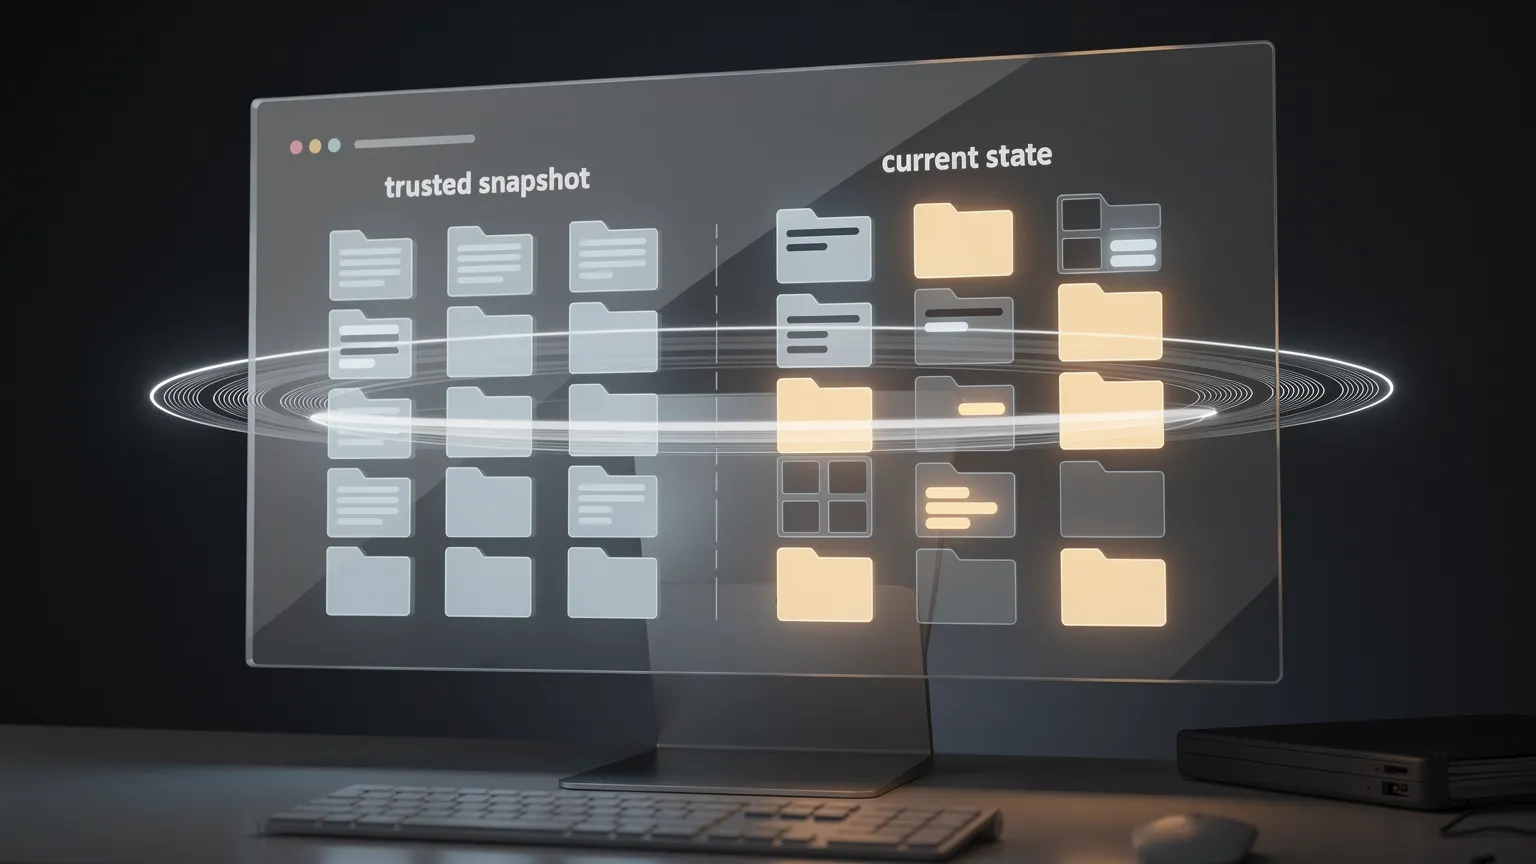
경량 파일 무결성 모니터를 사용하여 귀하의 웹사이트 PHP 파일에 예상치 못한 변경을 감지하는 방법을 배워보세요. 실용적인 PHP 스캐너를 구축하고, 신뢰할 수 있는 스냅샷을 비교하며, Composer 없이 수정, 추가 또는 삭제된 파일을 식별합니다.
웹사이트에서 PHP로 무단 파일 변경 감지하기
어느 날 아침 웹사이트를 열었는데 무언가가 변경되어 있는 상황을 상상해 보세요. 페이지가 방문자를 리디렉션하거나, PHP 파일에 익숙하지 않은 코드가 포함되어 있거나, 계획된 업데이트 없이 플러그인이 다르게 작동할 수 있습니다.
어떤 파일이 변경되었나요? 수백 개의 파일을 수동으로 확인하는 것은 비현실적입니다. 파일 무결성 모니터링(FIM)은 현재 파일 시스템을 신뢰할 수 있는 스냅샷과 비교합니다. 이 튜토리얼은 Composer나 데이터베이스 없이 맞춤 사이트, 확장 프로그램 및 공유 호스팅을 위한 소규모 PHP 스캐너를 구축합니다.
1. 파일 무결성 모니터링이란?
모니터는 선택한 파일들의 경로와 암호화 해시를 기록한 후 다시 확인합니다. 추가됨, 수정됨, 삭제됨 파일을 보고합니다. 이러한 차이는 공격을 입증하는 것이 아니라 조사 단서입니다: 정상적인 배포도 파일을 변경할 수 있습니다.
예를 들어:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
나중 스캔은 다음과 같이 보고할 수 있습니다:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
중요한 요구 사항은 신뢰할 수 있는 기준선입니다. 초기 스냅샷 전에 사이트가 이미 침해되었다면, 악성 파일이 이미 정상으로 기록될 수 있습니다.
2. 스캐너를 직접 구축할까요, 기존 도구를 사용할까요?
코딩 전에 플랫폼을 확인하세요. WordPress의 경우 WP-CLI가 공식 체크섬과 코어 파일을 검증합니다:
wp core verify-checksums
wp plugin verify-checksums --all
플러그인 명령은 주로 WordPress.org 저장소에 호스팅된 플러그인을 다룹니다. 맞춤 및 상용 플러그인은 다른 참조가 필요합니다. Joomla의 경우 Akeeba Admin Tools와 같은 확립된 확장 프로그램이 파일 변경 모니터링을 제공합니다. Git으로 관리되는 애플리케이션은 승인된 릴리스와 배포 아티팩트를 비교할 수도 있습니다.
| 상황 | 시작점 |
|---|---|
| WordPress 코어 및 저장소 플러그인 | WP-CLI 체크섬 검증 |
| 지속적인 보안 요구가 있는 Joomla | 확립된 보안 확장 프로그램 |
| 맞춤 PHP 사이트 또는 맞춤 확장 프로그램 | 소규모 PHP 무결성 스캐너 |
| 중앙 집중식 경고가 필요한 여러 서버 | 전용 모니터링 플랫폼 |
| 버전 관리 배포 | 신뢰할 수 있는 빌드 또는 릴리스 아티팩트 |
자체 스크립트는 자신의 코드에 대한 집중적인 검사가 필요하고 기준선과 경고를 유지 관리할 수 있을 때 유용합니다.
3. 왜 SHA-256인가요?
PHP는 hash_file()를 제공합니다:
$hash = hash_file('sha256', '/path/to/file.php');결과는 파일 내용의 64자 16진수 다이제스트입니다. 변경된 파일은 거의 확실히 다른 다이제스트를 생성합니다. 따라서 모든 파일을 중복 저장하는 대신 상대 경로를 SHA-256 값에 매핑하는 간결한 맵을 저장할 수 있습니다.
일치하는 다이제스트는 참조와의 일관성을 입증할 뿐, 참조 또는 파일이 신뢰할 수 있다는 것을 입증하지는 않습니다. 초기 스냅샷은 알려진 양호한 배포에서 설정해야 하며, 소스 관리 또는 승인된 릴리스 패키지와 비교하는 것이 바람직합니다.
4. 경량 PHP 파일 무결성 스캐너 구축하기
공개 웹 디렉터리 외부에 integrity-check.php을 생성하고 보호된 JSON 기준선과 함께 배치하세요:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
스크립트에는 두 가지 명령이 있습니다: baseline은 초기 스냅샷을 생성하고 scan은 이를 비교합니다. 웹사이트 파일을 삭제하거나 교체하지 않고 차이점을 보고합니다. 이 버전은 7절에서 설명하는 형식화된 로그와 크론 친화적 출력을 생성합니다.
전체 PHP 스크립트 (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
스캐너는 심볼릭 링크와 일반적인 생성 디렉터리를 건너뜁니다. 제외 목록을 주의 깊게 검토하세요: 실행 가능한 PHP를 포함할 수 있는 쓰기 가능 디렉터리는 모니터링하는 것이 중요할 수 있습니다. 기준선과 로그는 웹 서버에 접근할 수 없고 무단 쓰기로부터 보호되어야 합니다.
5. 첫 번째 스캔 실행하기
$siteRoot과 $baselinePath을 호스팅 계정에 맞게 수정하세요. 개인 디렉터리가 존재하고 CLI 사용자가 쓰기 가능하도록 하세요.
웹사이트가 알려진 양호한 릴리스와 일치함을 확인한 후 기준선을 생성하세요:
php /home/account/private/integrity-check.php baseline예:
Baseline created: 428 files비교를 실행하세요:
php /home/account/private/integrity-check.php scan변경 사항이 없으면 스캔이 성공적으로 종료되고 출력을 내지 않습니다. 스테이징 설치에서 무해한 PHP 파일을 수정하고 다시 실행하세요. 스캐너는 변경된 파일을 식별하는 보고서를 생성합니다.
6. 결과 이해하기
- 추가됨: 모니터링 파일이 지금 존재하지만 기준선에는 없습니다.
- 수정됨: 동일한 경로가 두 스냅샷에 모두 존재하지만 SHA-256 다이제스트가 다릅니다.
- 삭제됨: 기준선에 기록된 파일이 누락되었습니다.
먼저 배포 및 확장 프로그램 업데이트 내역을 확인하세요. 설명할 수 없는 차이점이 있으면 승인된 Git 수정 버전 또는 릴리스 패키지와 파일을 비교하세요. 결제 연동과 같은 민감한 코드는 신속히 조사하세요. 프로덕션 파일을 맹목적으로 교체하기보다는 관련 증거를 보존하세요.
7. 무결성 검사 자동화 및 이메일 경고 수신
수동 검사는 개발 중에 도움이 됩니다. 하지만 예약된 스캔은 읽기 가능한 보고서를 저장하고 변경 사항이 있을 때만 이메일로 전송할 때 더 유용합니다.
대부분의 호스팅 제어판은 크론 작업을 제공합니다. 4절의 전체 스크립트는 이미 필요한 동작을 구현합니다:
- 현재 파일 해시를 계산합니다.
- 보호된 기준선과 비교합니다.
- 차이점이 없으면 조용히 종료합니다.
- 그렇지 않으면 개인
logs/디렉터리에 형식화된 보고서를 저장합니다. - 동일한 보고서를 표준 출력에 인쇄하여 구성된 크론 메일러가 전달할 수 있도록 합니다.
예시 일반 텍스트 보고서
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
저장된 로그는 다음과 같을 수 있습니다:
/home/account/private/logs/integrity-2026-11-19-030000.log이 보고서는 텍스트 편집기, 크론 알림 이메일, 사고 티켓 모두에서 똑같이 잘 작동합니다.
스캐너 예약하기
매일 새벽 3시에 스캔하는 기존 크론탭 항목:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
주소와 경로를 자신의 것으로 교체하세요. 크론의 MAILTO 동작은 크론 구현과 작동하는 메일 전송에 따라 달라집니다. 일부 공유 호스트는 대신 제어판에서 이메일 알림을 제공합니다. 스크립트는 직접 이메일을 보내지 않습니다. 스케줄러가 전달할 보고서를 인쇄할 뿐입니다.
종료 코드는 향후 연동에 유용합니다:
| 코드 | 의미 |
|---|---|
0 |
깨끗한 스캔; 출력 없음 |
1 |
스캐너 오류; 표준 오류에 메시지 |
2 |
차이점 감지됨; 표준 출력에 보고서 |
일반적인 크론 메일러는 작업이 종료 상태가 0이 아니기 때문이 아니라 출력을 생성할 때만 일반적으로 이메일을 보냅니다. 이것이 스크립트가 변경 사항이나 오류 발생 시에만 출력하는 이유입니다.
로그 관리하기
해결되지 않은 차이점은 모든 스캔에서 다시 나타나 반복 보고서를 생성할 수 있습니다. 일반적인 유지 관리 도구를 사용하여 합리적인 보존 기간(예: 30일)을 설정하고, 스캐너를 확장할 경우 경고 중복 제거를 고려하세요. 예시 스크립트는 보고서를 저장하지만 자동 로그 정리를 구현하지 않습니다.
경고를 잠재우기 위해 자동으로 기준선을 업데이트하지 마세요: 먼저 조사하세요.
알림 테스트하기
스테이징에서 신뢰할 수 있는 기준선을 생성하고, 무해한 PHP 파일을 수정한 후 스캔을 실행하고 로그가 나타나는지 확인하세요. 그런 다음 예약된 작업을 트리거하고 이메일을 확인하세요. 테스트 파일을 복원하고 스캐너가 깨끗한 상태로 돌아오는지 확인하세요.
로그는 있지만 이메일이 도착하지 않으면 호스트의 크론 알림 설정 및 메일 배달을 확인하세요. 파일 스캔과 이메일 전송은 독립적입니다.
8. 정당한 업데이트 처리 및 오탐지 방지
정상적인 배포는 수십 개의 파일을 수정할 수 있습니다. 스캐너는 해당 변경 사항을 보고해야 하지만, 이를 침입으로 간주해서는 안 됩니다.
안전한 워크플로는 다음과 같습니다: 승인된 릴리스를 배포하고, 신뢰할 수 있는 출처로 내용을 확인하고, 이전 기준선을 보존하고, 새로운 기준선을 생성한 후 예약된 검사를 재개합니다.
예시 스크립트는 기존 기준선을 덮어쓰는 것을 의도적으로 거부합니다. 승인된 릴리스 후 교체하려면 이전 참조를 안전하게 보관한 후 새 기준선을 생성하세요.
Git으로 관리되는 프로젝트의 경우, 더 강력한 옵션은 승인된 빌드 또는 CI/CD 아티팩트에서 예상 파일 해시를 생성하고 해당 참조를 프로덕션 서버와 독립적으로 전달하는 것입니다.
9. 한계 인지하기
주기적 스캔은 일시적인 변경 사항을 놓칠 수 있습니다. 검사 간에 변경되고 복원된 파일은 발견되지 않을 수 있습니다.
기준선은 공격받을 수 있습니다. 파일과 참조 데이터 모두를 변경할 수 있는 충분한 접근 권한을 가진 침입자는 변경을 숨길 수 있습니다. 중요한 사이트의 경우 독립적인 신뢰할 수 있는 사본을 보관하세요.
범위는 선택적입니다. 예시 스크립트는 PHP, JS, CSS 및 .htaccess 파일을 모니터링하지만, 데이터베이스, 사용자 계정, 크론 구성 또는 모든 가능한 파일 유형은 모니터링하지 않습니다. 제외 목록은 의도적으로 검토해야 합니다.
무결성 모니터링은 맬웨어 분석이 아닙니다. 변경된 해시는 파일이 다르다고 말할 뿐, 변경이 악의적인지 여부는 말하지 않습니다.
무결성 검사를 업데이트, 접근 제한, 백업, 애플리케이션 로그 및 적절한 보안 도구와 결합하세요.
10. 전문 솔루션을 선택할 때
맞춤 PHP 스캐너는 작고 간결하며 감사가 용이하고 맞춤 애플리케이션의 배포 프로세스에 쉽게 통합할 수 있습니다. 하지만 신뢰할 수 있는 기준선, 제외 사항, 경고 전달, 로그 보존 및 조사에 대한 책임은 당신에게 있습니다.
확립된 모니터링 제품은 대시보드, 경고 기록, 중앙 집중식 보고 및 더 광범위한 사고 대응 기능을 제공할 수 있습니다. WordPress와 Joomla의 경우 먼저 플랫폼과 보안 확장 프로그램을 통해 이미 제공되는 기능을 검토하세요.
운영 요구 사항을 충족하는 가장 작고 신뢰할 수 있는 솔루션을 선택하세요.
11. 실용 체크리스트
- [ ] 기준선을 생성하기 전에 알려진 양호한 릴리스에 대해 초기 파일을 확인하세요.
- [ ] 스크립트, 참조 및 보고서를 공개 웹 디렉터리 외부에 저장하세요.
- [ ] 모니터링 확장 프로그램과 제외 디렉터리를 검토하세요.
- [ ] 제한된 파일 시스템 권한을 사용하세요.
- [ ] 스테이징에서 추가, 수정 및 삭제된 파일을 테스트하세요.
- [ ] 크론 실행과 실제 이메일 배달을 확인하세요.
- [ ] 로그를 보존하고 스캐너 오류를 모니터링하세요.
- [ ] 승인된 배포 후에만 기준선을 재구축하세요.
- [ ] 파일을 자동으로 삭제하는 대신 예기치 않은 변경 사항을 조사하세요.
결론: 왜 조사하기 전에 무엇이 변경되었는지 알기
파일 무결성 스캐너는 개발자가 예기치 않은 웹사이트 변경 사항을 신속하게 식별하는 데 도움이 됩니다. PHP의 네이티브 해시 함수로 비교가 간단해집니다. 진정한 가치는 신뢰할 수 있는 기준선, 정기 검사, 읽기 가능한 경고 및 통제된 배포 워크플로에 있습니다.
맞춤 PHP 사이트와 확장 프로그램의 경우 위에서 설명한 경량 스크립트는 Composer나 데이터베이스 없이 유용한 시작점입니다. WordPress와 Joomla의 경우 확립된 검증 및 보안 도구가 더 나은 첫 번째 선택일 수 있습니다.