
PHPでウェブサイトの不正ファイル変更を検出する方法
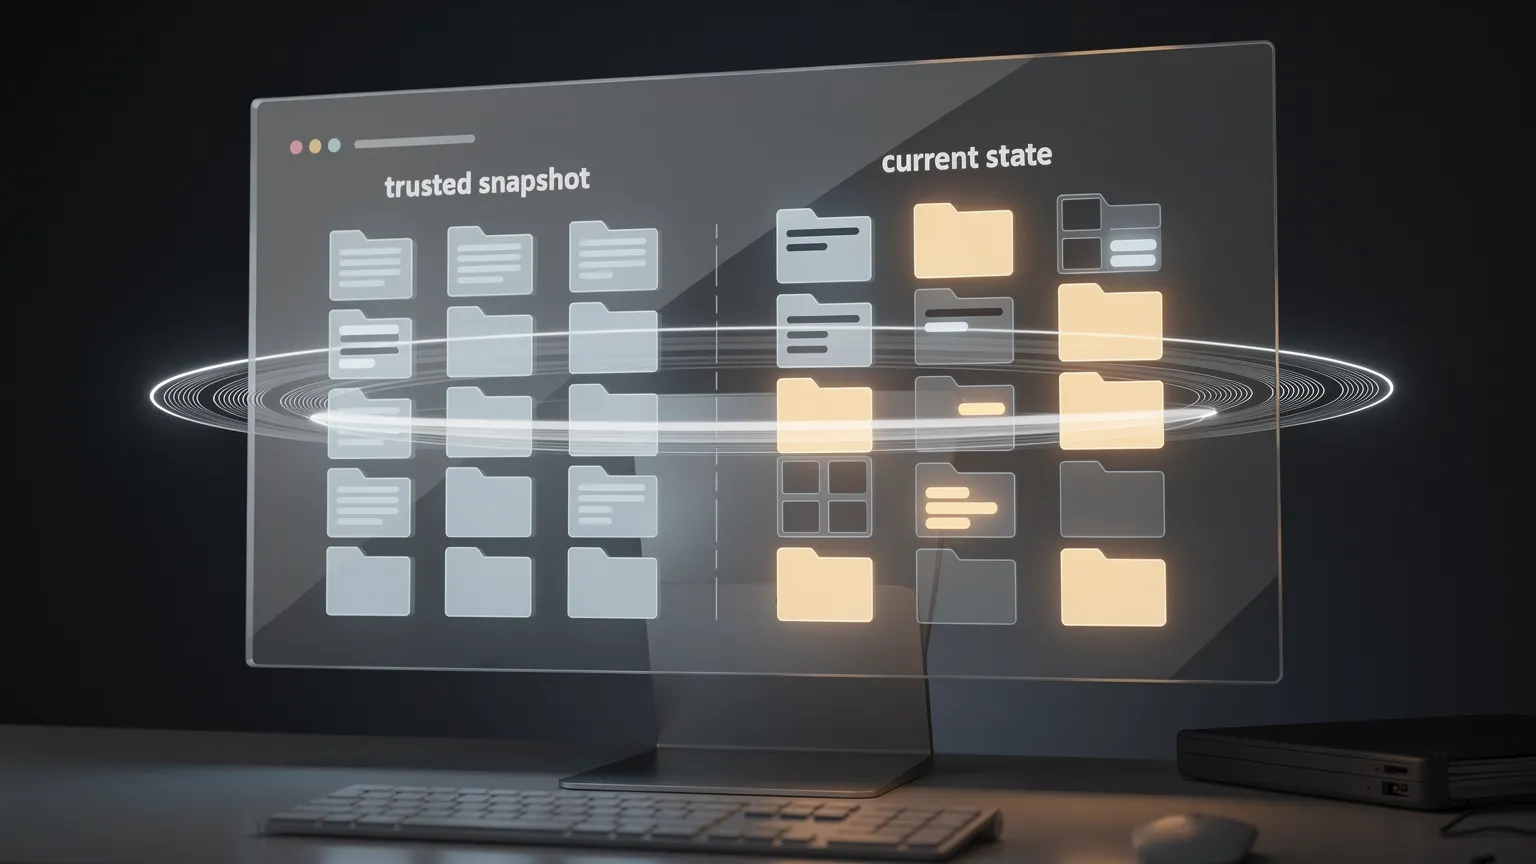
軽量ファイル整合性モニターを使用して、ウェブサイトのPHPファイルの予期しない変更を検出する方法を学びます。実用的なPHPスキャナーを構築し、信頼できるスナップショットと比較して、Composerを使用せずに変更、追加、削除されたファイルを特定します。
PHPでウェブサイト上の不正なファイル変更を検出する方法
ある朝ウェブサイトを開いて、何かが変わっていることに気づいたと想像してください。ページが訪問者をリダイレクトする、PHPファイルに見覚えのないコードが含まれている、または予定していない更新がないのにプラグインの動作が異なる、といった状況です。
どのファイルが変更されたのか? 何百ものファイルを手作業で確認するのは現実的ではありません。ファイル整合性監視(FIM)は、現在のファイルシステムを信頼できるスナップショットと比較します。このチュートリアルでは、Composerやデータベースを使わずに、カスタムサイト、拡張機能、共有ホスティング向けの小さなPHPスキャナーを構築します。
1. ファイル整合性監視とは?
監視ツールは、選択したファイルのパスと暗号学的ハッシュを記録し、後で再確認します。ADDED、MODIFIED、DELETED のファイルを報告します。これらの差分は調査の手がかりであり、攻撃の証拠ではありません。通常のデプロイでもファイルは変更されます。
例:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
後のスキャンで次のように報告されるかもしれません:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED includes/database.php重要な要件は信頼できるベースラインです。初期スナップショットの前にサイトが侵害されていた場合、悪意のあるファイルがすでに正常なものとして記録されている可能性があります。
2. スキャナーを構築するか、既存のツールを使うか?
コードを書く前に、使用しているプラットフォームを確認してください。WordPressでは、WP-CLIが公式チェックサムに対してコアファイルを検証します:
wp core verify-checksums
wp plugin verify-checksums --all
プラグインコマンドは主にWordPress.orgリポジトリでホストされているプラグインを対象とします。カスタムプラグインや商用プラグインには別の参照が必要です。Joomlaでは、Akeeba Admin Toolsなどの実績ある拡張機能がファイル変更監視を提供しています。Gitで管理されているアプリケーションでは、デプロイされた成果物を承認済みリリースと比較することもできます。
| 状況 | 開始点 |
|---|---|
| WordPressコアおよびリポジトリのプラグイン | WP-CLIのチェックサム検証 |
| 継続的なセキュリティ対応が必要なJoomla | 実績あるセキュリティ拡張機能 |
| カスタムPHPサイトまたはカスタム拡張機能 | 小さなPHP整合性スキャナー |
| 集中アラートが必要な複数サーバー | 専用の監視プラットフォーム |
| バージョン管理されたデプロイ | 信頼できるビルドまたはリリース成果物 |
カスタムスクリプトは、自分のコードに焦点を絞ったチェックが必要で、そのベースラインとアラートを維持できる場合に役立ちます。
3. なぜSHA-256なのか?
PHPはhash_file()を提供しています:
$hash = hash_file('sha256', '/path/to/file.php');結果はファイル内容の64文字の16進ダイジェストです。変更されたファイルはほぼ確実に異なるダイジェストを生成します。したがって、すべてのファイルを複製する代わりに、相対パスからSHA-256値へのコンパクトなマップを保存できます。
一致するダイジェストは参照との一貫性を証明しますが、参照やファイルが信頼できることを証明するものではありません。初期スナップショットは、できればソース管理または承認済みリリースパッケージと照合した、正常であることがわかっているデプロイから作成してください。
4. 軽量なPHPファイル整合性スキャナーを構築する
integrity-check.phpを公開ウェブディレクトリの外に作成し、保護されたJSONベースラインも併置します:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
└── plugins/スクリプトには2つのコマンドがあります。baselineは初期スナップショットを作成し、scanはそれを比較します。ウェブサイトのファイルを削除または置換せずに差分を報告します。このバージョンは、セクション7で説明する整形済みログとcron向け出力も生成します。
完全なPHPスクリプト(PHP 7.4以上)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
スキャナーはシンボリックリンクと一般的な生成ディレクトリをスキップします。除外設定は慎重に確認してください。実行可能なPHPを含む書き込み可能なディレクトリは、監視することが重要な場合があります。ベースラインとログはウェブサーバーからアクセスできず、不正な書き込みから保護されている必要があります。
5. 最初のスキャンを実行する
$siteRootと$baselinePathをホスティングアカウントに合わせて編集します。プライベートディレクトリが存在し、CLIユーザーが書き込み可能であることを確認してください。
ウェブサイトが正常であることがわかっているリリースと一致することを確認した後、ベースラインを作成します:
php /home/account/private/integrity-check.php baseline例:
Baseline created: 428 files比較を実行します:
php /home/account/private/integrity-check.php scan変更がなければ、スキャンは正常終了し、何も出力しません。ステージング環境で無害なPHPファイルを変更し、もう一度実行してください。スキャナーは変更されたファイルを特定するレポートを生成します。
6. 結果を理解する
- ADDED: 監視対象のファイルが現在存在するが、ベースラインには存在しない。
- MODIFIED: 同じパスが両方のスナップショットに存在するが、SHA-256ダイジェストが異なる。
- DELETED: ベースラインに記録されているファイルが存在しない。
まずデプロイと拡張機能の更新履歴を確認してください。説明できない差分がある場合は、そのファイルを承認済みのGitリビジョンまたはリリースパッケージと比較します。決済連携などの機密性の高いコードは速やかに調査してください。本番ファイルを無闇に置き換えるのではなく、関連する証拠を保全してください。
7. 整合性チェックを自動化し、メールアラートを受け取る
手動チェックは開発中に役立ちます。読みやすいレポートを保存し、何かが変更されたときだけメールで送信する場合、スケジュールされたスキャンの方がより有用です。
ほとんどのホスティングコントロールパネルはcronジョブを提供しています。セクション4の完全なスクリプトは、必要な動作をすでに実装しています:
- 現在のファイルハッシュを計算する。
- 保護されたベースラインと比較する。
- 差分がなければ、何も出力せずに終了する。
- そうでなければ、整形済みレポートをプライベートな
logs/ディレクトリに保存する。 - 同じレポートを標準出力に出力し、設定されたcronメーラーが配信できるようにする。
プレーンテキストレポートの例
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
保存されたログは次のようになります:
/home/account/private/logs/integrity-2026-11-19-030000.logこのレポートは、テキストエディタ、cron通知メール、インシデントチケットのいずれでも同様に役立ちます。
スキャナーをスケジュールする
毎日午前3時にスキャンする従来のcrontabエントリ:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scanアドレスとパスは自分のものに置き換えてください。cronのMAILTOの動作は、cronの実装と機能するメールトランスポートに依存します。一部の共有ホストでは、代わりにコントロールパネルでメール通知を提供しています。スクリプト自体はメールを送信しません。 スケジューラが配信するためのレポートを出力します。
終了コードは将来の統合に役立ちます:
| コード | 意味 |
|---|---|
0 |
クリーンなスキャン。出力なし |
1 |
スキャナーエラー。標準エラーにメッセージ |
2 |
差分を検出。標準出力にレポート |
従来のcronメーラーは通常、ジョブの終了ステータスが非ゼロであるというだけではなく、ジョブが出力を生成したときにメールを送信します。そのため、スクリプトは変更またはエラー時のみ出力します。
ログを管理下に保つ
未解決の差分はスキャンごとに再び現れるため、繰り返しレポートを生成する可能性があります。通常のメンテナンスツールを使って適切な保持期間(たとえば30日)を設定し、スキャナーを拡張する場合はアラートの重複排除を検討してください。サンプルスクリプトはレポートを保存しますが、自動ログクリーンアップは実装していません。
アラートを止めるためにベースラインを自動更新しないでください。まず調査してください。
通知をテストする
ステージングで信頼できるベースラインを作成し、無害なPHPファイルを変更し、スキャンを実行してログが現れることを確認します。次にスケジュールされたタスクを起動し、メールを確認します。テストファイルを元に戻し、スキャナーがクリーンな状態に戻ることを確認してください。
ログは存在するがメールが届かない場合は、ホストのcron通知設定とメール配信を確認してください。ファイルスキャンとメールトランスポートは独立しています。
8. 誤報なしで正当な更新を処理する
通常のデプロイでは数十のファイルが変更されることがあります。スキャナーはそれらの変更を報告すべきですが、侵入として扱うべきではありません。
安全なワークフローは、承認済みリリースをデプロイし、その内容を信頼できるソースと照合し、以前のベースラインを保存し、新しいベースラインを作成してから、スケジュールされたチェックを再開するというものです。
サンプルスクリプトは、既存のベースラインを意図的に上書きしません。承認済みリリース後に置き換えるには、新しいベースラインを作成する前に古い参照を安全にアーカイブしてください。
Gitで管理されているプロジェクトでは、より強固な選択肢として、承認済みビルドまたはCI/CD成果物から期待されるファイルハッシュを生成し、その参照を本番サーバーとは独立して配信する方法があります。
9. 限界を知る
定期的なスキャンは一時的な変更を見逃します。 チェック間で変更されて元に戻されたファイルは、気づかれない可能性があります。
ベースラインは攻撃される可能性があります。 ファイルと参照データの両方を変更できる十分なアクセス権を持つ侵入者は、変更を隠せます。重要なサイトでは、独立した信頼できるコピーを保管してください。
対象範囲は限定的です。 この例ではPHP、JS、CSS、.htaccessファイルを監視しますが、データベース、ユーザーアカウント、cron設定、および考えられるすべてのファイル種別は監視しません。除外設定は意図的に見直す必要があります。
整合性監視はマルウェア解析ではありません。 ハッシュが変更されたということは、ファイルが異なるということであり、その変更が悪意のあるものかどうかではありません。
整合性チェックは、更新、アクセス制限、バックアップ、アプリケーションログ、適切なセキュリティツールと組み合わせてください。
10. プロフェッショナルなソリューションを選ぶべき場合
カスタムPHPスキャナーはコンパクトで監査可能であり、カスタムアプリケーションのデプロイプロセスに統合しやすいものです。しかし、信頼できるベースライン、除外設定、アラート配信、ログ保持、調査についてはあなたが責任を負います。
実績ある監視製品は、ダッシュボード、アラート履歴、集中レポート、より広範なインシデント対応機能を提供する場合があります。WordPressとJoomlaについては、まずプラットフォームとセキュリティ拡張機能ですでに利用可能な機能を確認してください。
運用上のニーズを満たす、最小で信頼できるソリューションを選んでください。
11. 実践チェックリスト
- [ ] ベースラインを作成する前に、初期ファイルを信頼できるリリースと照合する。
- [ ] スクリプト、参照、レポートを公開ウェブディレクトリの外に保存する。
- [ ] 監視する拡張機能と除外ディレクトリを見直す。
- [ ] 制限されたファイルシステム権限を使用する。
- [ ] ステージングで追加、変更、削除されたファイルをテストする。
- [ ] cronの実行と実際のメール配信を確認する。
- [ ] ログを保持し、スキャナーエラーを監視する。
- [ ] 承認済みデプロイ後にのみベースラインを再構築する。
- [ ] 予期しない変更は、自動的にファイルを削除するのではなく調査する。
結論: なぜ調査する前に何が変更されたかを知る
ファイル整合性スキャナーは、開発者が予期しないウェブサイトの変更を迅速に特定するのに役立ちます。PHPのネイティブハッシュ関数により比較は簡単になります。本当の価値は、信頼できるベースライン、定期的なチェック、読みやすいアラート、制御されたデプロイワークフローにあります。
カスタムPHPサイトと拡張機能には、上記の軽量スクリプトがComposerやデータベースなしで使える有用な出発点です。WordPressとJoomlaには、実績ある検証ツールとセキュリティツールを最初に選ぶ方がよい場合があります。