
Kuinka havaita luvattomat tiedostomuutokset verkkosivustollasi PHP:llä
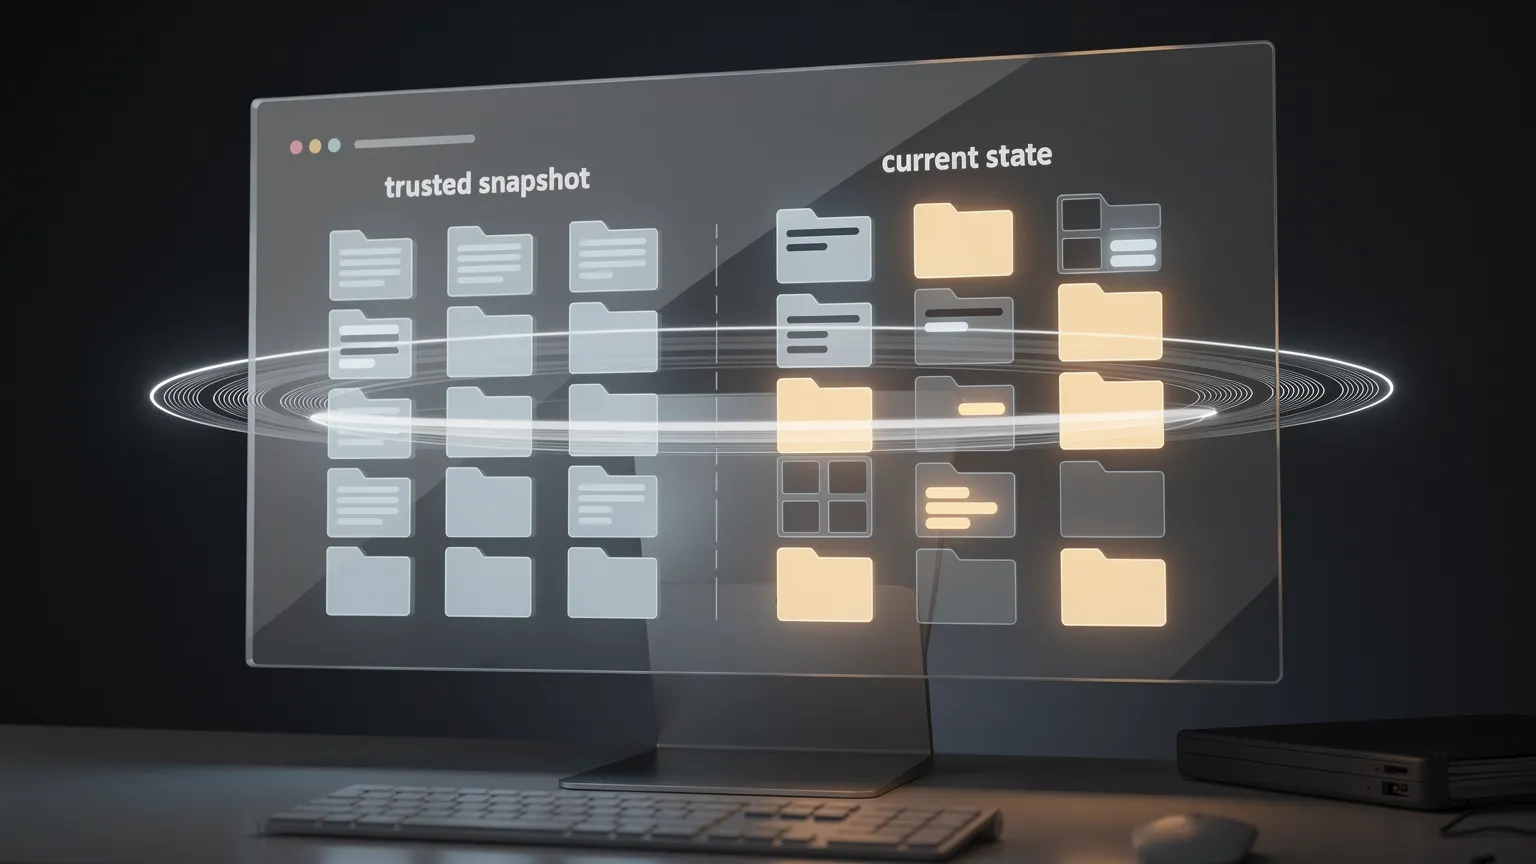
Opi havaitsemaan odottamattomat muutokset verkkosivustosi PHP-tiedostoissa kevyen tiedostojen eheyden valvontatyökalun avulla. Rakenna käytännöllinen PHP-skanneri, vertaa luotettuja tilannevedoksia ja tunnista muokatut, lisätyt tai poistetut tiedostot ilman Composeria.
Kuinka havaita verkkosivuston luvattomat tiedostomuutokset PHP:llä
Kuvittele avaavasi verkkosivustosi eräänä aamuna ja huomaavasi jonkin muuttuneen. Sivu ohjaa kävijöitä toisaalle, PHP-tiedosto sisältää outoa koodia tai lisäosa toimii poikkeavasti, vaikka suunniteltuja päivityksiä ei ole tehty.
Mitkä tiedostot muuttuivat? Satojen tiedostojen tarkistaminen käsin on epärealistista. Tiedostojen eheyden valvonta (File Integrity Monitoring, FIM) vertaa nykyistä tiedostojärjestelmää luotettuun tilannevedokseen. Tässä oppaassa rakennetaan pieni PHP-skanneri räätälöidyille sivustoille, laajennuksille ja jaetulle web-hotellille ilman Composeria tai tietokantaa.
1. Mitä tiedostojen eheyden valvonta on?
Valvontatyökalu tallentaa valittujen tiedostojen polut ja kryptografiset tiivisteet ja tarkistaa ne myöhemmin uudelleen. Se raportoi LISÄTYT (ADDED), MUUTETUT (MODIFIED) ja POISTETUT (DELETED) tiedostot. Nämä erot ovat johtolankoja tutkinnalle, eivät todiste hyökkäyksestä: myös tavalliset julkaisut muuttavat tiedostoja.
Esimerkiksi:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
Myöhempi skannaus saattaa raportoida:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Ratkaiseva vaatimus on luotettu vertailupohja (baseline). Jos sivusto oli vaarantunut jo ennen ensimmäistä tilannevedosta, haitalliset tiedostot ovat saattaneet jo tallentua normaaleina.
2. Rakenna skanneri vai käytä valmista työkalua?
Tarkista alustasi ennen koodaamista. WordPressissä WP-CLI tarkistaa ydintiedostot virallisia tarkistussummia vasten:
wp core verify-checksums
wp plugin verify-checksums --all
Lisäosakomento kattaa ensisijaisesti WordPress.orgin hakemistossa ylläpidetyt lisäosat; räätälöidyt ja kaupalliset lisäosat vaativat toisenlaisen viitteen. Joomlassa vakiintuneet laajennukset, kuten Akeeba Admin Tools, tarjoavat tiedostomuutosten valvontaa. Git-hallitut sovellukset voivat myös verrata tuotantoon vietyjä tiedostoja hyväksyttyyn julkaisuversioon.
| Tilanne | Lähtökohta |
|---|---|
| WordPressin ydin ja lisäosahakemiston lisäosat | WP-CLI-tarkistussummien vahvistus |
| Joomla jatkuvilla tietoturvatarpeilla | Vakiintunut tietoturvalaajennus |
| Räätälöity PHP-sivusto tai omat laajennukset | Pieni PHP-eheyskanneri |
| Useita palvelimia, jotka vaativat keskitetyt hälytykset | Erillinen valvonta-alusta |
| Versionhallittu julkaisu | Luotettu kooste- tai julkaisuversio |
Oma skripti on hyödyllinen silloin, kun tarvitset kohdennetun tarkistuksen omalle koodillesi ja pystyt ylläpitämään sen vertailupohjaa ja hälytyksiä.
3. Miksi SHA-256?
PHP tarjoaa funktion hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Tuloksena on 64 merkin pituinen heksadesimaalitiiviste tiedoston sisällöstä. Muuttunut tiedosto tuottaa lähes poikkeuksetta erilaisen tiivisteen. Voimme siis tallentaa kompaktin kartoituksen suhteellisista poluista ja SHA-256-arvoista sen sijaan, että kopioisimme jokaisen tiedoston.
Täsmäävä tiiviste todistaa yhdenmukaisuuden viitteen kanssa, ei sitä, että viite tai tiedosto olisi luotettava. Luo ensimmäinen tilannevedos tunnetusti toimivasta ja puhtaasta julkaisusta, mieluiten versionhallintaa tai hyväksyttyä julkaisupakettia vasten tarkistettuna.
4. Rakenna kevyt PHP-tiedostoeheyskanneri
Luo integrity-check.php julkisen web-hakemiston ulkopuolelle suojatun JSON-vertailupohjan viereen:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Skriptissä on kaksi komentoa: baseline luo ensimmäisen tilannevedoksen ja scan vertaa sitä. Se raportoi erot poistamatta tai korvaamatta verkkosivuston tiedostoja. Tämä versio luo myös muotoillun lokin ja cron-yhteensopivan tulosteen, jotka kuvataan osiossa 7.
Täydellinen PHP-skripti (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Skanneri ohittaa symboliset linkit ja yleiset luodut hakemistot. Tarkista poissuljetut kohteet huolellisesti: kirjoitettava hakemisto, joka sisältää suoritettavaa PHP-koodia, voi olla tärkeä valvoa. Vertailupohja ja lokit eivät saa olla saatavilla verkkopalvelimen kautta, ja ne on suojattava luvattomilta kirjoituksilta.
5. Suorita ensimmäinen skannaus
Muokkaa tiedostoja $siteRoot ja $baselinePath vastaamaan web-hotellitiliäsi. Varmista, että yksityinen hakemisto on olemassa ja että CLI-käyttäjällä on siihen kirjoitusoikeus.
Kun olet varmistanut, että verkkosivusto vastaa tunnetusti puhdasta julkaisua, luo vertailupohja:
php /home/account/private/integrity-check.php baselineEsimerkki:
Baseline created: 428 filesSuorita vertailu:
php /home/account/private/integrity-check.php scanJos muutoksia ei ole, skannaus päättyy onnistuneesti ja pysyy vaiti. Muokkaa vaaratonta PHP-tiedostoa staging-ympäristössä ja suorita skannaus uudelleen. Skanneri luo raportin, joka yksilöi muuttuneen tiedoston.
6. Tulosten ymmärtäminen
- ADDED: valvottu tiedosto on olemassa nyt, mutta ei vertailupohjassa.
- MODIFIED: sama polku löytyy molemmista tilannevedoksista, mutta sen SHA-256-tiiviste eroaa.
- DELETED: vertailupohjaan tallennettu tiedosto puuttuu.
Tarkista ensin julkaisujen ja laajennuspäivitysten historia. Jos ero on selittämätön, vertaa tiedostoa sen hyväksyttyyn Git-versioon tai julkaisupakettiin. Tutki arkaluonteinen koodi, kuten maksurajapinnat, viipymättä. Säilytä asiaankuuluvat todisteet sen sijaan, että korvaisit tuotantotiedostoja sokeasti.
7. Automatisoi eheystarkistukset ja vastaanota sähköpostihälytyksiä
Manuaaliset tarkistukset auttavat kehityksen aikana. Ajastettu skannaus on hyödyllisempi, kun se tallentaa luettavan raportin ja lähettää sen sähköpostitse vain silloin, kun jotain muuttuu.
Useimmat hallintapaneelit tarjoavat cron-töitä. Osiossa 4 oleva täydellinen skripti toteuttaa jo tarvittavan toiminnallisuuden:
- Laske nykyiset tiedostotiivisteet.
- Vertaa suojattuun vertailupohjaan.
- Jos eroja ei ole, poistu äänettömästi.
- Muussa tapauksessa tallenna muotoiltu raportti yksityiseen
logs/-hakemistoon. - Tulosta sama raportti vakiotulosteeseen, jotta määritetty cron-postittaja voi toimittaa sen.
Esimerkki selkokielisestä raportista
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Tallennettu loki voi näyttää tältä:
/home/account/private/logs/integrity-2026-11-19-030000.logTämä raportti toimii yhtä hyvin tekstieditorissa, cronin ilmoitussähköpostissa kuin poikkeustilanteen tukipyynnössäkin.
Ajasta skanneri
Perinteinen crontab-merkintä päivittäiselle skannaukselle kello 3 yöllä:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Korvaa osoite ja polut omillasi. Cronin MAILTO-toiminta riippuu cron-toteutuksesta ja toimivasta sähköpostipalvelusta; jotkut jaetut web-hotellit tarjoavat sen sijaan sähköposti-ilmoituksia hallintapaneelissaan. Skripti ei itse lähetä sähköpostia. Se tulostaa raportin ajastimen toimitettavaksi.
Paluukoodit (exit codes) ovat hyödyllisiä tulevia integraatioita varten:
| Koodi | Merkitys |
|---|---|
0 |
Puhdas skannaus; ei tulostetta |
1 |
Skannerin virhe; viesti vakiovirheessä |
2 |
Erot havaittu; raportti vakiotulosteessa |
Perinteinen cron-postittaja lähettää yleensä sähköpostia, kun työ tuottaa tulostetta, ei pelkästään siksi, että sen poistumiskoodi on nollasta poikkeava. Siksi skripti tulostaa vain muutoksista tai virheistä.
Pidä lokit hallinnassa
Ratkaisematon ero näkyy uudelleen jokaisessa skannauksessa, joten se voi tuottaa toistuvia raportteja. Aseta järkevä säilytysaika (esimerkiksi 30 päivää) tavallisilla ylläpitotyökaluillasi ja harkitse hälytysten duplikaattien estoa, jos laajennat skanneria. Esimerkkiskripti tallentaa raportit, mutta ei sisällä automaattista lokien siivousta.
Älä koskaan päivitä vertailupohjaa automaattisesti hälytysten vaimentamiseksi: tutki asia ensin.
Testaa ilmoitus
Luo staging-ympäristössä luotettu vertailupohja, muokkaa vaaratonta PHP-tiedostoa, suorita skannaus ja varmista, että loki ilmestyy. Käynnistä sitten ajastettu tehtävä ja tarkista sähköposti. Palauta testitiedosto ja varmista, että skanneri palaa puhtaaseen tilaan.
Jos loki on olemassa, mutta sähköpostia ei saavu, tarkista palveluntarjoajan cron-ilmoitusasetukset ja sähköpostin toimitus. Tiedostojen skannaus ja sähköpostin välitys ovat toisistaan riippumattomia.
8. Käsittele lailliset päivitykset ilman vääriä hälytyksiä
Tavallinen julkaisu voi muuttaa kymmeniä tiedostoja. Skannerin tulisi raportoida nämä muutokset, mutta niitä ei tule pitää tietomurtona.
Turvallinen työnkulku on seuraava: vie hyväksytty julkaisu tuotantoon, tarkista sen sisältö luotettua lähdettä vasten, säilytä edellinen vertailupohja, luo uusi vertailupohja ja jatka sitten ajastettuja tarkistuksia.
Esimerkkiskripti kieltäytyy tarkoituksella korvaamasta olemassa olevaa vertailupohjaa. Jos haluat korvata sen hyväksytyn julkaisun jälkeen, arkistoi vanha viite turvallisesti ennen uuden luomista.
Git-hallituissa projekteissa vahvempi vaihtoehto on luoda odotetut tiedostotiivisteet hyväksytystä koosteesta tai CI/CD-artefaktista ja toimittaa tämä viite erillään tuotantopalvelimesta.
9. Tunne rajat
Määräajoin tehtävät skannaukset eivät havaitse väliaikaisia muutoksia. Tiedosto, jota muutetaan ja joka palautetaan tarkistusten välillä, saattaa jäädä huomaamatta.
Vertailupohjaan voidaan hyökätä. Tunkeutuja, jolla on riittävät oikeudet muuttaa sekä tiedostoja että viitetietoja, voi piilottaa muutokset. Pidä riippumaton luotettu kopio tärkeistä sivustoista.
Kattavuus on valikoivaa. Esimerkkimme valvoo PHP-, JS-, CSS- ja .htaccess-tiedostoja, mutta ei tietokantoja, käyttäjätilejä, cron-määrityksiä tai jokaista mahdollista tiedostotyyppiä. Sen poissulkuja on tarkasteltava harkiten.
Eheyden valvonta ei ole haittaohjelma-analyysiä. Muuttunut tiiviste kertoo vain, että tiedosto poikkeaa aiemmasta, ei sitä, onko muutos haitallinen.
Yhdistä eheystarkistukset päivityksiin, rajoitettuihin käyttöoikeuksiin, varmuuskopioihin, sovelluslokeihin ja sopiviin tietoturvatyökaluihin.
10. Milloin valita ammattimainen ratkaisu
Räätälöity PHP-skanneri on kompakti, auditoitavissa ja helppo integroida räätälöidyn sovelluksen julkaisuprosessiin. Olet kuitenkin itse vastuussa luotetuista vertailupohjista, poissulkevista määrityksistä, hälytysten toimituksesta, lokien säilytyksestä ja tutkinnasta.
Vakiintuneet valvontatuotteet voivat tarjota hallintapaneeleja, hälytyshistoriaa, keskitettyä raportointia ja laajempia toimintoja poikkeustilanteisiin reagointiin. WordPressin ja Joomlan osalta aloita tutustumalla toimintoihin, jotka ovat jo saatavilla alustasi ja tietoturvalaajennustesi kautta.
Valitse pienin luotettava ratkaisu, joka kattaa toiminnalliset tarpeesi.
11. Käytännön tarkistuslista
- [ ] Varmista alkuperäiset tiedostot luotettavaa julkaisua vasten ennen vertailupohjan luomista.
- [ ] Tallenna skripti, viitetiedot ja raportit julkisen web-hakemiston ulkopuolelle.
- [ ] Tarkista valvotut tiedostopäätteet ja poissuljetut hakemistot.
- [ ] Käytä rajoitettuja tiedostojärjestelmän käyttöoikeuksia.
- [ ] Testaa lisätyt, muutetut ja poistetut tiedostot staging-ympäristössä.
- [ ] Vahvista cronin suoritus ja varsinainen sähköpostin toimitus.
- [ ] Säilytä lokit ja valvo skannerin virheitä.
- [ ] Rakenna vertailupohja uudelleen vain hyväksytyn julkaisun jälkeen.
- [ ] Tutki odottamattomat muutokset sen sijaan, että poistaisit tiedostoja automaattisesti.
Yhteenveto: tiedä mitä muuttui ennen kuin tutkit miksi
Tiedostojen eheyden skanneri auttaa kehittäjiä havaitsemaan verkkosivuston odottamattomat muutokset nopeasti. PHP:n natiivit tiivistefunktiot tekevät vertailusta yksinkertaista; todellinen arvo piilee luotetussa vertailupohjassa, säännöllisissä tarkistuksissa, luettavissa hälytyksissä ja hallitussa julkaisutyönkulussa.
Räätälöidyille PHP-sivustoille ja -laajennuksille yllä oleva kevyt skripti on hyödyllinen lähtökohta ilman Composeria tai tietokantaa. WordPressille ja Joomlalle vakiintuneet tarkistus- ja tietoturvatyökalut voivat olla parempi ensisijainen valinta.