
Sådan kan du opdage uautoriserede filændringer på din hjemmeside med PHP
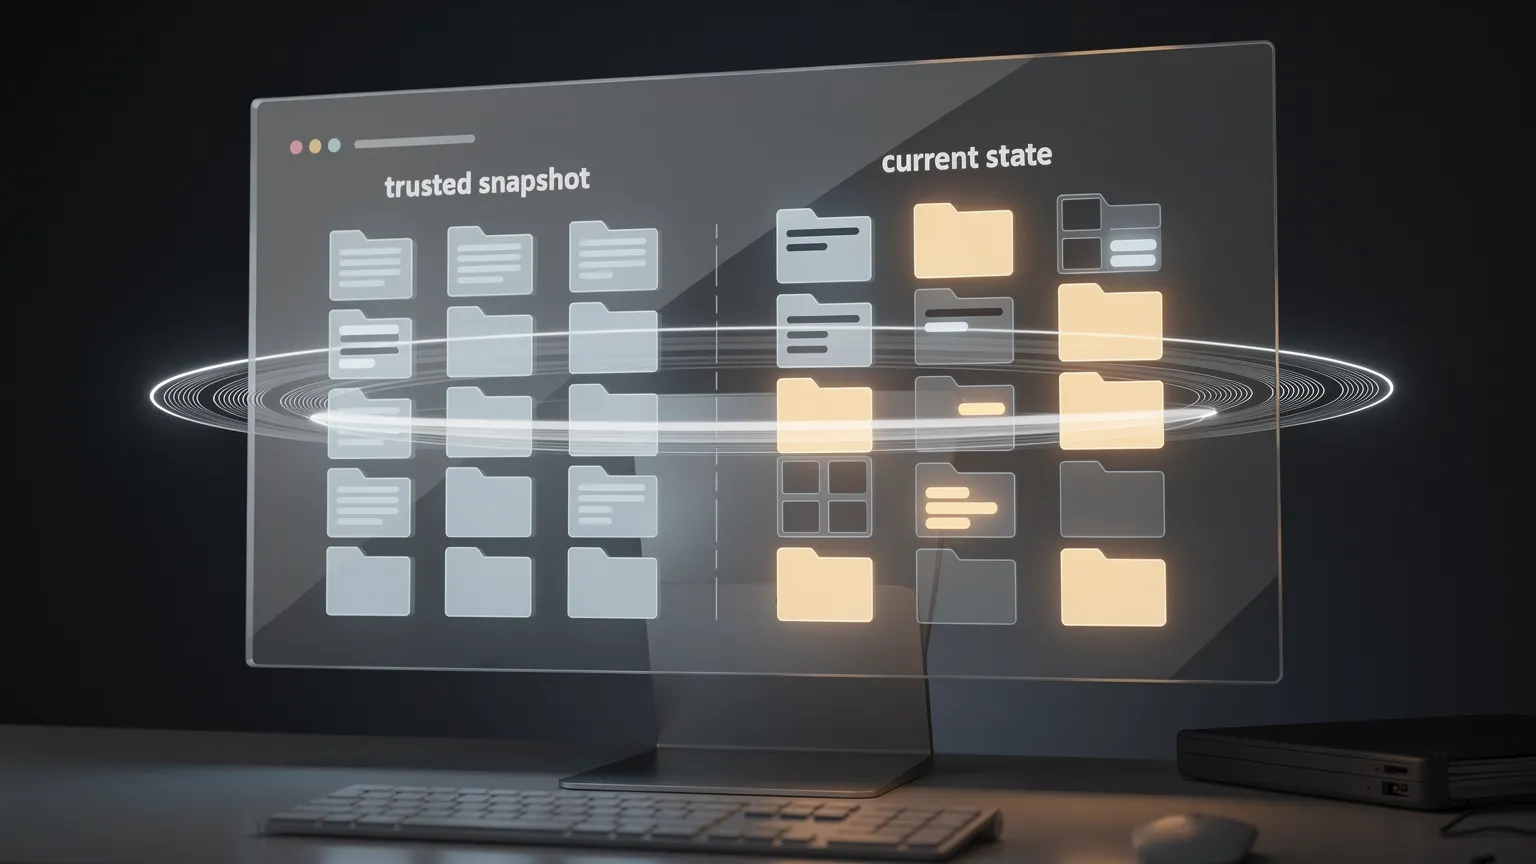
Lær hvordan du kan opdage uventede ændringer til din hjemmesides PHP-filer ved hjælp af en letvægts filintegritetsmonitor. Byg en praktisk PHP-scanner, sammenlign pålidelige snapshots, og identificer modificerede, tilføjede eller slettede filer uden Composer.
Sådan opdager du uautoriserede filændringer på dit websted med PHP
Forestil dig, at du en morgen åbner dit websted og opdager, at noget er ændret. En side omdirigerer besøgende, en PHP-fil indeholder ukendt kode, eller et plugin opfører sig anderledes, selvom der ikke er planlagt nogen opdatering.
Hvilke filer er ændret? Det er urealistisk at kontrollere hundredvis manuelt. Filintegritetsovervågning (FIM) sammenligner det nuværende filsystem med en pålidelig øjebliksbillede. Denne vejledning bygger en lille PHP-scanner til brugerdefinerede websteder, udvidelser og delt hosting, uden Composer eller en database.
1. Hvad er filintegritetsovervågning?
En overvåger registrerer stier og kryptografiske hashes af valgte filer og kontrollerer derefter dem igen. Den rapporterer filer, der er TILFØJET, ÆNDRET og SLETTET. Disse forskelle er efterforskningsleads, ikke bevis på et angreb: normale udrulninger ændrer også filer.
For eksempel:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
En senere scanning kan rapportere:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Det afgørende krav er en pålidelig basislinje. Hvis et websted blev kompromitteret, før den første øjebliksbillede blev taget, kan ondsindede filer allerede være registreret som normale.
2. Byg en scanner, eller brug et eksisterende værktøj?
Inden du koder, skal du tjekke din platform. På WordPress verificerer WP-CLI kernefiler mod officielle kontrolsumme:
wp core verify-checksums
wp plugin verify-checksums --all
Plugin-kommandoen dækker primært plugins, der er hostet i WordPress.org-repositoriet; brugerdefinerede og kommercielle plugins kræver en anden reference. På Joomla tilbyder etablerede udvidelser som Akeeba Admin Tools filændringsovervågning. Git-styrede applikationer kan også sammenligne udrullede artefakter med en godkendt udgivelse.
| Situation | Udgangspunkt |
|---|---|
| WordPress-kerne og plugins fra repositoriet | WP-CLI-kontrolsumsverifikation |
| Joomla med løbende sikkerhedsbehov | Etableret sikkerhedsudvidelse |
| Brugerdefineret PHP-websted eller brugerdefinerede udvidelser | Lille PHP-integritetsscanner |
| Flere servere, der kræver centrale alarmer | Dedikeret overvågningsplatform |
| Versionsstyret udrulning | Pålidelig bygge- eller udgivelsesartefakt |
Et brugerdefineret script er værdifuldt, når du har brug for en fokuseret kontrol af din egen kode og kan vedligeholde dets basislinje og alarmer.
3. Hvorfor SHA-256?
PHP har hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Resultatet er et 64-tegn langt heksadesimalt resumé af filindholdet. En ændret fil vil næsten sikkert give et andet resumé. Vi kan derfor gemme et kompakt kort over relative stier til SHA-256-værdier i stedet for at duplikere hver fil.
Et matchende resumé beviser overensstemmelse med reference, ikke at reference eller fil er troværdig. Opret den første øjebliksbillede fra en kendt god udrulning, forhindeligt kontrolleret mod kildekontrol eller en godkendt udgivelsespakke.
4. Byg en let PHP-filintegritetsscanner
Opret integrity-check.php uden for den offentlige webmappe, sammen med en beskyttet JSON-basislinje:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Scriptet har to kommandoer: baseline opretter det første øjebliksbillede og scan sammenligner det. Det rapporterer forskelle uden at slette eller erstatte webstedsfiler. Denne version genererer også den formaterede log og cron-venlige output, der er beskrevet i afsnit 7.
Fuld PHP-script (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Scanneren springer symboliske links og almindelige genererede mapper over. Gennemgå eksklusioner omhyggeligt: en skrivbar mappe, der indeholder kørbar PHP, kan være vigtig at overvåge. Basislinjen og loggene skal være utilgængelige for webserveren og beskyttet mod uautoriserede skrivninger.
5. Kør den første scanning
Rediger $siteRoot og $baselinePath, så de matcher din hostingkonto. Sørg for, at den private mappe findes, og at den kan skrives af CLI-brugeren.
Når du har verificeret, at webstedet matcher en kendt god udgivelse, skal du oprette basislinjen:
php /home/account/private/integrity-check.php baselineEksempel:
Baseline created: 428 filesKør en sammenligning:
php /home/account/private/integrity-check.php scanHvis der ikke er ændringer, afslutter scanningen med succes og forbliver stille. Ændr en harmløs PHP-fil på en staging-installation, og kør den igen. Scanneren genererer en rapport, der identificerer den ændrede fil.
6. Forstå resultaterne
- TILFØJET: en overvåget fil findes nu, men ikke i basislinjen.
- ÆNDRET: samme sti findes i begge øjebliksbilleder, men dens SHA-256-resumé er forskelligt.
- SLETTET: en fil, der er registreret i basislinjen, mangler.
Tjek først udrulnings- og udvidelsesopdateringshistorikken. Hvis en forskel ikke kan forklares, skal du sammenligne filen med dens godkendte Git-revision eller udgivelsespakke. Undersøg følsom kode, f.eks. betalingsintegrationer, hurtigt. Bevar relevante beviser i stedet for blindt at erstatte produktionsfiler.
7. Automatiser integritetskontrol, og modtag e-mail-alarm
Manuelle kontroller hjælper under udvikling. En planlagt scanning er mere nyttig, når den gemmer en læsbar rapport og sender den via e-mail, kun når noget ændres.
De fleste hostingkontrolpaneler tilbyder cron-jobs. Det fulde script i afsnit 4 implementerer allerede den nødvendige adfærd:
- Beregn aktuelle filhashes.
- Sammenlign med den beskyttede basislinje.
- Hvis der ikke er forskelle, afslut stille.
- Ellers gem en formateret rapport under den private
logs/-mappe. - Udskriv den samme rapport til standardoutput, så en konfigureret cron-mailer kan levere den.
Eksempel på ren tekstrapport
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Den gemte log kan være:
/home/account/private/logs/integrity-2026-11-19-030000.logDenne rapport fungerer lige så godt i en teksteditor, en cron-notifikationse-mail eller en hændelsesbillet.
Planlæg scanneren
En traditionel crontab-tilføjelse til en daglig kl. 3-scanning:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Erstat adressen og stierne med dine egne. Crons MAILTO-adfærd afhænger af cron-implementeringen og en fungerende mailtransport; nogle delt hosting giver i stedet e-mailnotifikationer i deres kontrolpanel. Scriptet sender ikke selv e-mail. Det udskriver en rapport, som planlæggeren skal levere.
Afslutningskoderne er nyttige til fremtidige integrationer:
| Kode | Betydning |
|---|---|
0 |
Ren scanning; ingen output |
1 |
Scannerfejl; besked på standardfejl |
2 |
Forskelle opdaget; rapport på standardoutput |
En konventionel cron-mailer sender normalt e-mail, når et job producerer output, ikke kun fordi afslutningsstatus ikke er nul. Det er derfor, scriptet kun udskriver ved ændringer eller fejl.
Hold loggene under kontrol
Et uløst forskel vises igen ved hver scanning, så det kan generere gentagne rapporter. Indstil en fornuftig opbevaringsperiode (f.eks. 30 dage) ved hjælp af dine normale vedligeholdelsesværktøjer, og overvej alarmdeduplikering, hvis du udvider scanneren. Eksempelscriptet gemmer rapporter, men implementerer ikke automatisk logrydning.
Opdater aldrig basislinjen automatisk for at tie alarmer: undersøg først.
Test notifikationen
På staging skal du oprette en betroet basislinje, ændre en harmløs PHP-fil, køre scanningen og bekræfte, at en log vises. Udløs derefter den planlagte opgave, og tjek e-mailen. Gendan testfilen, og bekræft, at scanneren vender tilbage til en ren tilstand.
Hvis en log findes, men ingen e-mail ankommer, skal du tjekke værtsindstillingerne for cron-notifikationer og e-maillevering. Filscanning og e-mailtransport er uafhængige.
8. Håndter legitime opdateringer uden falske alarmer
En normal udrulning kan ændre dusinvis af filer. Scanneren bør rapportere disse ændringer, men du bør ikke behandle dem som et indbrud.
En sikker arbejdsgang er: udrul en godkendt udgivelse, verificer dens indhold mod den pålidelige kilde, bevar den tidligere basislinje, opret en ny basislinje og genoptag derefter planlagte kontroller.
Eksempelscriptet nægter bevidst at overskrive en eksisterende basislinje. For at erstatte den efter en godkendt udgivelse skal du arkivere den gamle reference sikkert, før du opretter den nye.
For Git-styrede projekter er en stærkere mulighed at generere de forventede filhashes fra en godkendt bygning eller CI/CD-artefakt og levere den reference uafhængigt af produktionsserveren.
9. Kend grænserne
Periodiske scanninger overser midlertidige ændringer. En fil, der ændres og genoprettes mellem kontroller, kan gå ubemærket hen.
Basislinjen kan angribes. En indtrænger med tilstrækkelig adgang til at ændre både filer og referencedata kan skjule ændringer. Gem en uafhængig pålidelig kopi til vigtige websteder.
Dækningen er selektiv. Vores eksempel overvåger PHP-, JS-, CSS- og .htaccess-filer, men ikke databaser, brugerkonti, cron-konfiguration eller alle mulige filtyper. Dets eksklusioner skal gennemgås bevidst.
Integritetsovervågning er ikke malwareanalyse. Et ændret hash siger, at en fil er forskellig, ikke om ændringen er ondsindet.
Kombiner integritetskontrol med opdateringer, begrænset adgang, sikkerhedskopier, applikationslogfiler og egnede sikkerhedsværktøjer.
10. Hvornår skal du vælge en professionel løsning?
Et brugerdefineret PHP-scanner er kompakt, reviderbart og let at integrere i en brugerdefineret applikations udrulningsproces. Men du er ansvarlig for pålidelige basislinjer, eksklusioner, alarmlevering, logopbevaring og efterforskning.
Etablerede overvågningsprodukter kan give dashboards, alarmhistorik, centraliseret rapportering og bredere hændelsesresponsfunktioner. For WordPress og Joomla skal du starte med at gennemgå funktioner, der allerede er tilgængelige via din platform og sikkerhedsudvidelser.
Vælg den mindste pålidelige løsning, der dækker dine driftsmæssige behov.
11. Praktisk tjekliste
- [ ] Verificer de indledende filer mod en pålidelig udgivelse, før du opretter basislinjen.
- [ ] Gem scriptet, reference og rapporter uden for den offentlige webmappe.
- [ ] Gennemgå overvågede udvidelser og ekskluderede mapper.
- [ ] Brug begrænsede filsystemrettigheder.
- [ ] Test tilføjede, ændrede og slettede filer på staging.
- [ ] Bekræft cron-kørsel og faktisk e-maillevering.
- [ ] Bevar logfiler og overvåg scannerfejl.
- [ ] Genopbyg basislinjen kun efter en godkendt udrulning.
- [ ] Undersøg uventede ændringer i stedet for automatisk at slette filer.
Konklusion: ved, hvad der ændrede sig, før du undersøger hvorfor
En filintegritetsscanner hjælper udviklere med hurtigt at identificere uventede webstedsændringer. PHP's indbyggede hash-funktioner gør sammenligningen enkel; den virkelige værdi ligger i en pålidelig basislinje, regelmæssige kontroller, læsbare alarmer og en kontrolleret udrulningsarbejdsgang.
For brugerdefinerede PHP-websteder og udvidelser er det lette script ovenfor et nyttigt udgangspunkt uden Composer eller en database. For WordPress og Joomla kan etablerede verifikations- og sikkerhedsværktøjer være et bedre første valg.