
Jak detekovat neoprávněné změny souborů na vašich webových stránkách pomocí PHP
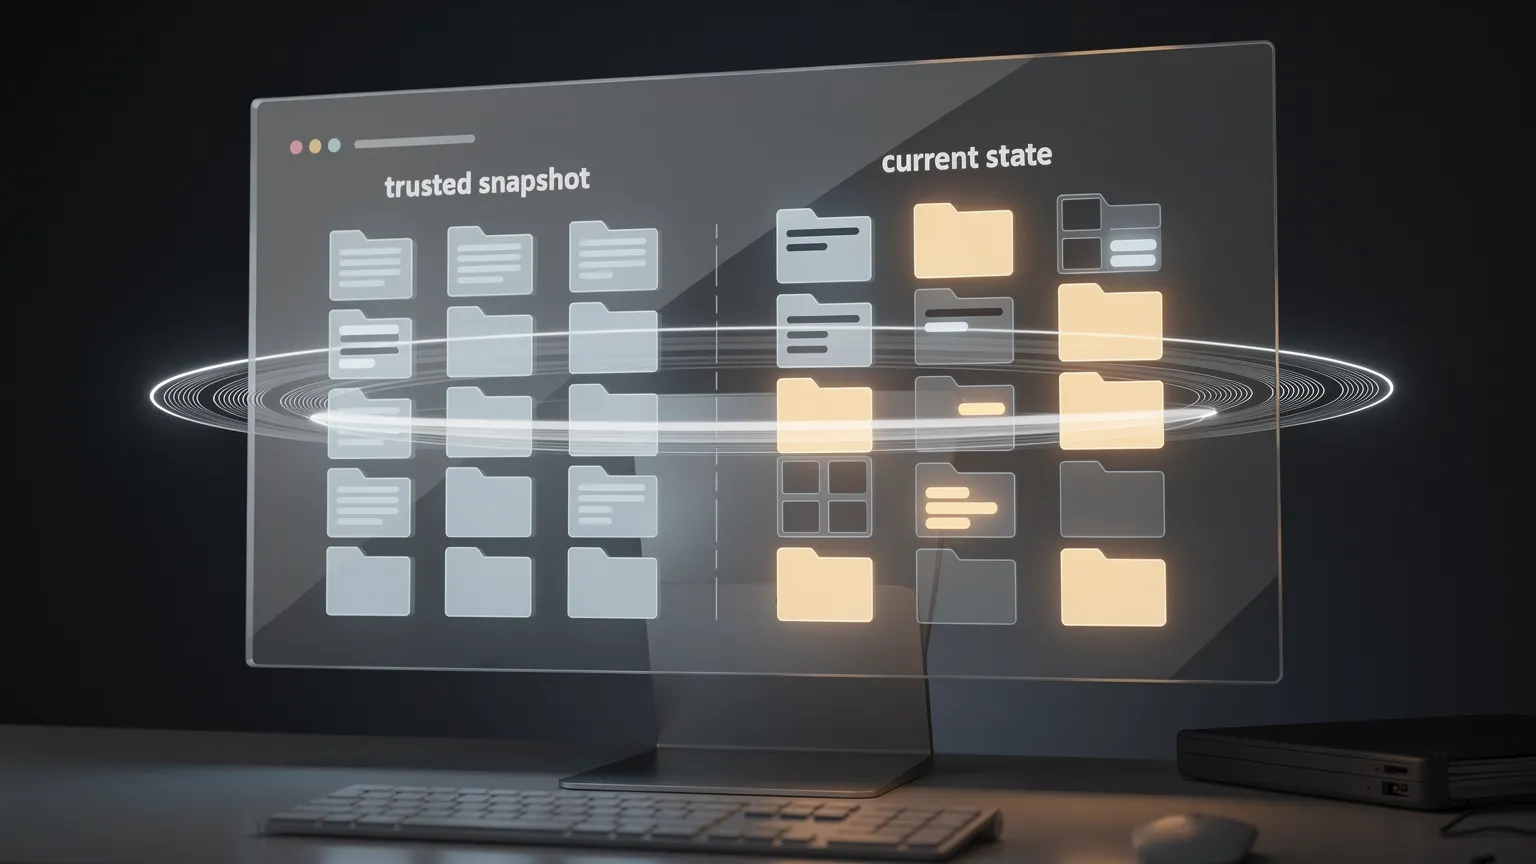
Naučte se, jak detekovat neočekávané změny v PHP souborech vašeho webu pomocí lehkého monitoru integrity souborů. Vytvořte praktický PHP skener, porovnejte důvěryhodné snímky a identifikujte upravené, přidané nebo smazané soubory bez Composeru.
Jak odhalit neoprávněné změny souborů na vašem webu pomocí PHP
Představte si, že jednoho rána otevřete svůj web a zjistíte, že se něco změnilo. Stránka přesměrovává návštěvníky, PHP soubor obsahuje neznámý kód nebo plugin se chová jinak, i když nebyla provedena žádná plánovaná aktualizace.
Které soubory byly změněny? Ruční kontrola stovek souborů je nereálná. Sledování integrity souborů (FIM) porovnává aktuální stav souborového systému s důvěryhodným snímkem. Tento návod vám ukáže, jak vytvořit malý PHP skener pro vlastní weby, rozšíření a sdílené hostování, bez potřeby Composeru nebo databáze.
1. Co je sledování integrity souborů?
Monitor zaznamenává cesty a kryptografické haše vybraných souborů a poté je znovu kontroluje. Uvádí tři typy rozdílů: ADDED (přidané), MODIFIED (změněné) a DELETED (odstraněné) soubory. Tyto rozdíly jsou vodítky pro vyšetřování, nikoli důkazem útoku, protože změny souborů nastávají i při běžných nasazeních.
Například:
website/
├── index.php
├── includes/
│   ├── bootstrap.php
│   └── database.php
└── plugins/
    └── payment/gateway.php
Pozdější skenování může hlásit:
MODIFIED  includes/bootstrap.php
ADDED     plugins/payment/debug-shell.php
DELETED   includes/database.php
Klíčovou podmínkou je důvěryhodný baseline. Pokud byl web napaden před pořízením počátečního snímku, mohou být škodlivé soubory již zaznamenány jako normální.
2. Vytvořit skener nebo použít existující nástroj?
Před psaním kódu zkontrolujte svou platformu. Na WordPressu WP-CLI ověřuje jádrové soubory proti oficiálním kontrolním součtům:
wp core verify-checksums
wp plugin verify-checksums --all
Příkaz pluginu pokrývá především pluginy hostované v úložišti WordPress.org; vlastní a komerční pluginy vyžadují jiný referenční bod. Na Joomla poskytují zavedená rozšíření, jako je Akeeba Admin Tools, sledování změn souborů. Aplikace spravované pomocí Git mohou také porovnávat nasazené artefakty s schváleným vydáním.
| Situace | Výchozí bod |
|---|---|
| WordPress jádro a pluginy z úložiště | Ověření kontrolních součtů WP-CLI |
| Joomla s trvalými potřebami zabezpečení | Zavedené bezpečnostní rozšíření |
| Vlastní PHP web nebo vlastní rozšíření | Malý PHP skener integrity |
| Několik serverů vyžadujících centralizované upozornění | Dedikovaná monitorovací platforma |
| Nasazení s verzí pod kontrolou | Důvěryhodné sestavení nebo vydaný artefakt |
Vlastní skript je užitečný, když potřebujete cílenou kontrolu svého vlastního kódu a můžete udržovat jeho baseline a upozornění.
3. Proč SHA-256?
PHP poskytuje hash_file():
$hash = hash_file('sha256', '/path/to/file.php');Výsledkem je 64znakový hexadecimální součet obsahu souboru. Změněný soubor téměř jistě vyprodukuje jiný součet. Můžeme tedy uložit kompaktní mapu relativních cest k hodnotám SHA-256 místo duplikování každého souboru.
Shodný součet potvrzuje konzistenci s referenčním bodem, ne však to, že referenční bod nebo soubor je důvěryhodný. Vytvořte počáteční snímek z známé dobré instalace, nejlépe ověřené proti verzi v úložišti nebo schválenému balíčku.
4. Vytvořte lehký PHP skener integrity souborů
Vytvořte integrity-check.php mimo veřejný webový adresář, vedle chráněného JSON baseline:
/home/account/
├── private/
│   ├── integrity-check.php
│   └── integrity-baseline.json
└── public_html/
    ├── index.php
    ├── includes/
    └── plugins/
Skript má dva příkazy: baseline vytvoří počáteční snímek a scan jej porovná. Skript hlásí rozdíly bez mazání nebo nahrazování souborů webu. Tato verze také generuje formátovaný protokol a výstup vhodný pro cron, jak je popsáno v sekci 7.
Kompletní PHP skript (PHP 7.4+)
<?php
declare(strict_types=1);

/**
 * Lightweight file integrity scanner.
 * Run from PHP CLI, outside the public web directory.
 */
$siteRoot = '/home/account/public_html';
$baselinePath = '/home/account/private/integrity-baseline.json';

$extensions = ['php', 'js', 'css'];
$excludedDirectories = [
    'cache',
    'tmp',
    'logs',
    'node_modules',
    'vendor',
];

function collectFiles(
    string $siteRoot,
    array $extensions,
    array $excludedDirectories
): array {
    $files = [];
    $directory = new RecursiveDirectoryIterator(
        $siteRoot,
        FilesystemIterator::SKIP_DOTS
    );
    $filter = new RecursiveCallbackFilterIterator(
        $directory,
        static function ($item) use ($excludedDirectories): bool {
            if ($item->isLink()) {
                return false;
            }
            if ($item->isDir()) {
                return !in_array(
                    $item->getFilename(),
                    $excludedDirectories,
                    true
                );
            }
            return $item->isFile();
        }
    );
    $iterator = new RecursiveIteratorIterator($filter);

    foreach ($iterator as $file) {
        $filename = $file->getFilename();
        $extension = strtolower(pathinfo($filename, PATHINFO_EXTENSION));
        if (
            !in_array($extension, $extensions, true)
            && $filename !== '.htaccess'
        ) {
            continue;
        }
        $fullPath = $file->getPathname();
        $relativePath = str_replace(
            DIRECTORY_SEPARATOR,
            '/',
            substr($fullPath, strlen($siteRoot) + 1)
        );
        $hash = hash_file('sha256', $fullPath);
        if ($hash === false) {
            throw new RuntimeException('Unable to hash: ' . $relativePath);
        }
        $files[$relativePath] = $hash;
    }
    ksort($files, SORT_STRING);
    return $files;
}

function loadBaseline(string $baselinePath): array
{
    if (!is_file($baselinePath)) {
        throw new RuntimeException('Baseline not found. Run baseline first.');
    }
    $json = file_get_contents($baselinePath);
    if ($json === false) {
        throw new RuntimeException('Unable to read baseline.');
    }
    $data = json_decode($json, true, 512, JSON_THROW_ON_ERROR);
    if (
        !is_array($data)
        || ($data['version'] ?? null) !== 1
        || !isset($data['files'])
        || !is_array($data['files'])
    ) {
        throw new RuntimeException('Invalid baseline format.');
    }
    return $data['files'];
}

try {
    if (PHP_SAPI !== 'cli') {
        throw new RuntimeException('CLI execution only.');
    }
    $command = $argv[1] ?? '';
    if (!in_array($command, ['baseline', 'scan'], true)) {
        throw new RuntimeException(
            'Usage: php integrity-check.php baseline|scan'
        );
    }
    $siteRoot = realpath($siteRoot);
    if ($siteRoot === false || !is_dir($siteRoot)) {
        throw new RuntimeException('Invalid website directory.');
    }
    $current = collectFiles(
        $siteRoot,
        $extensions,
        $excludedDirectories
    );

    if ($command === 'baseline') {
        if (file_exists($baselinePath)) {
            throw new RuntimeException(
                'Baseline already exists. Replace it only after '
                . 'validating a trusted deployment.'
            );
        }
        $payload = [
            'version' => 1,
            'created_at' => gmdate('c'),
            'files' => $current,
        ];
        $json = json_encode(
            $payload,
            JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR
        );
        if (file_put_contents($baselinePath, $json . PHP_EOL, LOCK_EX) === false) {
            throw new RuntimeException('Unable to write baseline.');
        }
        chmod($baselinePath, 0600);
        echo 'Baseline created: ' . count($current) . ' files' . PHP_EOL;
        exit(0);
    }

    $baseline = loadBaseline($baselinePath);
    $added = array_diff_key($current, $baseline);
    $deleted = array_diff_key($baseline, $current);
    $modified = [];
    foreach (array_intersect_key($current, $baseline) as $path => $hash) {
        if ($hash !== $baseline[$path]) {
            $modified[$path] = $hash;
        }
    }
    $changes = count($added) + count($modified) + count($deleted);
    if ($changes === 0) {
        exit(0);
    }

    $report = [
        '========================================',
        ' WEBSITE FILE INTEGRITY REPORT',
        '========================================',
        'Site: ' . $siteRoot,
        'Date: ' . gmdate('Y-m-d H:i:s') . ' UTC',
        'Files checked: ' . count($current),
        'Status: CHANGES DETECTED',
        '',
        'SUMMARY',
        '----------------------------------------',
        'Added:       ' . count($added),
        'Modified:    ' . count($modified),
        'Deleted:     ' . count($deleted),
        'Total:       ' . $changes,
        '',
        'DETAILS',
        '----------------------------------------',
    ];
    foreach (array_keys($added) as $path) {
        $report[] = '[ADDED]     ' . $path;
    }
    foreach (array_keys($modified) as $path) {
        $report[] = '[MODIFIED]  ' . $path;
    }
    foreach (array_keys($deleted) as $path) {
        $report[] = '[DELETED]   ' . $path;
    }
    $report[] = '';
    $report[] = '========================================';
    $report[] = 'ACTION REQUIRED';
    $report[] = 'Review unexpected changes against the';
    $report[] = 'last approved deployment.';
    $report[] = '========================================';

    $reportText = implode(PHP_EOL, $report) . PHP_EOL;
    $logDirectory = dirname($baselinePath) . '/logs';
    if (!is_dir($logDirectory)) {
        if (!mkdir($logDirectory, 0700, true) && !is_dir($logDirectory)) {
            throw new RuntimeException('Unable to create log directory.');
        }
    }
    $logPath = $logDirectory . '/integrity-' . gmdate('Y-m-d-His') . '.log';
    if (file_put_contents($logPath, $reportText, LOCK_EX) === false) {
        throw new RuntimeException('Unable to write integrity log.');
    }
    chmod($logPath, 0600);

    // A cron mailer can deliver this standard output.
    echo $reportText;
    exit(2);

} catch (Throwable $exception) {
    fwrite(STDERR, 'ERROR: ' . $exception->getMessage() . PHP_EOL);
    exit(1);
}
Skener přeskočí symbolické odkazy a běžné generované adresáře. Pečlivě přezkoumejte vyloučení: zapisovatelný adresář obsahující spustitelný PHP může být důležitý k monitorování. Baseline a protokoly musí být nepřístupné pro webový server a chráněné před neoprávněnými zápisy.
5. Spusťte první skenování
Upravte $siteRoot a $baselinePath tak, aby odpovídaly vašemu hostingovému účtu. Ujistěte se, že soukromý adresář existuje a je zapisovatelný pro uživatele CLI.
Po ověření, že web odpovídá známé dobré verzi, vytvořte baseline:
php /home/account/private/integrity-check.php baselinePříklad:
Baseline created: 428 filesSpusťte porovnání:
php /home/account/private/integrity-check.php scanPokud nejsou zjištěny žádné změny, skenování úspěšně skončí a zůstane tiché. Poté upravte harmless PHP file on a staging installation and run it again. The scanner will generate a report identifying the changed file.
6. Porozumějte výsledkům
- ADDED: monitorovaný soubor existuje nyní, ale ne v baseline.
- MODIFIED: stejná cesta existuje v obou snímcích, ale její SHA-256 součet se liší.
- DELETED: soubor zaznamenaný v baseline chybí.
Nejprve zkontrolujte historii nasazení a aktualizací rozšíření. Pokud je rozdíl nevysvětlený, porovnejte soubor s jeho schválenou Git revizí nebo vydaným balíčkem. Okamžitě prošetřete citlivý kód, jako jsou platební integrace. Uložte relevantní důkazy, místo abyste slepě nahradili produkční soubory.
7. Automatizujte kontroly integrity a obdržíte e-mailová upozornění
Manuální kontroly jsou užitečné během vývoje. Plánované skenování je užitečnější, když ukládá čitelný protokol a posílá jej e-mailem pouze v případě, že nastane změna.
Většina hostingových řídicích panelů nabízí cronové úlohy. Kompletní skript v sekci 4 již implementuje potřebné chování:
- Vypočtěte aktuální haše souborů.
- Porovnejte je s chráněným baseline.
- Pokud nejsou zjištěny žádné rozdíly, ukončete skript tiše.
- Jinak uložte formátovaný protokol v soukromém adresáři
logs/. - Vypište stejný protokol na standardní výstup, aby jej konfigurovaný cronový odesílatel mohl doručit.
Příklad textu protokolu
========================================
 WEBSITE FILE INTEGRITY REPORT
========================================
Site: /home/account/public_html
Date: 2026-11-19 03:00:00 UTC
Files checked: 428
Status: CHANGES DETECTED

SUMMARY
----------------------------------------
Added:       1
Modified:    2
Deleted:     1
Total:       4

DETAILS
----------------------------------------
[ADDED]     plugins/payment/debug.php
[MODIFIED]  includes/bootstrap.php
[MODIFIED]  plugins/payment/gateway.php
[DELETED]   includes/legacy.php

========================================
ACTION REQUIRED
Review unexpected changes against the
last approved deployment.
========================================
Uložený protokol může vypadat takto:
/home/account/private/logs/integrity-2026-11-19-030000.logTento protokol funguje stejně dobře v textovém editoru, v e-mailovém upozornění od cronu nebo v incidentním ticketu.
Naplánujte skener
Tradiční záznam v crontab pro denní skenování ve 3 hodiny ráno:
MAILTO=admin@example.com
0 3 * * * /usr/bin/php /home/account/private/integrity-check.php scan
Nahraďte adresu a cesty vlastními. Chování cronu MAILTO závisí na implementaci cronu a fungujícím mailovém transportu; někteří sdílení hostitelé místo toho poskytují e-mailová upozornění ve svém řídícím panelu. Skript sám o sobě neposílá e-maily. Vypisuje protokol pro plánovač, aby jej doručil.
Kód výstupu je užitečný pro budoucí integrace:
| Kód | Význam |
|---|---|
0 |
Čisté skenování; bez výstupu |
1 |
Chyba skeneru; zpráva na standardní chybě |
2 |
Zjištěny rozdíly; protokol na standardním výstupu |
Konvenční cronový odesílatel obvykle posílá e-mail, když úloha produkuje výstup, ne jen proto, že její výstupní stav je nenulový. Proto skript vypisuje pouze v případě změn nebo chyb.
Udržujte protokoly pod kontrolou
Nerozřešený rozdíl se objeví znovu při každém skenování, takže může generovat opakované protokoly. Nastavte rozumnou dobu uchování (například 30 dní) pomocí svých běžných údržbových nástrojů a zvažte deduplikaci upozornění, pokud skener rozšíříte. Příklad skriptu ukládá protokoly, ale neimplementuje automatické mazání protokolů.
Nikdy neaktualizujte baseline automaticky, abyste utišili upozornění: nejprve prošetřete.
Otestujte upozornění
Na stagingu vytvořte důvěryhodný baseline, modify harmless PHP file, spusťte skenování a potvrďte, že se objeví protokol. Poté spusťte plánovanou úlohu a zkontrolujte e-mail. Obnovte testovací soubor a potvrďte, že skener se vrátí do čistého stavu.
Pokud protokol existuje, ale e-mail nedorazí, zkontrolujte nastavení upozorňování cronu a doručování e-mailů u hostitele. Skenování souborů a přenos e-mailů jsou nezávislé.
8. Jak řešit legitimní aktualizace bez falešných poplachů
Běžné nasazení může upravit desítky souborů. Skener by měl tyto změny hlásit, ale neměly by být považovány za narušení.
Bezpečný postup je: nasadit schválenou verzi, ověřit její obsah proti důvěryhodnému zdroji, uchovat předchozí baseline, vytvořit nový baseline a poté obnovit plánované kontroly.
Příklad skriptu záměrně odmítá přepsat existující baseline. Chcete-li ji nahradit po schváleném vydání, archivujte starý referenční bod bezpečně, než vytvoříte nový.
Pro projekty spravované pomocí Git je silnější možností generovat očekávané haše souborů z schváleného sestavení nebo CI/CD artefaktu a poskytnout tento referenční bod nezávisle na produkčním serveru.
9. Znáte limity
Pravidelné skenování zmešká dočasné změny. Soubor, který byl změněn a obnoven mezi kontrolami, může zůstat nezjištěn.
Baseline může být napaden. Útočník s dostatečným přístupem k úpravě jak souborů, tak referenčních dat, může změny skrýt. Uchovejte nezávislou důvěryhodnou kopii pro důležité weby.
Pokrytí je selektivní. Náš příklad monitoruje PHP, JS, CSS a .htaccess soubory, ale ne databáze, uživatelské účty, cron konfiguraci nebo každý možný typ souboru. Jeho vyloučení je třeba pečlivě přezkoumat.
Sledování integrity není analýzou malwaru. Změněný součet říká, že soubor se liší, ne zda je změna škodlivá.
Kombinujte kontroly integrity s aktualizacemi, omezeným přístupem, zálohami, aplikačními protokoly a vhodnými bezpečnostními nástroji.
10. Kdy zvolit profesionální řešení
Vlastní PHP skener je kompaktní, auditovatelný a snadno integrovatelný do procesu nasazení vlastního systému. Jste však zodpovědní za důvěryhodné baseline, vyloučení, doručování upozornění, uchování protokolů a vyšetřování.
Zavedené monitorovací produkty mohou poskytovat řídicí panely, historii upozornění, centralizované reportování a širší funkce reakce na incidenty. Pro WordPress a Joomla začněte tím, že prozkoumáte funkce již dostupné prostřednictvím vaší platformy a bezpečnostních rozšíření.
Vyberte nejmenší spolehlivé řešení, které pokrývá vaše provozní potřeby.
11. Praktický kontrolní seznam
- [ ] Ověřte počáteční soubory proti důvěryhodné verzi před vytvořením baseline.
- [ ] Uložte skript, referenční bod a protokoly mimo veřejný webový adresář.
- [ ] Přezkoumejte monitorované rozšíření a vyloučené adresáře.
- [ ] Používejte omezená oprávnění souborového systému.
- [ ] Otestujte přidané, změněné a odstraněné soubory na stagingu.
- [ ] Potvrďte spuštění cronu a skutečné doručování e-mailů.
- [ ] Uchovávejte protokoly a monitorujte chyby skeneru.
- [ ] Obnovte baseline pouze po schváleném nasazení.
- [ ] Vyšetřujte neočekávané změny, místo abyste soubory automaticky mazali.
Závěr: vězte, co se změnilo, než vyšetříte proč
Skener integrity souborů pomáhá vývojářům rychle identifikovat neočekávané změny na webu. PHP nativní hashovací funkce zjednodušují porovnání; skutečná hodnota spočívá v důvěryhodném baseline, pravidelných kontrolách, čitelných upozorněních a kontrolovaném pracovním postupu nasazení.
Pro vlastní PHP weby a rozšíření je výše uvedený lehký skript užitečným výchozím bodem bez Composeru nebo databáze. Pro WordPress a Joomla mohou být zavedené ověřovací a bezpečnostní nástroje lepší první volbou.