
GitHub Actions OIDC: Jak zabezpečit své nasazení bez dlouhodobých tajných kódů
Naučte se, jak posílit zabezpečení nasazení GitHub Actions pomocí OIDC. Nahraďte dlouhodobé cloudové přihlašovací údaje krátkodobými tokeny, omezte přístup pomocí důvěryhodných politik IAM a chráněte své CI/CD kanály.
GitHub Actions OIDC: Jak zabezpečit nasazení bez dlouhodobých tajných klíčů
Nasazení aplikace z GitHub Actions obvykle vyžaduje přístup k externí infrastruktuře. Pracovní postupy mohou nahrávat soubory do Amazon S3, publikovat kontejnery nebo aktualizovat cloudové zdroje. Tradičně týmy ukládají cloudové přístupové klíče do GitHub Secrets. To funguje, ale dlouhodobě platné přihlašovací údaje zůstávají pro útočníky cenné, pokud je pracovní postup, závislost nebo protokol odhalí.
OpenID Connect (OIDC) pomáhá posílit bezpečnost CI/CD tím, že nahrazuje dlouhodobě platné cloudové přihlašovací údaje dočasným přístupem uděleným pouze oprávněným identitám pracovních postupů. Snižuje riziko odhalení přihlašovacích údajů, omezuje neoprávněný přístup a podporuje přísněji kontrolované nasazení do produkce.
Tento návod vysvětluje bezpečnostní výhody, ukazuje praktickou konfiguraci AWS a identifikuje ochrany, které stále potřebujete. OIDC není kouzelným bezpečnostním tlačítkem: zásady důvěryhodnosti, oprávnění rolí a kontroly pracovních postupů jsou stejně důležité jako výměna tokenů.
Proč je bezpečnost nasazení důležitá
CI/CD pipeline je privilegovaná automatizace. Může nahrazovat produkční kód, nahrávat aktiva, číst konfigurace nasazení nebo upravovat infrastrukturu. Kompromitovaná pipeline proto může mít větší dopad než kompromitovaný vývojářský pracovník.
Tři běžné rizikové faktory si zaslouží zvláštní pozornost:
- Odhalení přihlašovacích údajů: ukradený statický cloudový klíč z prostředí sestavení může zůstat platný, dokud jej někdo nezruší.
- Nadměrné oprávnění: přihlašovací údaje pro nasazení s oprávněními správce mohou ovlivnit nesouvisející služby.
- Neoprávněné nasazení: nedůvěryhodná větev nebo pracovní postup může získat přístup do produkce, pokud jsou kontroly identity příliš široké.
OIDC řeší část tohoto problému tím, že váže ověřování k krátkodobé, ověřitelné identitě pracovního postupu. Nenahrazuje princip nejmenších oprávnění IAM, kontrolu kódu ani ochranu prostředí.
Co je OIDC v GitHub Actions?
OpenID Connect je identitní vrstva založená na OAuth 2.0. GitHub Actions může požadovat podepsaný JSON Web Token (JWT) od poskytovatele OIDC společnosti GitHub:
https://token.actions.githubusercontent.com
Token obsahuje claims popisující identitu úlohy a kontext provádění. Cloudová identitní služba ověří podpis tokenu, vydavatele, publikum a relevantní claims a poté rozhodne, zda vydá dočasné přihlašovací údaje.
Externí služba musí explicitně důvěřovat zamýšlené identitě pracovního postupu GitHubu. Pouhé povolení OIDC v YAML souboru neuděluje přístup.
Statické přihlašovací údaje vs OIDC: bezpečnostní srovnání
| Bezpečnostní aspekt | Dlouhodobě platný přístupový klíč | Federace OIDC |
|---|---|---|
| Trvalé cloudové přihlašovací údaje v GitHubu | Obvykle vyžadováno | Není vyžadováno pro podporované poskytovatele |
| Životnost přihlašovacích údajů | Do uplynutí platnosti nebo zrušení | Dočasná relace |
| Odpovědnost za rotaci | Tým musí spravovat životní cyklus klíčů | Poskytovatel cloudu vydává krátkodobé přihlašovací údaje |
| Omezení identity | Záleží na úložišti přihlašovacích údajů a IAM | Zásady důvěryhodnosti mohou omezit identitu pracovního postupu |
| Autorizace | Oprávnění IAM | Oprávnění IAM jsou stále vyžadována |
| Zbývající riziko | Krádež a opětovné použití statického klíče | Kompromitovaný oprávněný pracovní postup nebo široká důvěra |
OIDC snižuje riziko a dopad krádeže přihlašovacích údajů; nezrušuje však každý tajný klíč. Aplikace mohou stále potřebovat hesla k databázím, podpisové klíče nebo tokeny API třetích stran.
Jak funguje proces ověřování OIDC
- Oprávněná úloha GitHub Actions požaduje identifikační token.
- GitHub vydá podepsaný JWT pro tuto úlohu.
- Pracovní postup předloží token cloudové identitní službě.
- Poskytovatel cloudu ověří token a vyhodnotí své nakonfigurované podmínky důvěryhodnosti.
- Pokud je identita povolena, poskytovatel vydá dočasné přihlašovací údaje.
- Pracovní postup používá tyto přihlašovací údaje v rámci povoleného rozsahu role.
Poskytovatel cloudu musí odmítnout token, jehož subjekt, publikum nebo jiné požadované podmínky neodpovídají. Tato validace je hranicí mezi bezpečným nasazením a nasazením, které příliš důvěřuje.
Krok 1: Nakonfigurujte poskytovatele OIDC GitHubu v AWS
AWS IAM podporuje poskytovatele identity OpenID Connect. Vytvořte poskytovatele identity pomocí následujících nastavení:
| Nastavení | Hodnota |
|---|---|---|
| URL poskytovatele | https://token.actions.githubusercontent.com |
| Publikum | sts.amazonaws.com |
| Typ poskytovatele | OpenID Connect |
Publikum identifikuje zamýšleného příjemce tokenu. Akce AWS credentials obvykle používá sts.amazonaws.com.
Viz Konfigurace role OIDC AWS IAM.
Krok 2: Omezte, kdo může převzít roli pro nasazení
Vytvořte roli IAM, jejíž zásady důvěryhodnosti povolují sts:AssumeRoleWithWebIdentity pouze od identity poskytovatele GitHubu a zamýšlené identity pracovního postupu.
Následující příklad používá tradiční formát subjektu větve GitHubu:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "arn:aws:iam::123456789012:oidc-provider/token.actions.githubusercontent.com"
      },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "token.actions.githubusercontent.com:aud": "sts.amazonaws.com",
          "token.actions.githubusercontent.com:sub": "repo:example-org/example-app:ref:refs/heads/main"
        }
      }
    }
  ]
}
Nahraďte číslo AWS účtu, organizaci a repository.
Neopomíjejte podmínku subjektu. GitHub zavedl neměnný výchozí formát subjektu pro repository vytvořená po 15. červenci 2026. Zkontrolujte skutečný formát subjektu používaný vaším repository a nakonfigurujte AWS tak, aby odpovídal. Pracovní postupy založené na prostředí mohou také používat jiný tvar subjektu. Viz Referenční informace o OIDC tokenu GitHubu.
Omezení zásady důvěryhodnosti je jedním z nejdůležitějších způsobů, jak zabránit neoprávněným pracovním postupům v získání produkčních přihlašovacích údajů. Vyhněte se podmíněným subjektům s divokým znakem, které náhodou povolují nesouvisející repository nebo kontexty.
Krok 3: Omezte, co role může dělat
Důvěryhodnost určuje, kdo může převzít roli. Oprávnění IAM určují, co role může dělat po ověření.
Pro nasazení, které pouze nahrává soubory do jednoho S3 bucketu, je zjednodušená politika následující:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["s3:PutObject"],
      "Resource": "arn:aws:s3:::example-deploy-bucket/*"
    }
  ]
}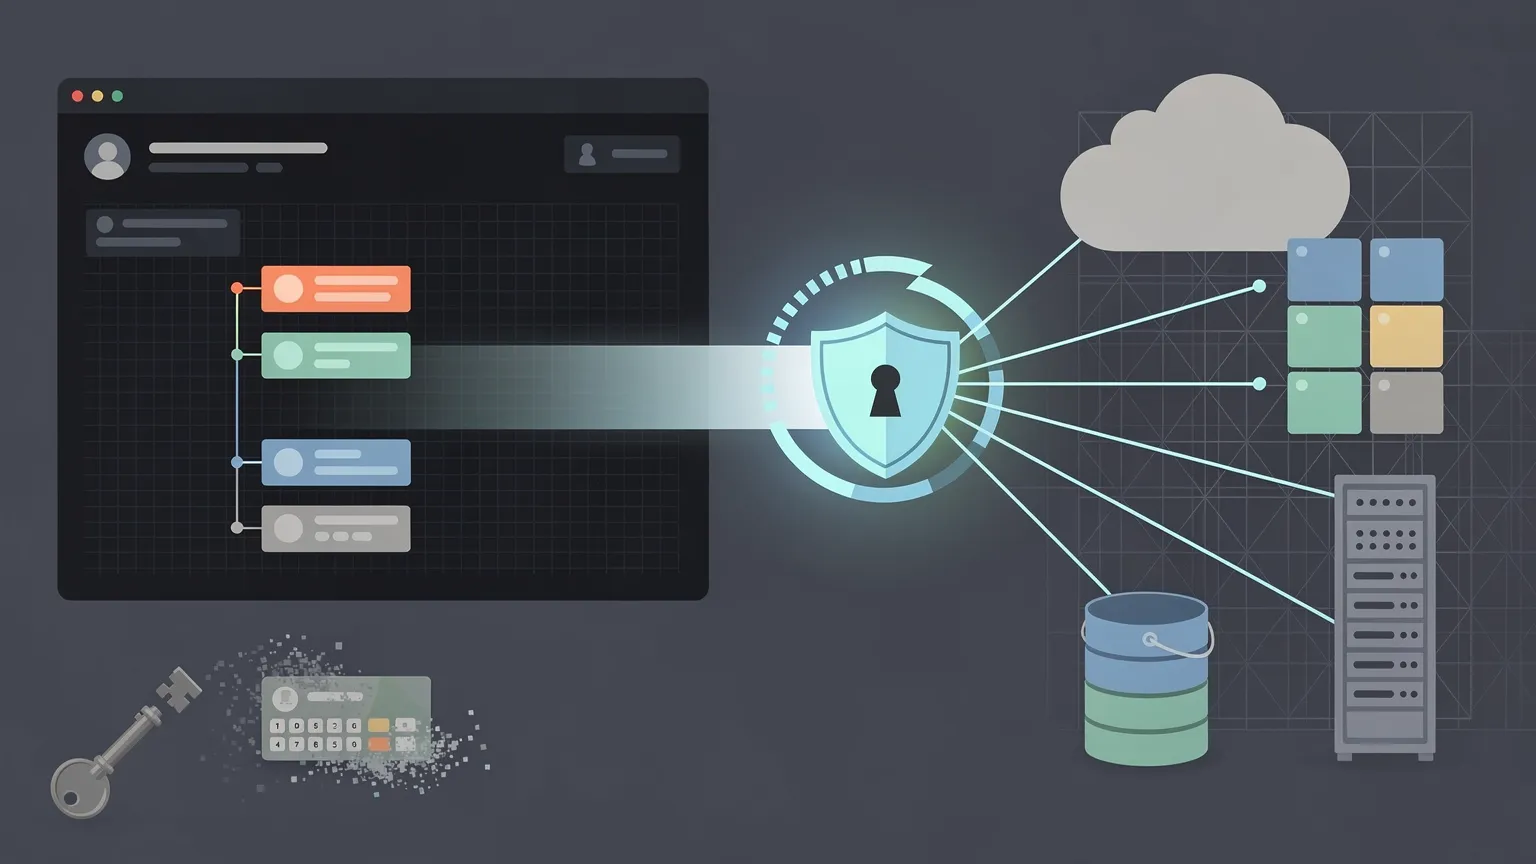
Tento příklad povoluje nahrávání objektů, nikoli správu účtů nebo mazání bucketů. Pokud vaše nasazení také odstraňuje zastaralé soubory nebo vypisuje obsah bucketu, udělejte oprávnění pouze pro další požadované operace, jako je omezeně s3:DeleteObject nebo s3:ListBucket.
Nikdy nedělejte oprávnění AdministratorAccess pouze proto, aby nasazení fungovalo. Dočasné přihlašovací údaje s nadměrnými oprávněními mohou stále způsobit vážné škody.
Krok 4: Požádejte o dočasné přihlašovací údaje z pracovního postupu
Nasazovací úloha musí být oprávněna požadovat OIDC token. Následující příklad nahrává předem sestavený dist/ adresář do S3:
name: Deploy website

on:
  push:
    branches:
      - main

permissions:
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest

    permissions:
      contents: read
      id-token: write

    steps:
      - name: Checkout repository
        uses: actions/checkout@v4

      - name: Configure AWS credentials
        uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/github-deploy-role
          aws-region: eu-west-1

      - name: Deploy website
        run: |
          aws s3 cp ./dist/ s3://example-deploy-bucket/ --recursive
Příklad používá reference na majoritní verze pro lepší čitelnost. V produkčním prostředí zkontrolujte aktuální podporované verze a pokud možno připněte akce třetích stran k plným commit SHAs. Příklad předpokládá, že webová stránka již byla sestavena do dist/.
Všimněte si, co chybí: nejsou uloženy žádné trvalé AWS přístupové klíče nebo tajné přístupové klíče ve pracovním postupu.
Oficiální akce AWS credentials vyměňuje OIDC token za dočasné AWS přihlašovací údaje.
Krok 5: Pochopte id-token: write
Toto oprávnění:
permissions:
  id-token: write
umožňuje úloze požadovat identifikační token OIDC GitHubu. Neuděluje samo o sobě úloze oprávnění zapisovat do repository GitHub nebo přistupovat k AWS.
Poskytovatel cloudu stále rozhoduje, zda důvěryhodnost identity, a role IAM stále ovládá, jaké operace jsou povoleny.
Udělejte oprávnění id-token: write pouze úlohám, které se skutečně ověřují u cloudu. Úlohy pro sestavení, kontrolu kódu a testování obvykle toto oprávnění nepotřebují.
Krok 6: Chraňte produkční prostředí
OIDC nemůže kompenzovat oprávněný pracovní postup spouštějící škodlivý kód. Pokud může útočník změnit důvěryhodný nasazovací pracovní postup nebo spustit neschválený kód v tomto kontextu, může být schopen získat dočasné přihlašovací údaje.
GitHub Environments mohou přidat kontroly, jako jsou omezení větví nasazení a požadovaní recenzenti, v závislosti na nastavení repository a dostupnosti plánu.
jobs:
  deploy:
    runs-on: ubuntu-latest
    environment: production

    permissions:
      contents: read
      id-token: write
Pokud pracovní postup používá prostředí, může OIDC subjekt identifikovat toto prostředí, nikoli větev. Aktualizujte zásadu důvěryhodnosti IAM tak, aby odpovídala skutečným claims a chránila samotné prostředí.
Pro produkční prostředí kombinujte omezené identity s ochranou větví, kontrolou kódu, omezenými oprávněními pracovních postupů a pravidly schválení prostředí, kde je to vhodné. Tím se OIDC stává součástí silnějšího bezpečnostního postoje nasazení, nikoli pouze náhradou přihlašovacích údajů.
Krok 7: Ověřte předpokládanou identitu a otestujte odmítnutí
Po konfiguraci ověřování AWS přidejte diagnostický krok:
- name: Verify AWS identity
  run: aws sts get-caller-identity
Zkontrolujte, zda odpověď identifikuje zamýšlený AWS účet a roli pro nasazení. Příkaz neodhaluje tajný přístupový klíč.
Otestujte také, zda neoprávněná větev, repository nebo prostředí nemůže převzít roli pro produkční nasazení. Nepovedené neoprávněné nasazení je úspěšný bezpečnostní test.
Nepřeplňujte syrové OIDC tokeny nebo dočasné přihlašovací údaje během ladění.
Běžné bezpečnostní a konfigurační chyby OIDC
Chybějící id-token: write
Úloha nemůže požadovat OIDC token, pokud nemá oprávnění. Oprávnění na úrovni úlohy mohou přepsat oprávnění na úrovni pracovního postupu.
AWS vrací AccessDenied pro převzetí role
Zkontrolujte poskytovatele identity, publikum, ARN role a podmínku subjektu. Zejména ověřte skutečný formát subjektu GitHubu, nikoli předpokládat, že každé repository používá stejný výchozí formát.
Ověření uspěje, ale nahrávání selže
Důvěryhodný vztah může být správný, zatímco role postrádá požadovaná oprávnění S3. Opravte úzkostně ohraničenou zásadu oprávnění IAM, nikoli rozšiřujte důvěru identity.
Přístup k produkci je povolen z příliš mnoha kontextů
Podmíněný subjekt s divokým znakem nebo nedostatečná omezení prostředí mohou učinit produkční přihlašovací údaje dostupnými pro pracovní postupy, které by je nikdy neměly obdržet. Omezte zásadu důvěryhodnosti a otestujte neoprávněné případy.
Pull request nemůže nasadit
Pull requesty mohou mít různé claims a nedůvěryhodný kód. Neoslabujte podmínky důvěryhodnosti produkce pouze proto, aby pull request mohl převzít roli pro nasazení. Provádějte validaci odděleně od nasazení do produkce.
Můžete použít OIDC s Azure nebo Google Cloud?
Ano. Mechanismy federace jsou podobné, ale konfigurace identity se liší.
| Cloud | Mechanismy federace | Akce GitHubu |
|---|---|---|
| AWS | Poskytovatel OIDC IAM a role | aws-actions/configure-aws-credentials |
| Microsoft Azure | Federované identifikační přihlašovací údaje | azure/login |
| Google Cloud | Federace pracovních identit | google-github-actions/auth |
Azure obvykle spojuje federované přihlašovací údaje s aplikací nebo spravovanou identitou. Google Cloud používá fond a poskytovatele pracovních identit, s přímým přístupem k prostředkům nebo imitací služby účtu v závislosti na nastavení.
Každá platforma má svá vlastní pravidla pro publikum, shodu subjektu a autorizaci. Před kopírováním příkladu zkontrolujte aktuální oficiální dokumentaci poskytovatele.
Co PHP weby na tradičním hostingu?
Ne každý webový hostitel přijímá identity OIDC GitHubu. Sdílení hostingu a spravovaný PHP hosting mohou stále používat SSH klíče, SFTP přihlašovací údaje, webové háčky pro nasazení nebo tokeny API poskytovatele.
Povolení OIDC v GitHub Actions automaticky nenahrazuje SSH klíč, pokud cílový server nemá mechanismus federace.
Pokud OIDC není dostupný, použijte samostatný účet pro nasazení, úzce ohraničená oprávnění, chráněné tajné klíče a rotaci přihlašovacích údajů. Omezte přístup k souborovému systému a příkazům, kde je to možné.
Cílem bezpečnosti je princip nejmenších oprávnění a omezené odhalení přihlašovacích údajů, ať už je OIDC podporován nebo ne.
Kontrolní seznam bezpečnosti nasazení
Před nasazením do produkce ověřte, že:
- Poskytovatel OIDC a publikum jsou správně nakonfigurováni.
- Zásada důvěryhodnosti odpovídá pouze zamýšlenému repository a kontextu nasazení.
- Podmínka subjektu odráží skutečný formát tokenu GitHubu vašeho repository.
- Role IAM má pouze oprávnění vyžadovaná nasazením.
- Pouze úlohy pro nasazení obdrží
id-token: write. - Produkční větve a prostředí mají odpovídající ochranu.
- Akce třetích stran jsou zkontrolovány a pokud možno připnuty k neměnným commit SHAs.
- Nedůvěryhodné pull requesty nemohou převzít role pro produkční nasazení.
- Neoprávněné větve a repository selžou při ověřování.
- Tokeny a dočasné přihlašovací údaje nejsou nikdy logovány nebo ukládány zbytečně.
Časté dotazy
Je OIDC bezpečnější než statické AWS přístupové klíče?
Snižuje riziko krádeže dlouhodobě platných přihlašovacích údajů. Silné zásady důvěryhodnosti, omezená oprávnění a chráněné pracovní postupy jsou však stále nezbytné.
Zruší OIDC GitHub Secrets?
Nahrazuje některé cloudové přihlašovací údaje pro ověřování, ne každý tajný klíč aplikace nebo token API.
Co id-token: write uděluje?
Umožňuje pracovnímu postupu požadovat identifikační token. Cloudová oprávnění jsou určována samostatně poskytovatelem.
Mohou nedůvěryhodné pull requesty použít produkční OIDC přihlašovací údaje?
Neměly by. Nakonfigurujte restriktivní podmínky důvěryhodnosti a udržujte produkční nasazení odděleně od nedůvěryhodného kódu.
Funguje OIDC s jakýmkoli poskytovatelem hostingu?
Ne. Cílová služba nebo zprostředkovatel identity musí podporovat a důvěřovat tokenům OIDC GitHubu.
Závěr: Posílit bezpečnost, nejen ověřování
GitHub Actions OIDC je účinný způsob, jak zvýšit bezpečnost nasazení pro podporované cloudové služby. Odstraňuje potřebu udržovat trvalé cloudové klíče v GitHubu, umožňuje krátkodobý přístup a umožňuje cloudovým zásadám důvěryhodnosti omezit, které pracovní postupy mohou nasazovat.
Ale nejsilnější návrh kombinuje OIDC s principem nejmenších oprávnění IAM, chráněnými prostředími, zkontrolovaným kódem pracovního postupu a explicitními testy, že neoprávněné identity jsou odmítnuty.
Cílem není pouze nahradit tajný klíč. Cílem je zajistit, aby pouze správný pracovní postup mohl přistupovat k správným prostředkům, s minimálními oprávněními a na nejkratší možnou dobu.